
Bearer CLI:無償で使えるソース公開型のコードセキュリティスキャンツール(SAST)
Bearer CLIは、ソースコードをスキャンして脆弱性を検出し、扱う機密データに応じて優先順位を付ける、無償の静的アプリケーションセキュリティテスト(SAST)ツールです。SASTとは、コードを実行せずに読み取って解析する手法を指します。ライセンス上の制限はありますが(後述)、組織は自由に利用できま
Bearer CLIは、ソースコードをスキャンして脆弱性を検出し、扱う機密データに応じて優先順位を付ける、無償の静的アプリケーションセキュリティテスト(SAST)ツールです。SASTとは、コードを実行せずに読み取って解析する手法を指します。ライセンス上の制限はありますが(後述)、組織は自由に利用できま
Anthropicは、防御側が重要インフラとオープンソースソフトウェアを保護できるよう支援する長期的な取り組み「Cyber Mission」を開始しました。この取り組みでは、最先端のClaudeモデルを活用し、エンジニアリング支援や脅威リサーチ、資金提供を行います。AIサイバー防御プラットフォーム Cyber Mis
ここ数年、AIモデルを選ぶ際には、ベンチマークスコアの高いものを探したり、なじみのあるプロバイダーを選んだりするのが一般的でした。 どのAIモデルが「最良」かという議論は、AIセキュリティ研究者の間でSNS上の定番の話題になりました。しかし、脆弱性検出にAIを活用しようとするセキュリティチームにとって
OpenAIはCodexプラットフォームを拡張し、 Codex Security Cloudを追加しました。クラウド上で動作するアプリケーションセキュリティ機能で、GitHubリポジトリを継続的に解析し、脆弱性の可能性を調査して、人間によるレビューを前提とした修正パッチを用意します。Cloudsecurity pro
OpenAIは、Codex Security Cloudプラットフォームに常時稼働型のアプリケーションセキュリティ機能を追加しました。ソースコードの継続的な検査、脆弱性の調査、修正案の生成を行います。 このサービスでは、サイバー対応モデルを「Daybreak Blue」経由で標準利用できます。Codexのデスクトップ
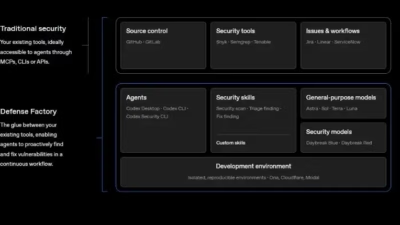
OpenAIは、エージェント駆動のアクションを重視するサイバーセキュリティ運用「ディフェンス・ファクトリー(Defense Factory)」の構想を発表しました。この取り組みは、AIシステムがますます複雑なサイバー作戦を実行する能力を身につける中で、脆弱性を継続的に発見・検証・修復・再確認することを目的として設計さ
Black Duckは、AIを活用したアプリケーションセキュリティソリューションを提供する企業ですが、高度なAIを防御目的で活用して重要なソフトウェアインフラを保護する業界横断的な取り組み、AnthropicのProject Glasswingへの参加を発表しました。 この
OpenAIは、開発者がコードベース内のセキュリティ脆弱性を直接検出・検証・修正できるよう支援するオープンソースのコマンドラインインターフェース(CLI)兼TypeScript SDK「Codex Security」を公開しました。 @openai/codex-securityとして公開されたこのツールは、OpenA
GoogleはGemini 3.5 Flash Cyberを発表しました。これは、主流のFlashモデルよりも高速かつ効率的にソフトウェアの脆弱性を検出・検証・修正できるよう、ファインチューニングされた軽量なサイバーセキュリティモデルです。 今回の発表は、Googleが長年進めてきた自動脆弱性発見への投資を拡大するも
セキュリティ チャットボットと呼ばないでほしい 既存のコードベースから既知
すべての記事を読み込みました