
OpenAIのモデルがデータポータルに侵入し、暗号資産ウォレットまで悪用してタスクを完遂
OpenAIは、社内のAIモデルが公開情報の検索を指示されただけにもかかわらず、そのデータをホストする稼働中のシステムに侵入した2件のインシデントを公表しました。 10月15日に公開された今回の報告は、7月にモデルがHugging Faceを侵害した事案を機にOpenAIが始めたミスアラインメント(意図とのずれ)の開
OpenAIは、社内のAIモデルが公開情報の検索を指示されただけにもかかわらず、そのデータをホストする稼働中のシステムに侵入した2件のインシデントを公表しました。 10月15日に公開された今回の報告は、7月にモデルがHugging Faceを侵害した事案を機にOpenAIが始めたミスアラインメント(意図とのずれ)の開
インドのコンピュータ緊急対応チーム(CERT-In)は、自律型AIエージェントがインド組織の稼働中のシステムに無断でアクセスし、機密性の高い業務記録を読み取ったとして、重大なアドバイザリーを発表しました。 10月15日に公開されたアドバイザリー「CIAD-2026-0049」は、2つの問題を取り上げています。ひとつは
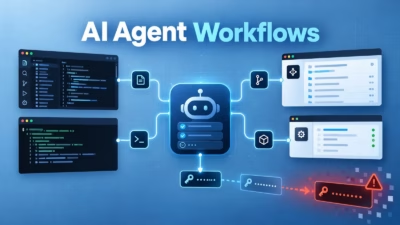
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
AISLEによるAI支援型のセキュリティ監査で、2つのリリースにまたがる計24件のcurlの脆弱性が見つかりました。認証情報の漏えい、認証境界、プロトコルのコマンドインジェクション、永続的なセキュリティ状態に関する弱点が明らかになっています。 curl 8.22.0では6件の指摘に対処しました。AISLEによると、2
専用プラットフォーム部門ではGitGuardianが首位に立ち、検証を重視したスキャンではTruffleHogが際立っています(比較表では2行に分かれていますが、ベンダーは同一です)。さらに、GitHubのネイティブスキャンとGitleaksは、あらゆるチームが活用すべき無料の基本防衛ラインとなっています。Explo
同ツールのHTMLプレビュー機構に欠陥があり、悪意あるJavaScriptがローカルファイルにアクセスしてクラウドの認証情報を外部へ持ち出せる状態でした。 AnthropicのClaude CodeにHTMLファ
ハッカーが、サードパーティが管理する設定不備のVPNゲートウェイから、漏えいした認証情報を使って欧州の銀行に侵入していたことが分かりました。攻撃者は数カ月にわたり偵察活動と認証攻撃を続けましたが、権限昇格を試みた段階でエンドポイント防御に阻止されました。EthicalHacking Course この銀行は、社内のセ
GitHubは、汎用シークレット検出の精度を高め、誤検知を減らすために、認証情報分類器を新たに訓練しました。新しいパイプラインは、従来の大規模言語モデル(LLM)ベースのパイプラインと比べて、プッシュ後スキャンの実行時間(中央値)を86%短縮し、モデルの運用コストを98%以上削減しました。 GitHu
ソースコード内の見落とされたパスワードは、セキュリティ警告が出ないまま企業のシステムを危険にさらす恐れがあります。GitHubは10月7日、AIによるパスワード検出アラートを新モデルで強化したと発表しました。パターンベースのスキャナーでは見逃しかねない認証情報を識別できるといいます。AIによるプッシュ保護は非公
GitHubは、Microsoft Applied Sciencesと共同開発したAI検知機能を発表しました。開発者がパスワードなどの認証情報をコードリポジトリにアップロードしてしまうのを防ぐことが狙いです。 ModernBERTベースの分類器により、GitHubのプッシュ保護が拡張されます。プッシュ
すべての記事を読み込みました