
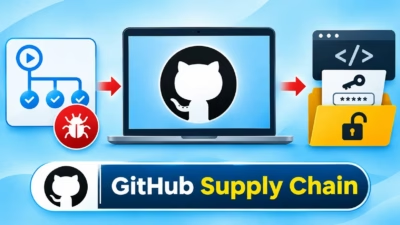
GitHub サプライチェーン攻撃、1,806リポジトリで悪意あるワークフローが実行され開発者の機密情報が流出
攻撃者が、盗んだ GitHubの認証情報を悪用し、数万のリポジトリに悪意あるワークフローコードを送り込んでいます。狙いは、CI(継続的インテグレーション)のシークレットとクラウドの認証情報を盗むことです。この攻撃は2026年11月10日に始まりました。 研究者によると、4,837件の侵害されたアカウントが、61,76
攻撃者が、盗んだ GitHubの認証情報を悪用し、数万のリポジトリに悪意あるワークフローコードを送り込んでいます。狙いは、CI(継続的インテグレーション)のシークレットとクラウドの認証情報を盗むことです。この攻撃は2026年11月10日に始まりました。 研究者によると、4,837件の侵害されたアカウントが、61,76
攻撃者がRailwayのビルド基盤のゼロデイ脆弱性を悪用し、顧客のAI APIキーとクラウド認証情報を窃取盗まれたキーにより約74万ドル分のAIサービスが不正利用され、大規模なモデル学習や自動化に使われた可能性RailwayはAIを活用した攻撃者と26時間にわたって攻防を繰り広げ、侵入の封じ込めと認証情報のローテ
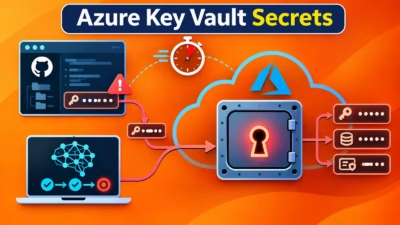
攻撃者がエージェント型AIフレームワーク「ARTEX」を使い、露出したGitHubの認証情報を発見して、クラウド環境を短時間で侵害しています。 ある侵入事例では、AIエージェントがGitHubでアプリケーションのシークレットを検索し始めてから、Azure Key Vaultのデータを外部に持ち出すまで、わずか5分でし
サイバー犯罪
配布システムの侵害により、攻撃者は偽のcPGuardアップデートを数千台のLinuxサーバーに配信しました。アップデートはroot権限で実行されました。 ソフトウェアサプライチェーンの弱点が、またも露呈しました。今回の標的
Claude CodeやOpenAI Codexなどの AIコーディングアシスタントは、ほとんど人の監督なしにコードを作成、実行、変更します。これらのツールは、開いたフォルダ内にある指示ファイルを自動的に読み込み、その内容に従います。 調査のきっかけは、1件のアラートでした。Foreverは、セッション中のコーディン
Microsoftによると、7月に初めて報告された自律型の agentic AI 攻撃者「Jadepuffer」が、Azureリソースを標的にし始めました。流出した認証情報が侵入経路になった可能性があります。 Microsoft
GitGuardianの調査によると、公開コード上に漏洩したGitHubアプリの秘密鍵のうち数百件が今も有効なままで、中には組織全体への管理者権限を付与するものも含まれているといいます。 同社は自社の公開漏洩データセットから50万件を超える露出したRSA秘密鍵を抽出し、そのうちGitHubのコンテキストでApp
Hewlett Packard Enterprise(HPE)は、同社のNetworking Analytics and Location Engine(ALE)向けのセキュリティアップデートを発表しました。今回対応するのは、アプライアンスの完全な侵害やroot権限でのコマンド実行につながる恐れのある10件の脆弱性で
SolarWindsは、未認証の攻撃者が対象環境を侵害しうる2件の重大なリモートコード実行脆弱性に対応するため、Observability Self-Hosted 2026.2.3をリリースしました。 これらの脆弱性はCVE-2026-28324およびCVE-2026-28325として追跡されており、CVSS深刻度ス
すべての記事を読み込みました