
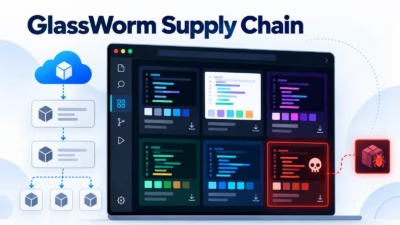
GlassWorm型サプライチェーン攻撃、VS Codeのカラーテーマにマルウェアを偽装
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
ai and ml
Open VSXは、悪意ある拡張機能リストに掲載していた3件の拡張機能識別子を除外しました。なりすまされていた正規プロジェクト側が、自らの名前を取り戻す動きを開始したことを受けての措置です。 この対応により、影響を受けたメンテナーの公開権限は回復しましたが、サプライチェーン追跡における抜け穴が浮き彫りになりました。1

Legit Securityは、コーディングエージェントをシームレスに検出・統合し、保護しながら、開発者にとってストレスのない体験を提供する新しいエンドポイントセキュリティ機能を備えた「VibeGuard 2.0」を発表しました。 2025年第4四半期に発表されたLegit VibeGuardは、AI
新たなサプライチェーン攻撃により、レビューツールを一切作動させることなくAIコーディングエージェントを騙し、開発者のシークレット情報を盗み出すことが可能になっています。 ASSET Research Groupの研究者らは、GhostCommitと名付けられたこの手法を公表しました。この手法はプロンプトインジェクショ
セキュリティ研究者らが、悪意あるプラグインを通じて開発者のAI関連APIキーを窃取しようとする組織的なキャンペーンを発見しました。 Aikido Securityは、JetBrains Marketplaceにおいてセキュリティチェックをすり抜けた少なくとも15件の統合開発環境(IDE)プラグインを確認しました。これら
JetBrains Marketplaceにおいて、組織的なマルウェアキャンペーンが発覚しました。7つのベンダーアカウントから公開された少なくとも15本のIDEプラグインが、開発者のAIプロバイダーAPIキーを密かに窃取していたことが明らかになっています。 合計インストール数が7万件近くに達するこのキャンペーンは、近
npmは、ソフトウェアサプライチェーン攻撃を防ぐことを目的として、パッケージマネージャーの新バージョン(v12)を発表しました。 6月9日に公開されたブログ投稿の中で、Microsoft傘下のGitHubに所属するnpm開発チームは、パッケージマネージャーを暗黙の信頼モデルから明示的なオプトインモデルへと移行させる、セ
JFrog Security Researchはこのほど、「Solana FakeFix」と呼ばれる高度な脅威キャンペーンを発見しました。脅威アクターはnpmおよびPyPIエコシステムに25個の悪意あるパッケージを展開し、開発者環境への侵害を狙っています。 これらのパッケージは安定版ビルドの修正や公式SDKツールを装
脅威アクターが人気のオープンソースリポジトリへの侵入方法を次々と編み出すなか、ソフトウェアサプライチェーン攻撃は開発者エコシステムへの脅威であり続けています。 最近の調査では、ThreatLabzのセキュリティ研究者がPython Package Index(PyPI)上で悪意あるパッケージを発見しました。巧妙な偽装
すべての記事を読み込みました