
AIエージェントのワークフロー、信頼された開発者ツールを通じて認証情報を漏えいさせる恐れ
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
New Relicは、「New Relic Autopilot API」で機能を強化した「New Relic Ground Truth CLI」を発表しました。開発者やAIエージェントが普段のワークフローの中で、ヘッドレスなオブザーバビリティを直接利用できるようになります。新しいコマンドラインインター
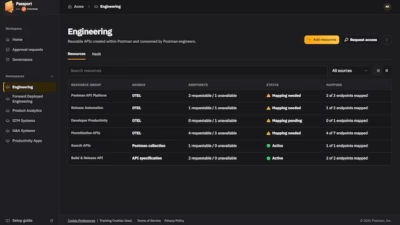
Postmanは、Passport by Postmanの一般提供開始を発表しました。これにより同社はAPI security分野に事業を拡大することになります。人間と非人間のアイデンティティが並行して稼働する場面が増える中、組織が安全にAPIを利用できるようにするスタンドアロン製品です。 この新製
実在する開発者向けツールになりすました偽の拡張機能が、Open VSXレジストリ上で発見されました。そのうち約4分の1が、これを利用する組織のgitおよび継続的インテグレーション(CI)のアイデンティティ情報を窃取していたことが分かっています。 Manifold Securityが8月4日に発表した新たな調査に
Open VSXを通じて開発者情報やCI環境データを収集する組織的なキャンペーンが確認されました。77個の偽装VS Code拡張機能が使用されていました。 これらのパッケージは信頼できる拡張機能の名前、名前空間、説明文をコピーしていましたが、実際には無関係な匿名アカウントから公開されたものでした。 2026年7月26
AIコーディングエージェントを活用する開発者は、それぞれ独自のセッションに紐づいた複数のエディタウィンドウを同時に開いておくことがよくあります。Visual Studio Codeの1.129リリースでは、専用のエージェントホストによってこの構成が刷新されました。 エージェントセッション専用プロセス
Windows版Cursorのユーザーが任意コード実行のリスクにさらされている可能性があることが、Mindgardによるゼロデイ脆弱性の公表で明らかになりました。この脆弱性により、AI搭載の統合開発環境(IDE)であるCursorは、開いたリポジトリのルートに置かれた悪意あるgit.exeファイルを自動的に実行してし
xAIのコーディングCLI「Grok Build」(バージョン0.2.93)を通信レベルで分解調査した結果、このツールがエージェントが実際に読み込んだコードとは無関係に、gitの履歴や無編集の.env機密情報を含むリポジトリ全体をxAIのクラウドインフラに送信していたことが判明しました。 独立系研究者の@cerebl
Xは、ホスト型のModel Context Protocol(MCP)サーバーを正式にローンチしました。これにより、AIエージェントは設定作業なしでXのプラットフォームAPIに直接接続できるようになります。 このリリースは、リアルタイムのソーシャルデータを活用したAIアプリケーションを開発する技術者にとって、インフラ
開発者はその作業時間の多くをターミナルで費やしており、コマンドの生成、問題のデバッグ、システムに近い場所でのスクリプト実行などを日常的に行っています。ターミナル作業を繰り返していると、同じコマンドの再実行、コンテキストの再説明、ログをチームが活用できる形式への変換といった細かなステップが積み重なってい
すべての記事を読み込みました