
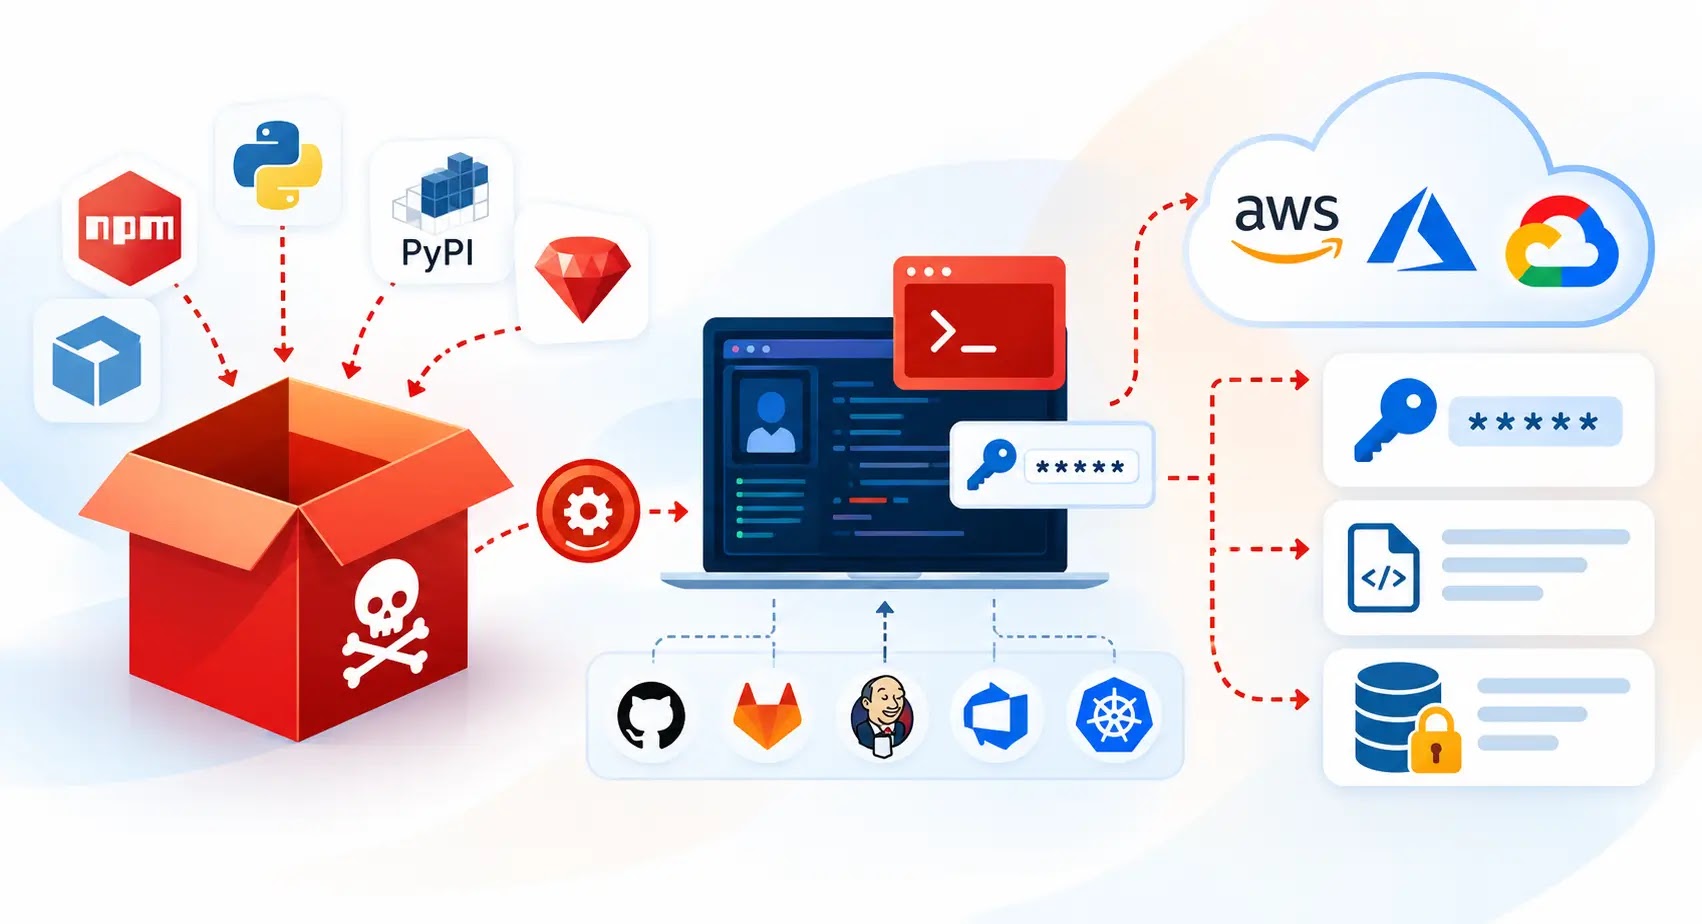
悪意あるパッケージ、インストール時にCI/CDパイプラインと開発者ワークステーションからクラウド認証情報を窃取
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
開発者ワークステーションへの侵害は、脅威アクターがLinuxネットワークに対して仕掛けられる最も壊滅的な攻撃の一つです。 感染した1台のマシンから、ソースリポジトリ、署名鍵、本番クラウドの認証情報が漏洩し、大規模なソフトウェアサプライチェーンインシデントを引き起こす可能性があります。 TrendMicroのセキュリテ

npm、PyPI、Crates.ioにわたる悪質なパッケージは、毒された開発者ワークフローがいかに企業システムへの侵入経路となるかを示しています。 npm、PyPI、Crates.ioにわたる悪質なパッケージキャンペーンが、開発者ワークステーションを

攻撃者は、強化されたサーバーをハッキングする代わりに、1人の開発者を騙して悪意のあるプラグインをインストールさせ、すべての鍵を盗むことができることに気づいています。 4月の第1週、私は表面上は何も共通点を持たない3つの別々の

Noveeのサイバーセキュリティ研究者が、広く使用されているAI搭載IDEのCursorにおいて、高度な重大度を持つ任意コード実行脆弱性を発見しました。 CVE-2026-26268として追跡されているこの欠陥により、攻撃者は開発者のマシンでリモートに悪意あるコードを実行できます。 この脆弱性はCursorのコア製品