
インフォスティーラー「Aokigahara」、「開発者のキーリング」とAIアシスタントを標的に
AIアプリケーションや開発ツールを狙い撃ちにする新種のインフォスティーラーが登場し、不正に入手したデータの収益化の構図を変えつつあります。盗んだデータを使った恐喝などの悪用によって、新たな収益源が生まれているためです。Check Point Softwareの研究者らがこのマルウェアを発見し、富士山麓の「幽霊が出る森」
AIアプリケーションや開発ツールを狙い撃ちにする新種のインフォスティーラーが登場し、不正に入手したデータの収益化の構図を変えつつあります。盗んだデータを使った恐喝などの悪用によって、新たな収益源が生まれているためです。Check Point Softwareの研究者らがこのマルウェアを発見し、富士山麓の「幽霊が出る森」
新たに確認された情報窃取型マルウェア「Aokigahara」が、AIコーディングアシスタントや開発者のワークステーション、クラウド認証情報を狙っています。認証情報の窃取対象は、ブラウザや暗号資産ウォレットにとどまらず広がっています。 標的となるのは、Claude CodeとClaude Desktop、ChatGPT
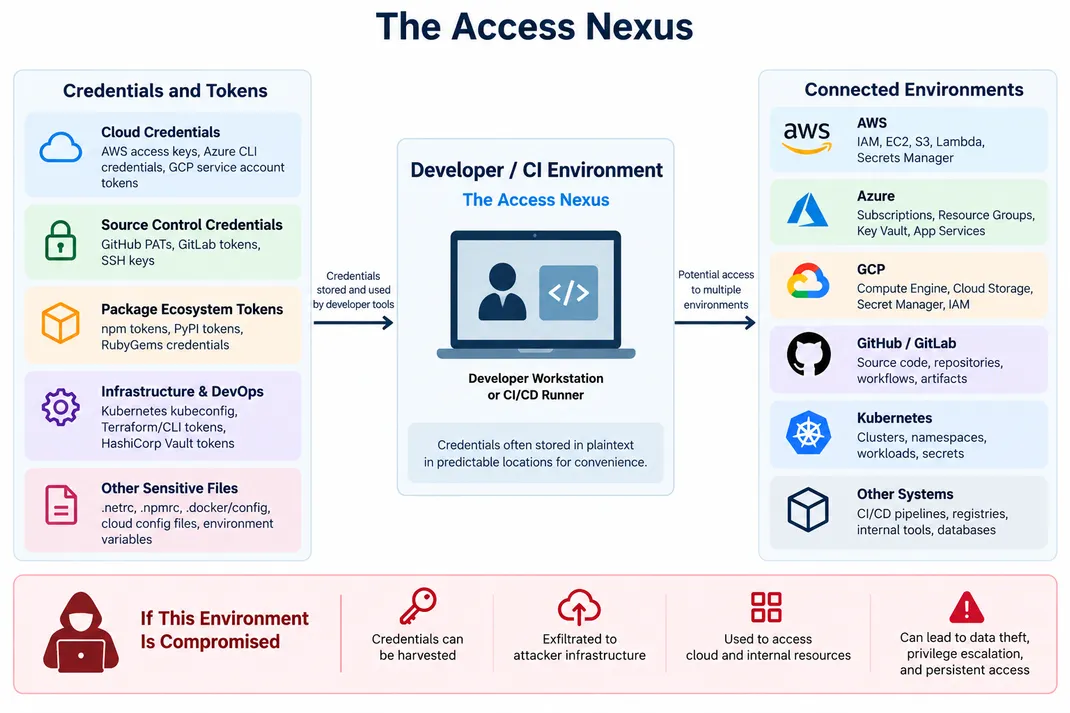
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ

Laravel-Lang組織によって保守されている4つの人気のあるComposerパッケージが、ハッカーがすべてのGitタグを書き直した後、マルウェアで汚染されたとセキュリティ研究者らが警告しています。 影響を受けたパッケージは、laravel-lang/lang、laravel-lang/http-statuse

Cursor AI搭載のコーディング環境で新たに開示された高い重要度の脆弱性により、攻撃者は開発者のマシン上で任意のコードを実行できる可能性があり、AI支援開発ワークフローのセキュリティについての懸念が新たに高まっています。 この脆弱性は2026年2月にCursorによって公開されました。その後の改善努力がありました
Cursorコードエディタの脆弱性により、開発者は悪意のあるリポジトリを開いた瞬...