
Fortra、BoKSの重大な脆弱性を修正
Fortraは、Core Privileged Access Manager(BoKS)に存在する8件の脆弱性に対するパッチを公開しました。このうち3件は重大度「クリティカル」に分類されています。 BoKSは、UnixおよびLinux環境を一元管理するための製品です。企業はこれを使って、アカウントをまたいだポリシーの
Fortraは、Core Privileged Access Manager(BoKS)に存在する8件の脆弱性に対するパッチを公開しました。このうち3件は重大度「クリティカル」に分類されています。 BoKSは、UnixおよびLinux環境を一元管理するための製品です。企業はこれを使って、アカウントをまたいだポリシーの
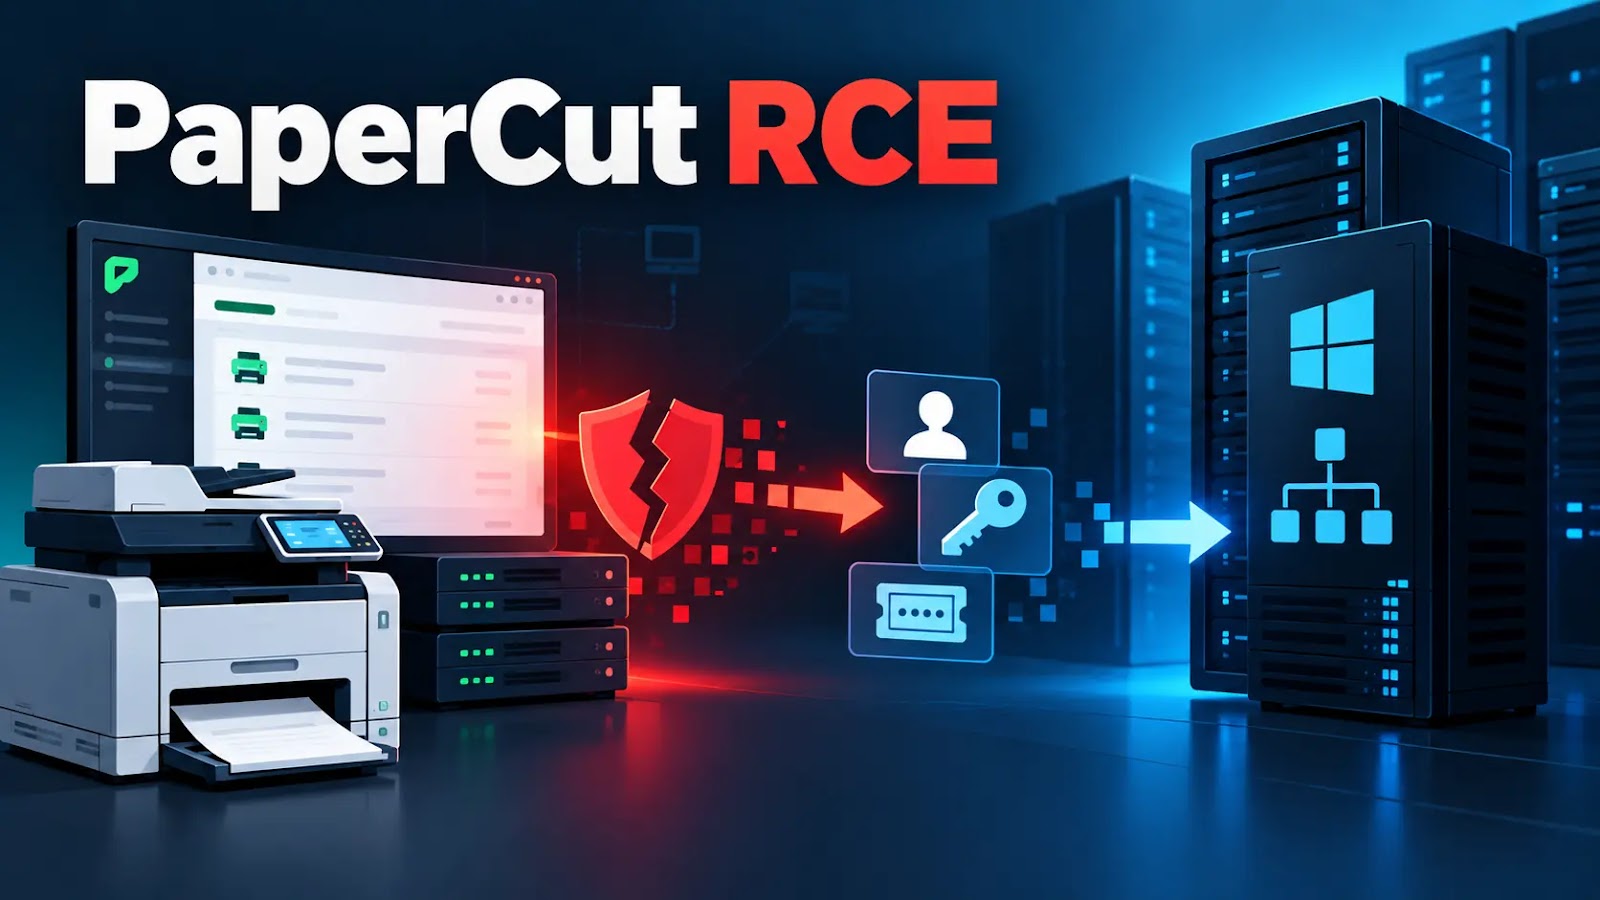
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
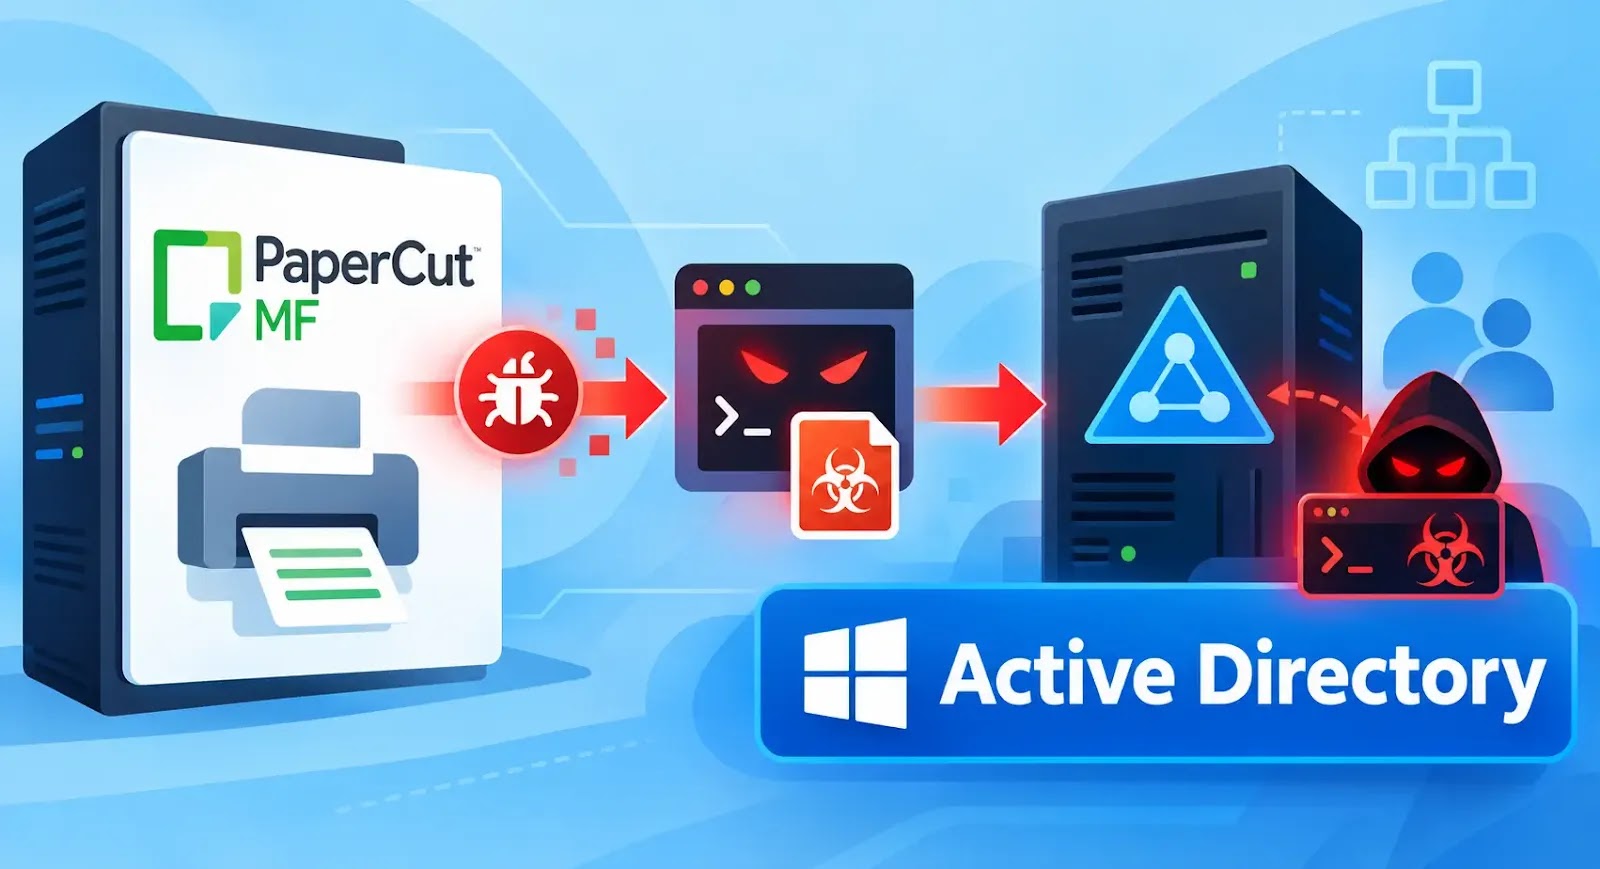
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
ID(アイデンティティ)の保護は、企業のセキュリティの土台です。攻撃者の動きがかつてないほど速くなるなか、従来のIDガバナンスだけでは不十分になっています。安全を確保するには、IDに関するイベントをリアルタイムで把握する必要があります。 サイバーセキュリティはいま、複数の要因が重なる「パーフェクトストーム」に直面して
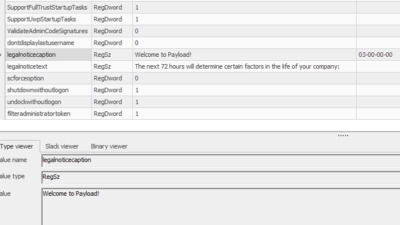
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
Microsoftは、Windows 11 バージョン26H1向けに2026年9月の累積セキュリティ更新プログラムをリリースしました。今回の更新では、新しいセキュアブート証明書を自動的に受け取れるシステムの範囲が拡大されています。 9月8日にリリースされたKB5124012は、対象デバイスをOSビルド28000.29
Microsoftは、Windows 11バージョン26H1向けの2026年9月累積セキュリティ更新プログラムをリリースしました。今回の更新では、セキュアブート証明書の保護対象拡大、脆弱性の修正、そして複数の信頼性向上策が盛り込まれています。 KB5124012、OSビルド28000.2954として追跡されるこの更新
攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。 最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive Direct
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
すべての記事を読み込みました