
「なんちゃってRails2Shell」がRubyサーバーを直撃
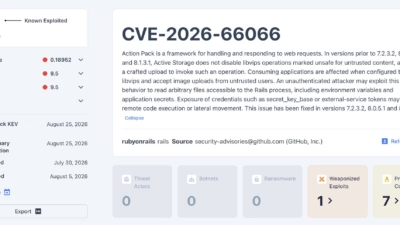
Ruby on Railsに存在する重大な脆弱性が、理論上の脅威から実際の攻撃手段へと急速に姿を変えました。VulnCheckは先日、CVE-2026-66066の悪用が実際に行われていることを検知しました。サイバーセキュリティ業界では、この深刻な欠陥を通称「KindaRails2Shell」と呼
Ruby on Railsに存在する重大な脆弱性が、理論上の脅威から実際の攻撃手段へと急速に姿を変えました。VulnCheckは先日、CVE-2026-66066の悪用が実際に行われていることを検知しました。サイバーセキュリティ業界では、この深刻な欠陥を通称「KindaRails2Shell」と呼
攻撃者がリモートコード実行(RCE)につながるRuby on Railsの深刻な脆弱性を悪用していると、VulnCheckが警告しています。 CVE-2026-66066(CVSSスコア9.5)として追跡され、KindaRails2Shellと呼ばれるこの欠陥は、任意のファイル読み取りが秘密情報の露出、RCE、そして

細工された画像が、標準的なアバターアップロードフォームをWebアプリケーションの機密情報を窃取するための隠れた侵入経路に変えてしまう恐れがあります。脆弱なRuby on Railsサーバーでは、暗号化キーやデータベースパスワード、サービストークン、クラウド認証情報が流出する可能性があります。特定の
ウェブサイトやウェブアプリケーション構築で最も広く使われているフレームワークの一つであるRuby on Rails(通称Rails)に、深刻なセキュリティ脆弱性(CVE-2026-66066)が見つかりました。攻撃者がサーバー上の機密ファイルを読み取ったり、場合によってはサーバーを完全に制御下に置いた
Ruby on RailsのActive Storageコンポーネントに新たに公表された脆弱性が、セキュリティコミュニティの深刻な注目を集めています。研究者らが、サーバーの秘密情報の露出からリモートコード実行に至る一連の攻撃チェーンを完全に実証したためです。 CVE-2026-66066(GHSA-xr9x-r78c
Active Storageフレームワークに存在する重大な脆弱性により、未認証の攻撃者がRailsアプリケーションから任意のファイルを読み取ることが可能となり、さらにはリモートコード実行(RCE)にまで発展する恐れがあります。 Railsは、Rubyで書かれた人気のオープンソースのWebアプリケーションフレームワーク
Ruby on Railsは今週、認証されていない攻撃者によるリモートコード実行(RCE)を許してしまう可能性のある、深刻な脆弱性に対するパッチを公開しました。 Rubyで書かれたサーバーサイドのWebアプリケーションフレームワークであるRuby on Railsは、フルスタックのWebアプリケーションやAPIを迅速
Ruby on Railsに存在する重大な脆弱性(CVE-2026-66066として追跡)により、未認証の攻撃者が脆弱なサーバーから任意のファイルを読み取れることが判明しました。さらにリモートコード実行にまでエスカレーションできる可能性もあります。 この欠陥は、Active Storageの画像バリアント処理をlib