
攻撃者、目に見えないUnicode文字でフィッシングの罠を隠蔽
脅威アクターがフィッシングキャンペーンにASCIIスマグリング技術を導入し、目に見えないUnicode文字を使ってメールセキュリティフィルターを回避していることが分かりました。 ASCIIスマグリングはこれまで、AIプロンプトインジェクション攻撃で使われてきました。Tagsブロック(U+E0000〜U+E007F)の
脅威アクターがフィッシングキャンペーンにASCIIスマグリング技術を導入し、目に見えないUnicode文字を使ってメールセキュリティフィルターを回避していることが分かりました。 ASCIIスマグリングはこれまで、AIプロンプトインジェクション攻撃で使われてきました。Tagsブロック(U+E0000〜U+E007F)の
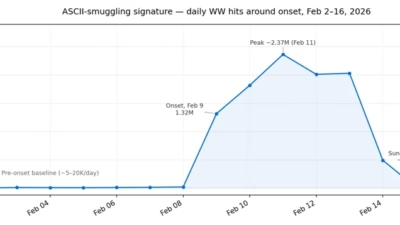
脅威アクターが、AIプロンプトインジェクション手法として知られる「ASCIIスマグリング」を転用し、大規模にメールセキュリティ対策を回避していることが分かりました。金融関連のフィッシングメールの文面に、目に見えないUnicode文字を埋め込む手口です。Securityscans service Microsoftの観
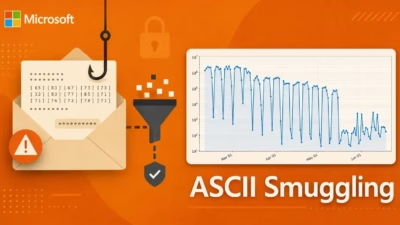
研究者らは、「funding(資金調達)」「loan(融資)」「credit(信用)」といった金融関連の用語に、目に見えないUnicodeタグ文字を挿入する大規模なフィッシングキャンペーンを確認しました。受信者にとってメッセージは通常通りに見えます。 しかし、この隠された文字は処理レベルで単語を分断してしまうため、単
悪意あるnpmパッケージがPostmarkのMCPコネクタを装い、数千通のメール...
悪意のあるnpmパッケージがPostmarkのMCPコネクタを装い、数千通のメー...