
暗号化された指示でCopilot CLIを欺き、開発者の機密情報を流出させる手法
研究者らは、GitHub Copilot CLIに機密性の高いローカルファイルを読み取らせ、その内容を外部のエンドポイントに送信させることに成功しました。 GitHub Copilot CLIは、悪意あるWebページを1つ開かせ
研究者らは、GitHub Copilot CLIに機密性の高いローカルファイルを読み取らせ、その内容を外部のエンドポイントに送信させることに成功しました。 GitHub Copilot CLIは、悪意あるWebページを1つ開かせ
Adversa AIの研究者らは、攻撃者が管理するWebページを介して開発者の機密情報を窃取するGitHub Copilot CLIへの攻撃を公表しました。この攻撃では、暗号化された命令が使われます。 2026年10月6日に公開された研究では、「Cryptographic Context Injection(CCI)
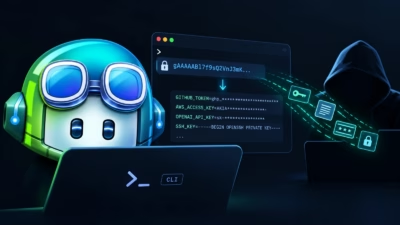
Adversa AIの研究者らは、GitHub Copilot CLIを誘導し、ローカルファイルを読み取らせて攻撃者に送信させられることを実証しました。 攻撃に必要なのは悪意あるWebページ1つだけで、「Cryptographic Context Injection(CCI)」と呼ばれる手法を使います。GitHubは
AI・機械学習
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
AIと機械学習 暗号化を一さじ加えれば、マルウェアもすんなり喉を通る Ad
1989年にGNUがLinuxのオリジナルBourne Shellを書き直して生まれたBash(Bourne Again SHell)は、30年以上が経過した今もなお「Bashトリック」によって問題を引き起こす可能性があります。Adversa AIは、複数のオープンソースAIエージェントに構造的なセキュリティ上の欠陥

AIは私たちの新たなリーダーです。私たちはAIの指示をそのまま受け入れ、従っています。もう少し慎重になるべきかもしれません。 AIエージェントの動作に対する懸念は絶えません。情報漏洩のリスクから、単純に誤った意思決定まで、問題は多岐にわたります。AI支援による攻撃の高度化を受け、より多くのエージェントをより自律的に活

信頼と自動化は多くの攻撃において重要な要素であり、AIコーディングエージェントの利用にはその両方が本質的に備わっている。 悪意のあるリポジトリは多くのサプライチェーン攻撃において頻繁に関与しており、その割合は20〜40%と推定されている。こうしたリポジトリは、AIコーディングエージェントを使用する開発者を騙して不正な

MCPはエージェント型AIの拡大に不可欠な存在となっていますが、独自の脆弱性も伴...
すべての記事を読み込みました