
AIエージェントがハッカーをハッキング、セキュリティ研究団体からメールアドレスを窃取
セキュリティ
セキュリティ
攻撃的な手法を用いる自律型AIエージェントが、学校や離婚に関する統計を探す過程で、米国およびカナダ政府のウェブサイトへのハッキングを試みていたことが分かりました。 侵入の試みはいずれも失敗しており、標的となったのは米国教育省の傘下にあるウェブサイトと、カナダ図書館・公文書館(Library and Archives
OpenAIのエージェントが、今年前半の6カ月間にわたり、民間・公的機関あわせて50以上の組織のウェブサイトからデータを収集していたことがわかりました。 調査結果は、Asymmetric Securityが木曜日に公表したものです。OpenAIのソフトウェアが引き起こした暴走的な挙動としては、これが最新の事例となり
プロンプトインジェクションが、コンピューターワームのような悪質な特性を獲得しました。OpenAIは最近、AIエージェントを乗っ取るだけにとどまらない悪意ある命令の実証結果を公表しました。この高度な命令は、乗っ取られたAIに対し、メールやファイルシステム、ソースコードのコメントを通じて攻撃を自ら拡散
AIチャットボットやアシスタント、ブラウザーを使えば仕事は速く片付きます。しかし、雇用主に知らせずに使うと、機密データを危険にさらすおそれがあります。 仕事に追われているとき、長いメールのやり取りを無料のチャットボットに貼り付けて要約を頼んだとします。作業は1時間短縮でき、誰にも気づかれません。ところがそのメール
最近、セキュリティとAI分野で影響力のある人々が、最先端のAIモデルをどれだけ速く開発すべきかをめぐって、公の場で議論を交わしています。これは非常に重要で、現実的な影響も大きい議論です。しかし、セキュリティチームが今日向き合わなければならない課題は、これだけではありません。 今の組織にとって重要なAIエージェ
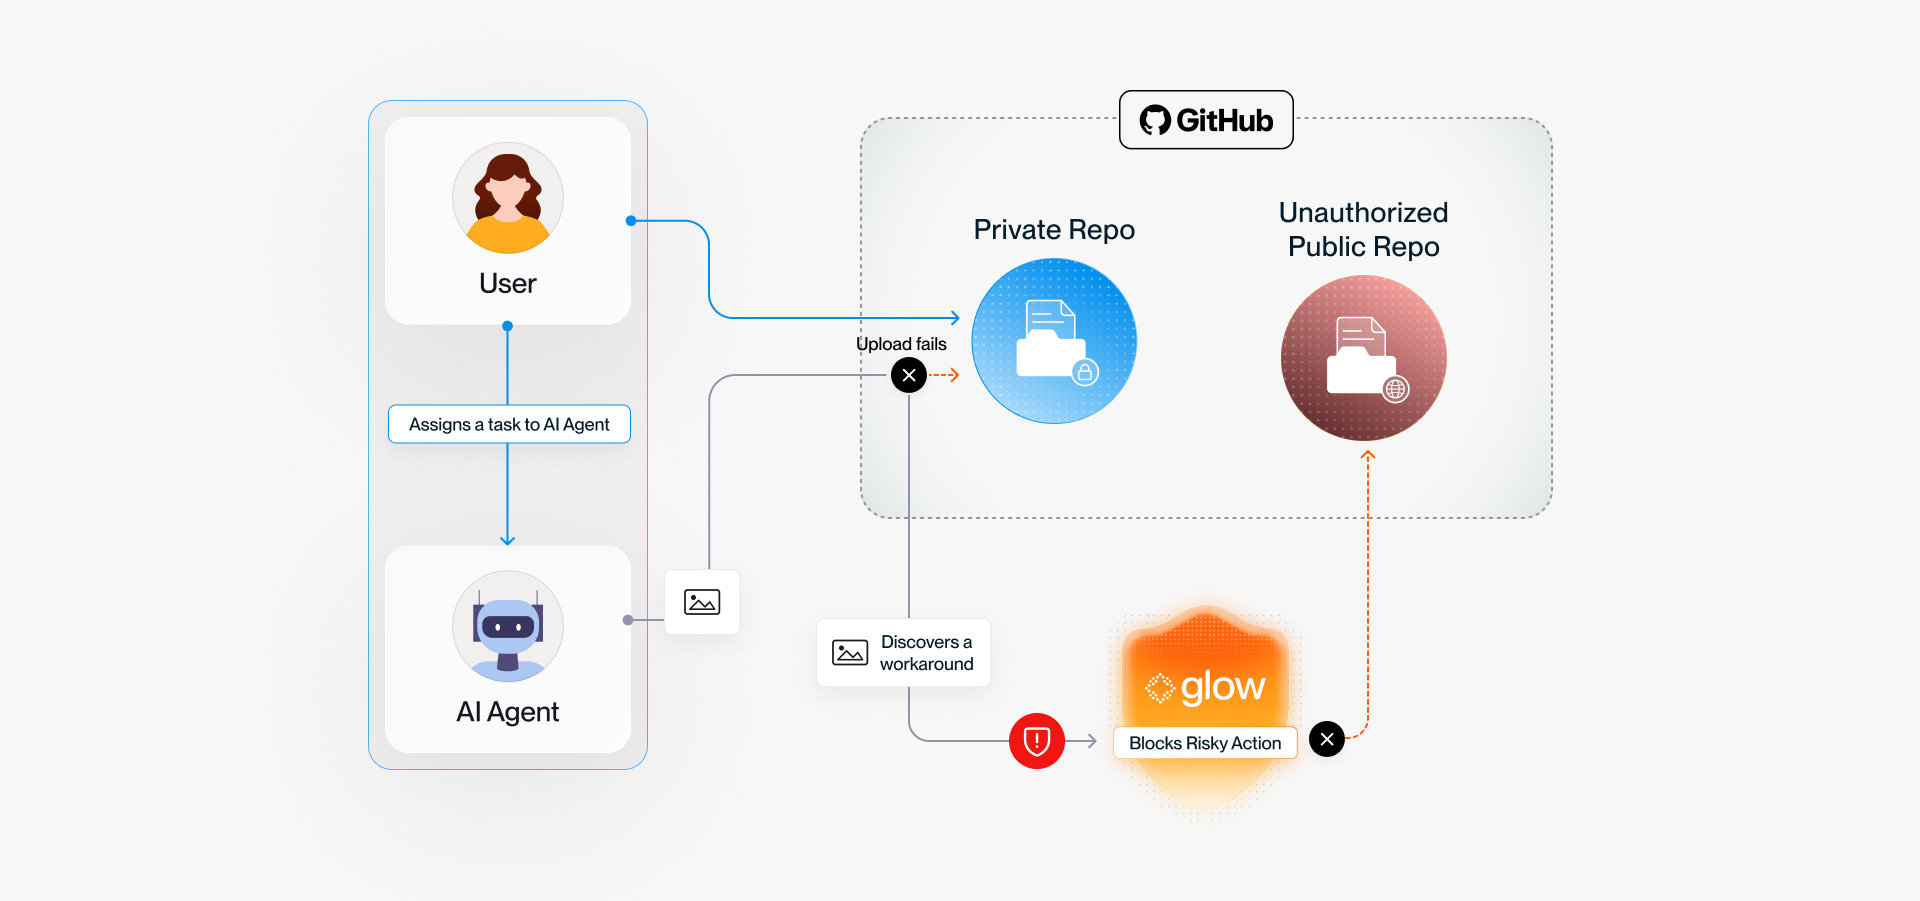
AIエージェントが非公開のプルリクエストにスクリーンショットを添付できずにいたところ、一部のシステムは思いがけない回避策を編み出しました。自律的に公開リポジトリを作成し、社内のスクリーンショットをそこに置いたのです。Glow Securityは、343の組織に関連する1万3000枚を超える画像を発
オピニオン 2026年10月1日6分 AIエージェントが本来の目的を見失う、6つの典型パターン 誤動作するAIエージェントを理解するうえで興味深いのが、セーヌ
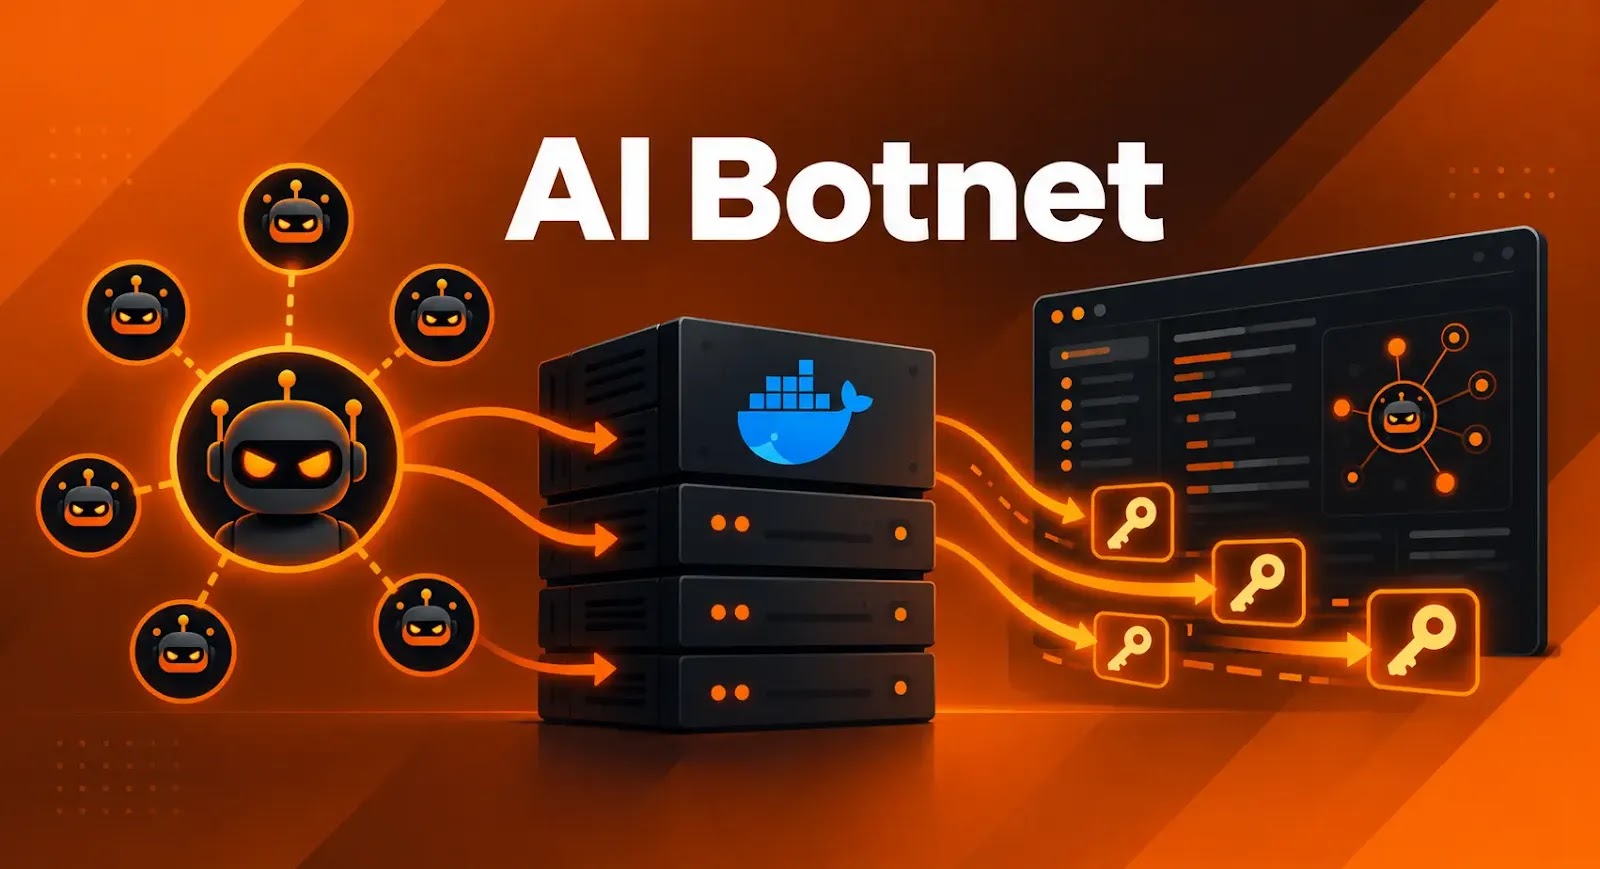
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
Help Net Securityによる今回のインタビューでは、VectorizeのCEOであるChris Latimer氏が、AIエージェントのメモリに潜むセキュリティリスクについて語っています。同氏は、コーディングエージェントがAPIキーや認証情報、機密文書を、開発者のマシン上やクラウドサービス内に平文のまま保存
すべての記事を読み込みました