
ハッカーがオープンソースAIエージェントを悪用、侵害したDockerサーバーの制御ツールに
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
中国語話者とみられる脅威アクターが、アジア各国の政府機関、政治団体、教育機関、産業組織を標的とした2件目の侵入キャンペーンにおいて、Claude、Qwen、DeepSeekを活用したAIエージェントを攻撃活動の一部として使用していたことが確認されました。 今回のキャンペーンは、7月に報告された政府機関・金融セクターを
Auroraランサムウェアの運用者らが、Claude Sonnetを搭載したCursor Agentを使い、10の被害組織にまたがるハンズオン侵入活動を支援していたことが判明しました。同時に、VMware ESXi環境を破壊するために特化して作られたLinux用暗号化ツールも展開していました。 今回の調査結果は、ラン
Anthropic社のClaude AIプラットフォームは現在、アカウント認証情報の窃取、有料サブスクリプションの不正利用、そして被害者がデバイスをクリーンアップしたと思った後でもマルウェアを再インストールすることを狙った、2つの別々のサイバー犯罪キャンペーンに直面しています。サイバー攻撃対応 この脅威への対応として
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトのリンクを経由してパートナーのサービスをご利用いただいた場合、収益が発生することがあります。 詳細はこちら サイバーセキュリティ企業Gambit Securityが分析したデータおよびロイター
ロシア人ハッカー「bandcampro」がGoogleのGemini CLIを悪用し、ある歯科医院で8台のデバイスからなるボットネットを制御していたことが判明攻撃者はペネトレーションテスターを装ってAIを欺き、C2インフラの移行やトラブルシューティング、ペイロードのバンドル準備などを指示していたAIはパスワード推測
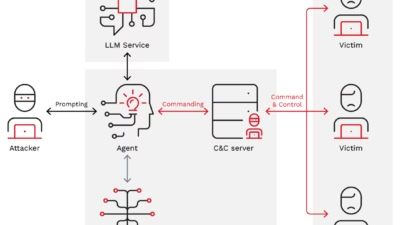
「bandcampro」という追跡名で知られるロシア語圏の脅威アクターが、Google Gemini CLIをエンドツーエンドの作戦支援ツールとして使い、コマンド&コントロール(C2)サーバーの移行、代替VPSの展開、Cloudflareトンネルの設定を行い、わずか6分で侵害済みエンドポイントへの制御を回復していたこ

サイバーセキュリティの領域では現在、テクノロジーにおける最も変革的な2つの潮流―...