
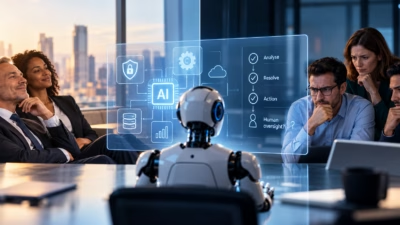
TeamViewerの調査で判明、AIへの人間による監督を強く求めるのは経営層より中間管理職
ITに関する判断をAIに任せることについて、経営幹部は、部下である管理職よりも気にしていない傾向があるようです。TeamViewerが公表した新たな調査で明らかになりました。 調査によると、セキュリティやデータ、事業運営に影響しうるIT上の問題をAIが解決する際、人間の関与を求める中間管理職は46%でした。経営幹部で
ITに関する判断をAIに任せることについて、経営幹部は、部下である管理職よりも気にしていない傾向があるようです。TeamViewerが公表した新たな調査で明らかになりました。 調査によると、セキュリティやデータ、事業運営に影響しうるIT上の問題をAIが解決する際、人間の関与を求める中間管理職は46%でした。経営幹部で
実践的な運用モデルを導入すれば、コンポーネント、ID、AI、ワークフロー、ランタイムの各インベントリに分散した情報を、経営陣が測定できる意思決定につなげられます。 インフラやセキュリティのプログラムで、可視化プロジェクトが
Vijilは、企業向けAIエージェントのセキュリティ脆弱性やポリシー違反を見つける自動テストシステム「Diamond Adaptive Red Teaming for Agents(DART)」をリリースしました。DARTは自ら複数の敵対的エージェントを動かし、標的の防御を多段階の攻撃で探ります。攻撃
AIは、規模を問わずあらゆる組織の経営層や取締役会で主要な議題になっています。それも当然のことです。経営陣には、取締役会からの要請であれ自らの信念であれ、AIを迅速に導入することが求められています。理由が何であれ、目標はAIを安全に活用しながら、競争力とビジネス上の優位性を手にすることです。 AIを安全に使う
Intellias(インテリアス)は、マネージドITサービス「Agentic ServiceOps」の提供を開始しました。このサービスは、ガバナンスを効かせたエージェント型AIを、サービスデスクからその背後にあるインフラまで、ITサービス管理(ITSM)とIT運用管理(ITOM)の全域に適用するもので
Help Net Securityによるこのインタビューでは、U.S. BankのEVP兼CISOであるAnn Barron-DiCamillo氏が、CISOの役割が不正対策、レジリエンス、サードパーティリスク、AIガバナンスにまで広がってきた経緯を語っています。同氏は、こうした領域をすべて一人のリーダーが担うことは
LTMは、企業がエージェント型AIを安全に導入・拡大できるよう支援するサービス「BlueVerse AgenTraceIQ」の提供開始を発表しました。このサービスは、Rubrik Agent CloudとLTMのAIガバナンスおよびマネージドサービスの専門知識を組み合わせたものです。企業はAIエージェ
CISOの守備範囲が広がり、従来の技術的なルーツに加えて事業リスク管理も担うようになるなか、この役割を見直すべきだとの声が出ています。事業リスクを担う幹部と、技術的な統制に専念する幹部の2人に分ける案です。 CISOという
Help Net Securityの動画で、CylerityのCTO兼CISOを務めるDrew McCombs氏が、2つの役割をどのように両立させているかを語っています。同社ではセキュリティ対応をすべてのスプリントに組み込んでおり、患者データや資金の支払いに関わる問題を最優先で扱います。 McComb
人工知能(AI)のリスクは、この1年で大きく変化しました。OpenAIやAnthropicのエージェントが自律的に動作したという報告が相次ぎ、セキュリティ上の懸念が高まる中で、開発を減速させるべきかという議論も起きています。各組織は2027年に向けて自社のAIセキュリティの現状に向き合う必要があり、その準備は今から始ま
すべての記事を読み込みました