
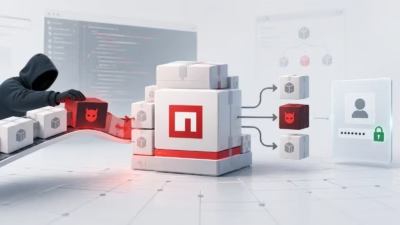
攻撃者は開発者の認証情報を盗まずにnpmパッケージを乗っ取れる
npmの「Trusted Publishing」の仕組みに欠陥があり、攻撃者が開発者のnpmアカウントやGitHubアカウント、公開用トークンを侵害することなく、正規パッケージに悪意あるアップデートを公開できる恐れがあることが分かりました。 研究者は、合計ダウンロード数が1000万を超える1,500以上のパッケージが
npmの「Trusted Publishing」の仕組みに欠陥があり、攻撃者が開発者のnpmアカウントやGitHubアカウント、公開用トークンを侵害することなく、正規パッケージに悪意あるアップデートを公開できる恐れがあることが分かりました。 研究者は、合計ダウンロード数が1000万を超える1,500以上のパッケージが
npmの信頼モデルに弱点があり、攻撃者が放棄されたGitHubリポジトリ名を取得することで、正規パッケージに更新版を公開できてしまう恐れがあることが、研究者の調査で判明しました。 npmのTrusted P
Bloom Securityの研究者らは、npmの「Trusted Publishing」機能に、認証情報を盗まなくても他人のパッケージの新バージョンを公開できてしまう欠陥があることを突き止めました。攻撃者に必要なのは、メンテナーが放置したGitHubリポジトリ名を登録することだけです。Bloomはこ
現在位置: ホーム / ハッキングツール / numbat – AIコーディングエージェントのエンドポイント可視化とフォレンジクス AIコーディングエージェントがプロジェクトの.envファイルを読み込み、続けてcurlを実行したとします。通常のエンドポイントセキュリティから見れば、開発者が同じ操作をしているのとほとんど
ノースウェスタン大学の研究者らが、実際のセキュリティバグ112件を対象にAIコーディングエージェントを検証しました。その結果、クラッシュを止めるパッチであっても、プロジェクトのメンテナーが修正用に書いたテストには不合格となるケースが多いことが分かりました。Claude Opus 4.7では、クラッシュを解消したパッチ
情報窃取型マルウェア「Warden Stealer」が、Windows環境で攻撃対象を広げています。暗号資産ウォレットやブラウザの認証情報、アプリケーションの機密データを狙います。 このマルウェアはRustで書かれており、インフォスティーラーのサービスとして販売されています。2026年8月以降、アンダーグラウンドフォ
Adversa AIの研究者らは、攻撃者が管理するWebページを介して開発者の機密情報を窃取するGitHub Copilot CLIへの攻撃を公表しました。この攻撃では、暗号化された命令が使われます。 2026年10月6日に公開された研究では、「Cryptographic Context Injection(CCI)
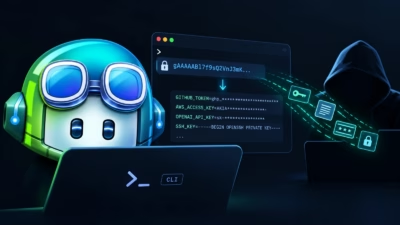
Adversa AIの研究者らは、GitHub Copilot CLIを誘導し、ローカルファイルを読み取らせて攻撃者に送信させられることを実証しました。 攻撃に必要なのは悪意あるWebページ1つだけで、「Cryptographic Context Injection(CCI)」と呼ばれる手法を使います。GitHubは
AI・機械学習
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
すべての記事を読み込みました