
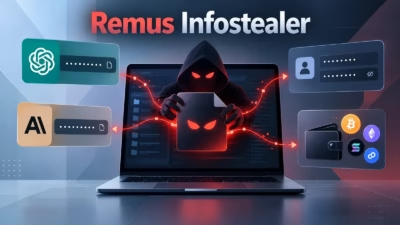
新型インフォスティーラー「Remus」、OpenAIやAnthropicのAPIトークン・パスワード・暗号資産ウォレットを窃取
新たに確認されたWindows向けインフォスティーラー「Remus」が、認証情報窃取の手口を拡大し、OpenAIやAnthropicを含むAIプラットフォームに紐づくAPIトークンやローカル利用データを標的にしていることが分かりました。 SpyCloud Labsの研究者によると、最近のRemusの亜種はブラウザデー
新たに確認されたWindows向けインフォスティーラー「Remus」が、認証情報窃取の手口を拡大し、OpenAIやAnthropicを含むAIプラットフォームに紐づくAPIトークンやローカル利用データを標的にしていることが分かりました。 SpyCloud Labsの研究者によると、最近のRemusの亜種はブラウザデー
Edge Caseは、安全性分析、エンジニアリングデータ、運用シグナルを結び付け、システムリスクの変化をチームが継続的に把握できるようにするAI駆動プラットフォーム「Guardian」を発表しました。 ローンチ時点でGuardianは世界最先端の自律プラットフォームの一部に対応しており、商用・防衛の両
3 Min Read重大なLangflowの脆弱性が激しく悪用されており、ますます人気の標的となっている同プラットフォームへの最新の脅威として浮上しています。CVE-2026-0768は、AIエージェントを設計するために使われるローコード開発プラットフォームLangflowにおけるリモートコード実行(RCE)の脆弱性で
ServiceNowは、ServiceNow AIプラットフォームに存在する3件の重大なコードインジェクションの欠陥を含む、合計4件の脆弱性に対するパッチを公開しました。3件はいずれも最大深刻度(CVSSスコア10/10)となっています。 重大な脆弱性の1つ目、CVE-2026-18885として追跡されているものは、
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
これらの脆弱性はユーザーの操作なしにリモートから悪用可能であり、セキュリティチームはServiceNowそのものだけでなく、同プラットフォームがアクセスできる認証情報、API、ワークフローにも目を向ける必要があります。 コ
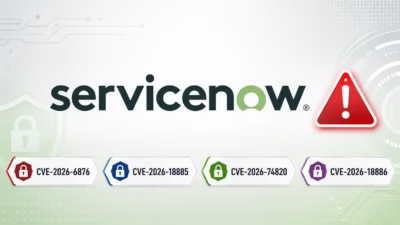
ServiceNowは、同社のAIプラットフォームにおける重大な欠陥を含む4件の脆弱性についてセキュリティ勧告を発行しました。これらの脆弱性は、認証を経ていない攻撃者に任意のコード実行、インスタンスデータの改ざん、権限昇格、あるいは基盤データベースに対するSQLコマンドの実行を許してしまう可能性があります。 2026
ある企業が「制限なし」を謳うAIプラットフォームを販売しており、この製品がサイバー犯罪者に利用される可能性について懸念が浮上しています。このモデルの名称は「Kriminal」で、Malwarebytesの法人向けセキュリティブランドであるThreatDownが昨日公開した新しい調査の対象となっています。ThreatDo
ScienceLogicはSkylar AI 2.5を発表しました。厳格なセキュリティ、主権、コンプライアンス要件を抱える組織向けに安全な導入オプションを拡張するとともに、AI性能、運用インテリジェンス、エンタープライズ統合を強化する機能を導入しています。今回のリリースでは、ScienceLogic
AnthropicのAIプラットフォーム「Claude」で2026年7月29日、大規模なサービス障害が発生しました。全モデルにわたってエラー率の上昇と遅延が生じ、製品群全体に影響が及びました。 今回の障害はclaude.ai、Claude API(api.anthropic.com)、Claude Code、そしてC
すべての記事を読み込みました