
AIでマルウェアの検知回避が容易に――それでも「振る舞い」は隠せない
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
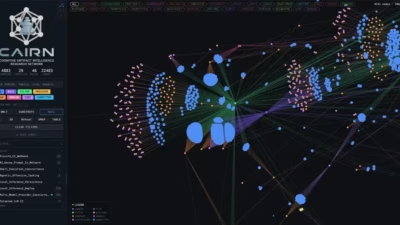
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
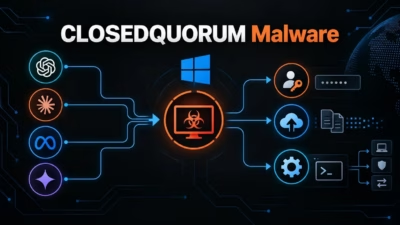
Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。 このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。 Talosは、C
Cisco Talosは、攻撃チェーンに人工知能を組み込んだマルウェアをハンティング・分類・追跡するために設計されたオープンソースの研究ツールキット「CAIRN(Cognitive Artifact Intelligence Research Network)」を公開しました。 このツールは、ある新しい発想に基づいて
CLOSEDQUORUMは複数のモデルに問い合わせて判断を集計し、最多得票のアクションを自動実行することで、攻撃者による継続的な指示を不要にします。 AIを利用する攻撃者はこれまで、速度と規模の面で大きな恩恵を受けてきまし
security
「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。 このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投
AIを活用するマルウェアの検出を支援するため、Cisco Talosの研究者はオープンソースのフレームワークを公開しました。脅威の分類と分析に役立てることを目的としています。このツールはCAIRNと呼ばれ、ファイルから抽出したメタデータのみを使って動作します。マルウェア本体をダウンロードする必要も、実
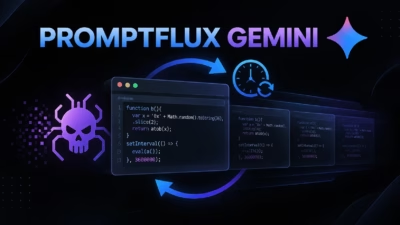
研究者らは、Googleの Gemini APIを利用して自身のコードの一部をおよそ1時間に1回書き換えるとされる、実験的なマルウェアドロッパー「PROMPTFLUX」を確認しました。 この手法は、攻撃者が生成AIを使って同一の悪意あるプログラムから多数の変化版を作り出せることを示しており、従来型のセキュリティ検知を
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
すべての記事を読み込みました