

AIによる脅威レポート:暴走するエージェントとワークフロー攻撃
AIを悪用した最新の注目すべき攻撃、脅威、リスク、脆弱性をまとめ、サイバー防御にとって何を意味するのかを解説します。 悪意あるAIの利用やAIシステムへの脅威により、サイバーセキュリティチームはセキュリティの基本を改めて徹
AIを悪用した最新の注目すべき攻撃、脅威、リスク、脆弱性をまとめ、サイバー防御にとって何を意味するのかを解説します。 悪意あるAIの利用やAIシステムへの脅威により、サイバーセキュリティチームはセキュリティの基本を改めて徹
Wordドキュメント内に白色テキストとして隠された指示によって、Microsoft 365 Copilotが作成中のファイルを密かに改変し、その指示自体を出力先の文書にコピーしてしまう可能性があります汚染された文書はそれ自体が感染源となり、通常の社内ワークフローを通じて拡散します。元の悪意ある文書がなくても広がり
リスクを軽減する手段はいくつか存在しますが、これを完全に封じ込める唯一の方法は、AIが指示とデータを区別できるようにすることであり、それは現時点では不可能です。 Copilotを媒介として広がる「AIワーム」がMicros

リスクを軽減する手段はいくつかあるものの、確実に阻止する方法は「命令」と「データ」をAIに区別させることしかなく、それは現時点では実現不可能です。 ノルウェーの著名なAI研究者が火曜日、WordやCopilotをはじめとす
security 研究者によれば、Microsoftとの数カ月に及ぶ協議にもかかわらず、堅牢な対策はいまだ生まれていない

トロント大学の研究チームが、オープンウェイトのローカルLLMを使って、一般的な企業ネットワークに潜む脆弱性や設定ミスを自律的に悪用できることを実証。乗っ取ったGPUを燃料に自己複製を繰り返す手口も明らかになりました。 トロント大学の研
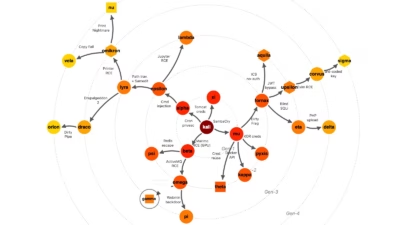
AIワームの拡散マップ。出典:トロント大学次世代の適応型AIワームマルウェアに対する防御策を探す取り組みが本格化しています。NotPetya、Stuxnet、MSBlast、あるいはSQL Slammerといった過去の有名なワーム事案に匹敵するような世界規模のインシデントを未然に防ぐことが目標です。AI適応型ワームは、
AnthropicのMythosやOpenAIのMythos、そしてGPT 5.5-Cyberのような超高度AIモデルのバグ発見能力に対して、多くの懸念が広がっています。しかし攻撃者たちはすでに、無料で公開されているLLMを使って、はるかに低コストでネットワークを乗っ取り、ソフトウェアのサプライチェーンにワー

トロント大学、ベクター研究所、ケンブリッジ大学の研究者たちが、固定の脆弱性リストに依存しない概念実証(PoC)AIワームを構築・テストしました。 このワームは、遭遇したターゲットをその場で分析し、攻撃方法を推論しながら戦略を即座に生成します。そのすべての処理を、すでに侵害済みのマシン上で直接動作する小