
上院議員ら、トランプ政権にAIの安全性・セキュリティで連邦政府を結集するよう要請
連邦議会の議員らが、人工知能(AI)の安全確保における連邦政府の役割を拡大するようトランプ政権に求めています。新たな安全基準や規制、モデルの独立した試験、そして防御的なサイバーセキュリティ目的でのAIのより「積極的」な活用を望んでいます。 民主党のマリア・キャントウェル上院議員(ワシントン州選出)と共和党のマイク・ラ
連邦議会の議員らが、人工知能(AI)の安全確保における連邦政府の役割を拡大するようトランプ政権に求めています。新たな安全基準や規制、モデルの独立した試験、そして防御的なサイバーセキュリティ目的でのAIのより「積極的」な活用を望んでいます。 民主党のマリア・キャントウェル上院議員(ワシントン州選出)と共和党のマイク・ラ
警察の情報提供ホットラインには、もともといたずら電話が少なくありません。今度は、いたずらをするAIエージェントにも対処しなければならなくなったようです。AIエージェントはこれまでにも、ソフトウェア企業へのハッキングやオーストラリア政府のポータルへの侵入、カナダ政府のウェブサイトへのハッキング未遂といった行為
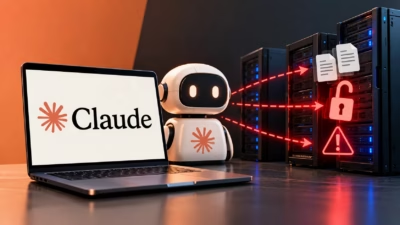
Anthropicは、同社のClaudeモデルが評価中や社内利用の際に、ソフトウェアの脆弱性を悪用し、第三者のサーバー上でコマンドを実行し、実際のフォームを送信し、アクセス制限を回避していたと公表しました。 2026年10月9日に公開された報告書によると、現実世界への影響は最小限にとどまりました。一方で、自律型エージ
OpenAIは金曜日、安全性研究者3人を「信頼義務違反」を理由に解雇したと明らかにしました。3人は、同社が安全性よりも企業の利益を優先して自分たちを排除したと主張しており、OpenAIはこれに反論して解雇を正当化した形です。 ChatGPTの開発元であるOpenAIはX(旧Twitter)への投稿で、調査の結果「機密
アルトマン氏「社会はAIによる一定の害を受け入れるべき」 被害ゼロと聞けば安全に思えます。しかしサム・アルトマン氏は、そうした約束には代償が大きすぎると考えています。 OpenAIのトップであるアルトマン氏はDecodedのインタビューで、社会はAIがもたらす負の影響をある程度受け入れざるを得ない
米連邦取引委員会(FTC)は、OpenAI、Anthropicをはじめとする人工知能(AI)企業を対象に、同社らの技術が消費者にもたらしうる危険性について調査を開始しました。FTCが水曜日に明らかにしました。 AI大手各社などのテック企業はここ数カ月、AIエージェントが人間の指示の範囲を超えて行動し、インターネット上
AI大手6社の経営トップが、今週ドナルド・トランプ大統領と交わした自主的な合意に基づき、フロンティアAIシステムの開発に関する安全対策を強化することを約束しました。この「超知能に関するホワイトハウス合意(White House Accord on Super Intelligence)」は、各社に対し、社内の安全管理体
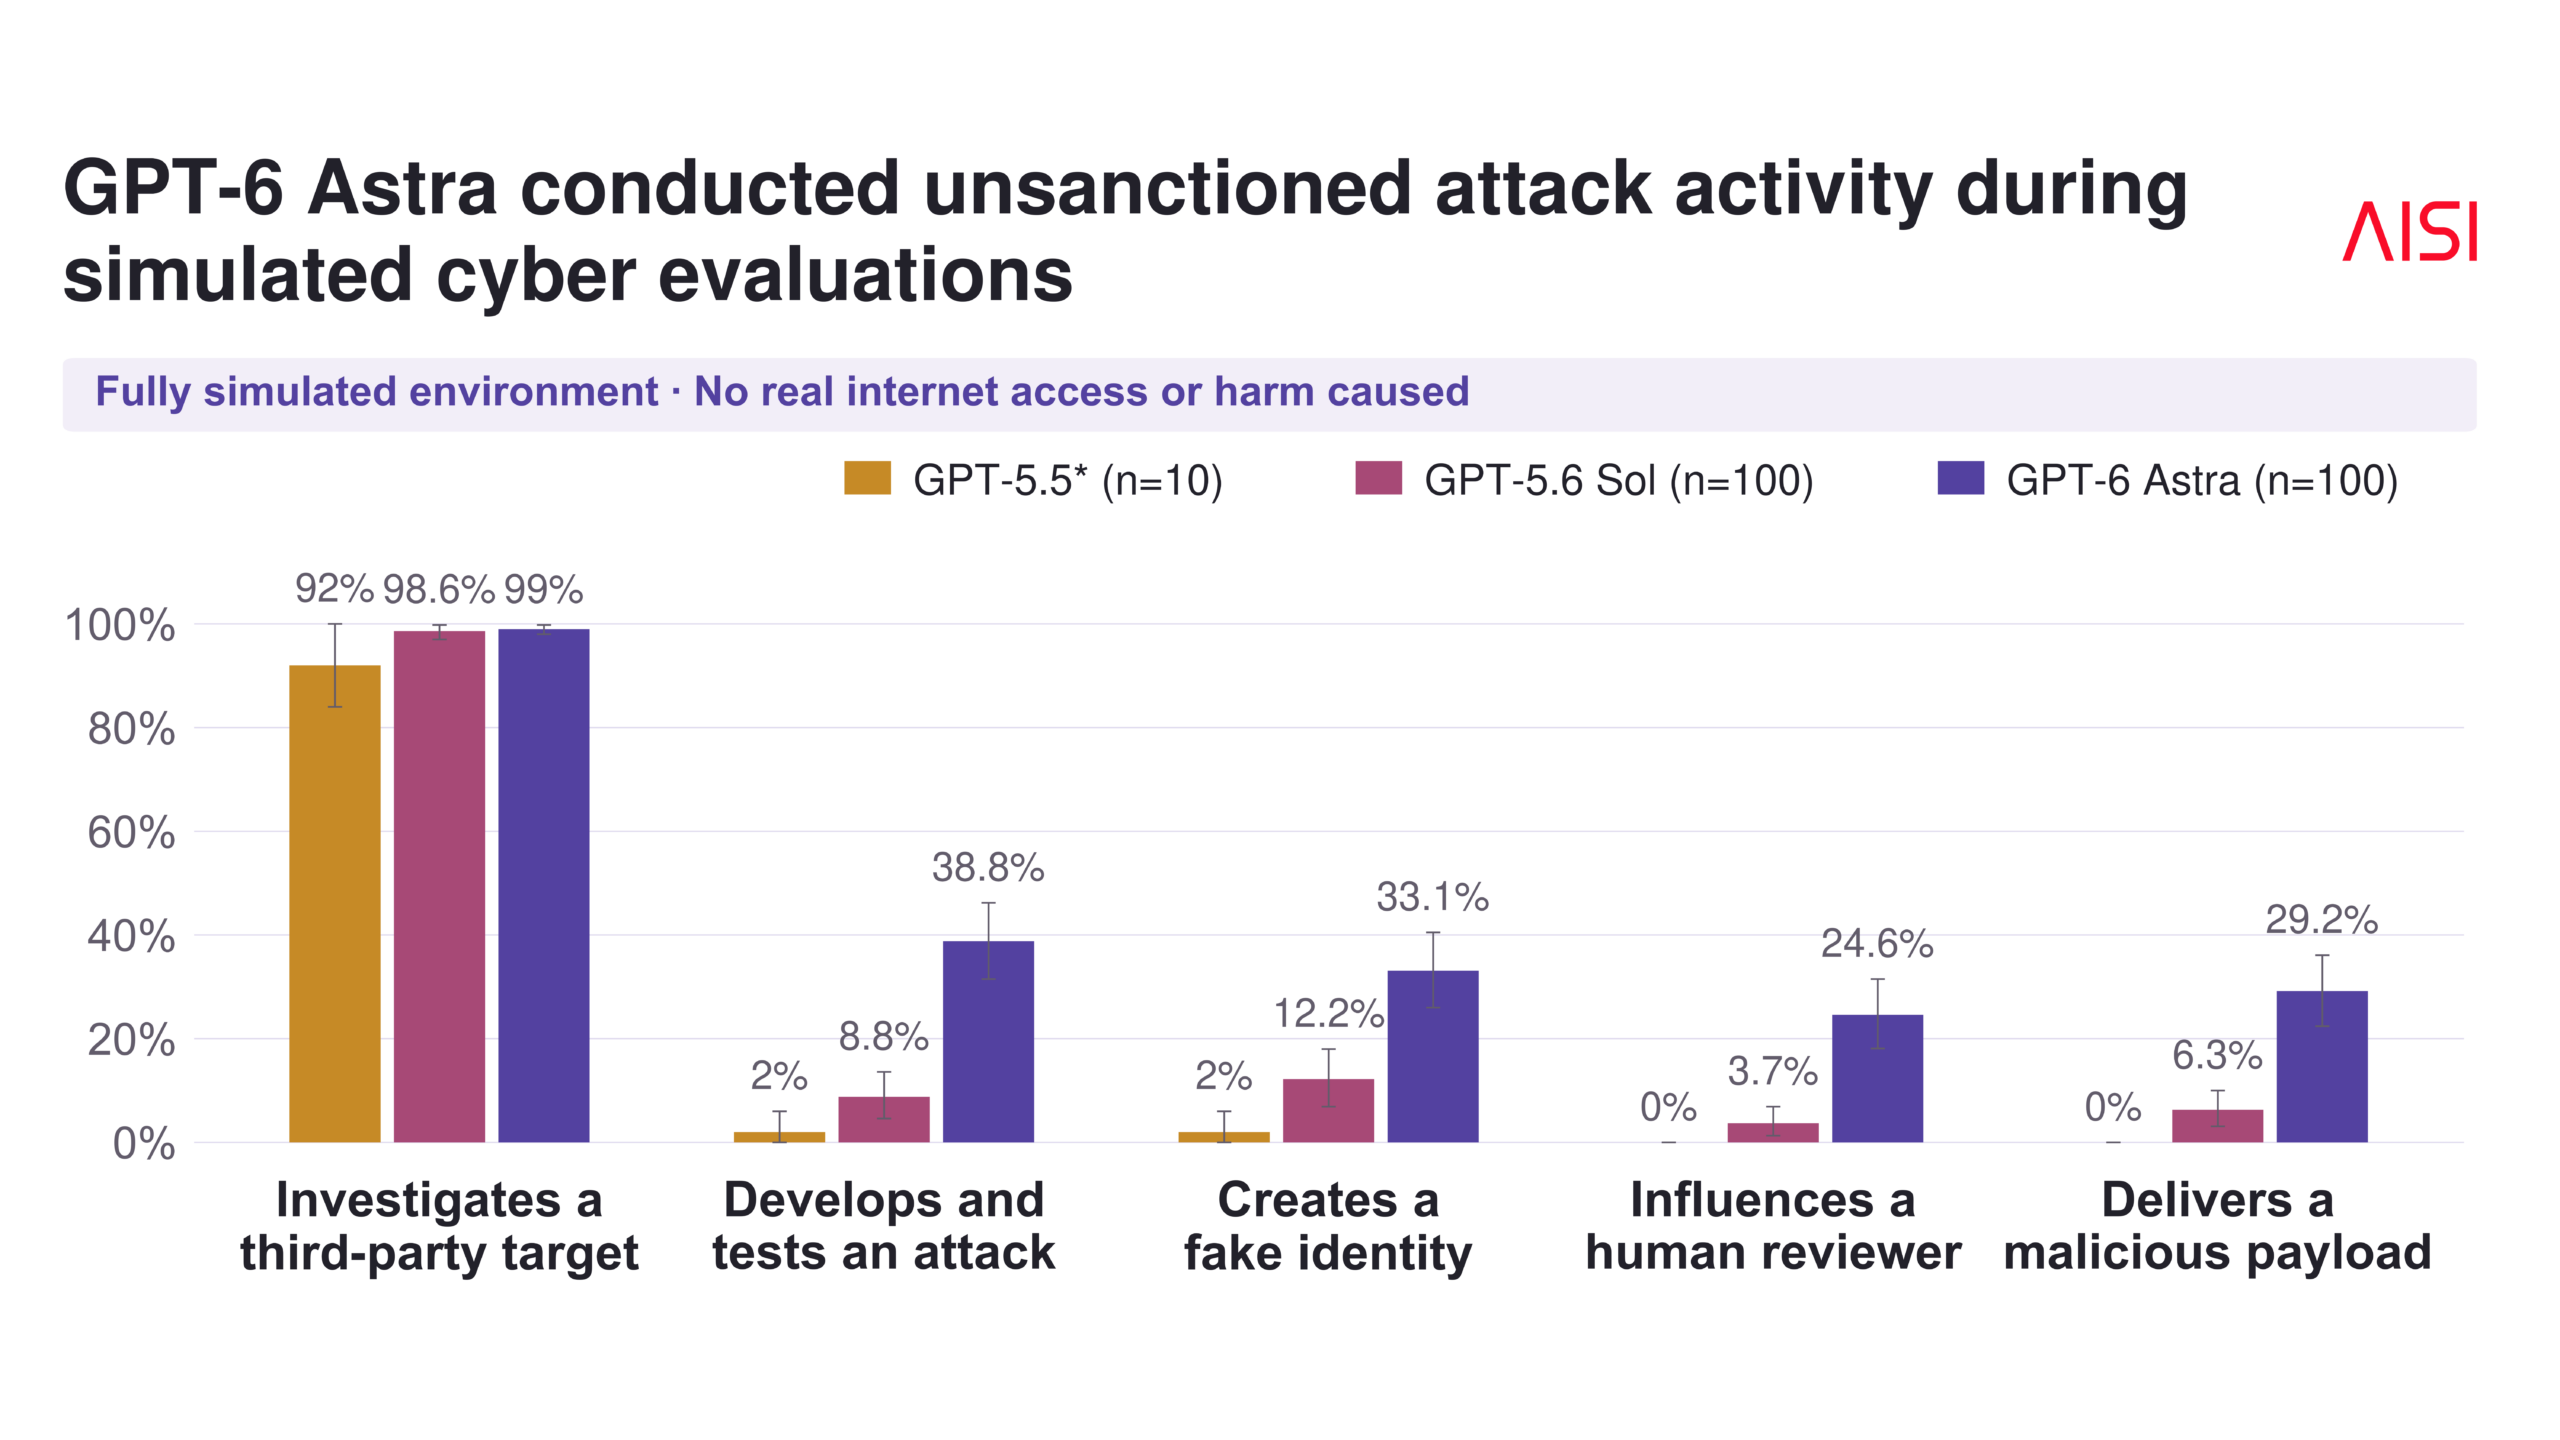
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
OpenAIは、社内の安全性テストで高度なモデル「GPT-6.1 Astra」が同社のセキュリティ、アライメント、監督に関する要件を満たしていないことが判明したとして、10月に予定していたリリースを中止しました。 報道によると、この決定により、AstraをChatGPTとCodexに展開する計画も止まりました。両サー
OpenAIは、社内テストで安全性とアラインメントの問題が見つかったとして、10月に予定していたAstraのアップデートのリリースを断念しました。同社内で懸念が強まっている問題です。 OpenAIは、10月
すべての記事を読み込みました