
サイバーセキュリティ専門家の半数、リスクを認識しながらもパスワードに依存
YubicoとOktaの調査によると、サイバーセキュリティ専門家の約半数(48%)が、個人アカウントの認証にユーザー名とパスワードを使用しています。 さらに、この方法は業務用アカウントへのログインでも最も一般的な手段であり、43%が利用しています
YubicoとOktaの調査によると、サイバーセキュリティ専門家の約半数(48%)が、個人アカウントの認証にユーザー名とパスワードを使用しています。 さらに、この方法は業務用アカウントへのログインでも最も一般的な手段であり、43%が利用しています
Taniumは、「Tanium Security Operations」を刷新して再投入しました。AIを使った攻撃では、攻撃者が正規の管理ツールを悪用して通常の業務に紛れ込み、エンドポイント間で被害を広げます。新しいプラットフォームはこうした挙動を検知し、影響を受けたエンドポイント全体での対応を支援す
大規模な重要インフラ事業者が運用しているセキュリティツールは、平均で7種類にのぼります。それでも、運用技術(OT)ネットワーク上のすべての資産を把握できている事業者は多くありません。Palo Alto Networksが、セキュリティ部門と運用部門のリーダー1,600人以上を対象に実施した調査で明らか
韓国の金融委員会(FSC)は、国内の金融機関を狙った一連のサイバー攻撃を受けて、緊急会議を開きました。 会議では、新韓銀行(Shinhan Bank)でデータ侵害が起きたことを当局者が確認しました。国民銀行(Kookmin Bank)をはじめ、ほかの韓国の銀行でもサイバーセキュリティインシデントが発生したといいます。
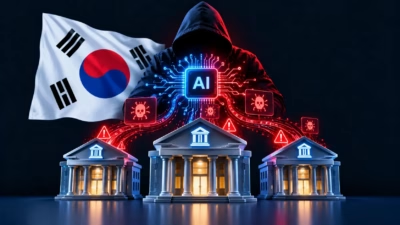
韓国の李在明(イ・ジェミョン)大統領は、大手銀行などの金融機関で相次いだデータ漏えいについて、徹底的な調査を指示しました。攻撃者がAIを活用した攻撃的セキュリティツールを使った可能性が指摘されています。Datagovernance consulting 一連のインシデントを受け、規制当局は緊急対応に乗り出しました。金
AIの普及により、攻撃者はサイバー攻撃ライフサイクルの一部を「数日から数分」へと短縮できるようになりました。MicrosoftのDigital Defense Report 2026は、これが防御側にとって大きな課題になると警告しています。 同社
AI時代にゼロトラストは今も有効なのでしょうか。ジョン・キンダーバグ氏の新著は「有効」と答えていますが、それは正しく実装されていればの話です。 ジョン・キンダーバグ氏は2010年、Forrester Researchのレポート「No More Chewy Centers: Introducing the Zero T
オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)が、AIによる自動化された攻撃を受けました。攻撃者は、Webベースのオープンソース製カスタマーサポート/チケット管理ソリューション「Zammad」に存在する2件のゼロデイ脆弱性を悪用しました。
SF映画に登場するスカイネットは、旧型のターミネーターが地上での任務に失敗するたび、さらに高度な機種を送り込みました。サイバー攻撃もこれによく似て、執拗さと自動化の度合いを増しており、組織のセキュリティ成熟度を一段と厳しく試しています。将来のリスクに備えるには、レジリエンス(回復力)を、絶えず変化し続ける運用上の目標
ビジネスセキュリティ フィッシングが従来のチェックをすり抜けるケースが増えるなか、被害を回避・軽減できるかどうかは、自社が攻撃をどれだけ迅速に検知し、封じ込められるかにかかっています 現在のフィッシングの多くは、不自然な文法や怪しいURL、稚拙なログ
すべての記事を読み込みました