
IBMとRed HatのLightwellプロジェクト、Javaライブラリの脆弱性400件超を洗い出す
顧客のコード依存関係についても、脆弱性の検査を受け付けるようになりました。 IBMとRed Hatが立ち上げたオープンソースのセキュリティ施策「Lightwell」は、広く使われているJavaライブラリから、これまで知られ
顧客のコード依存関係についても、脆弱性の検査を受け付けるようになりました。 IBMとRed Hatが立ち上げたオープンソースのセキュリティ施策「Lightwell」は、広く使われているJavaライブラリから、これまで知られ
企業はAIへの投資を増やす一方で、AIシステムへの攻撃を、最も対応準備が整っていない脅威に挙げています。PwCは2026年5月から7月にかけて、71カ国のビジネス・テクノロジー部門のリーダー3,934人を対象に調査を実施しました。このうちセキュリティ・テクノロジー部門の幹部の半数が、こうした攻撃を準備
Airtiesは、ISPが接続された家庭や中小企業に対する脅威を検知・修復できるようにする、新しい統合サイバーセキュリティ機能をリリースしました。Airtiesの「Connectivity Experience Management Platform」の一環として、この新機能はルーターをネットワーク上
従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。 「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール
BOD要件への準拠を主張しているが、その実態は AI生成型のセキュリティ脅威が急増する中、思わぬ犠牲が出たようです。米サイバーセキュリティ・インフラセキュリティ庁(CISA)が発行してきた週次脅威速報が、その役目を終える
企業は、投資に対して何が得られるのか明確な根拠を待たないまま、サイバーセキュリティ分野のAIにますます多くの資金をつぎ込んでいます。この支出トレンドを後押しする要因は複数あります。AIが実験段階から本番運用へと急速に移行していること、攻撃者がAIを使って自らの活動を自動化し加速させるケースが増えていること、そして場合に
サイバーセキュリティ・インフラセキュリティ庁(CISA)の長官代行は水曜日、米国民が直面する深刻かつ壊滅的になりかねないサイバーセキュリティ上の脆弱性について、過去の政府の判断ミスや老朽化した技術、そしてAIを脅威として挙げながら、厳しい警告を発しました。 「我々はここ数十年の間に本当にひどい判断を数多く下してきま
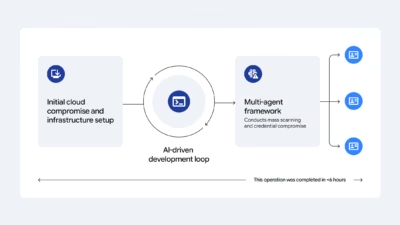
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
ストレスに慣れているはずのセキュリティ幹部たちも、最先端AIの能力が新たな試練の到来を告げていると認識しています。責任の所在、権限、そして体制の整合性という問題を早急に解決しなければ、サイバーセキュリティのトップの座は務まらない役職になってしまうというのです。
AnthropicのClaude Mythos Previewは、初期侵入から連鎖的な脆弱性悪用、ネットワーク内の横断移動を経て、あらかじめ定義された侵害目標の達成までを一貫して完了させるエンドツーエンドの企業侵入シミュレーション能力を実証しました。 この結果は、最先端モデルのサイバー能力における重大な転換点を示して
すべての記事を読み込みました