
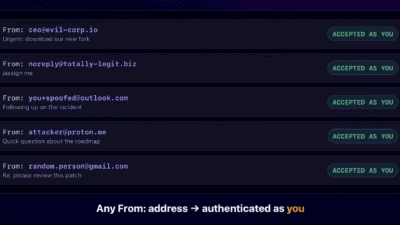
GitLabのメールトークンに脆弱性、CI/CDパイプラインが危険にさらされる恐れ
issueをメールで作成するための、一見ありふれた機能が、実際には完全な権限を持つアカウントに等しい存在だったことが分かりました。Aikido SecurityのJoe Leon氏は、GitLabの非公開メールアドレスに永続的なトークンが含まれていることを実証しました。このトークンを入手した人物は
issueをメールで作成するための、一見ありふれた機能が、実際には完全な権限を持つアカウントに等しい存在だったことが分かりました。Aikido SecurityのJoe Leon氏は、GitLabの非公開メールアドレスに永続的なトークンが含まれていることを実証しました。このトークンを入手した人物は
ユーザーがメール経由でワークアイテムを作成できるGitLabの機能が、アカウントレベルのコード配信手段として悪用される恐れがあることが分かりました。受信専用のプライベートメールアドレスが漏洩した場合、攻撃者が保護ブランチへコミットをプッシュし、CI/CDパイプラインを実行できる可能性があります。 Aikido Sec
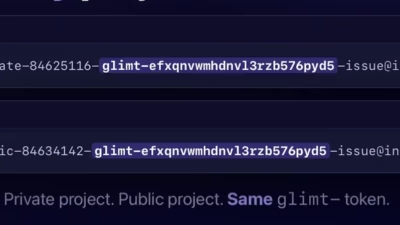
「Email work item」機能のプロジェクトメールアドレスに埋め込まれている、GitLabの有効期限のない受信メールトークンが悪用されると、攻撃者は任意のコードを送信したり、マージリクエストを作成したり、トークン所有者の権限でCI/CDパイプラインを実行させたりできることが分かりました。 この問題は、GitL
5 Min Readサイバー脅威アクターは、メールアドレスひとつあれば相当な被害をもたらせることが明らかになりました。Aikido Securityが本日公開した新たな調査では、GitLabの受信用メールアドレスが実質的に高権限のアクセストークンとして機能し、組織の公開・非公開プロジェクトに対して広範なユーザー権限を付
セキュリティ研究者らが、2つのTerraformプロバイダーと2つのGoモジュールにGraphalgo関連のマルウェアを発見しました。今回のキャンペーンは、以前npmパッケージで確認された脅威を拡張したもので、通常利用時にはマルウェアを非活性状態に保つ隠しトリガーを使用しています。 Aikido Securityによ
MECCHA CHAMELEONで最近修正された脆弱性により、攻撃者が制御するSteam Workshopのマップを通じて、Windowsシステム上の任意の場所にファイルを書き込むことが可能でした。被害者が端末を再起動すると、リモートコード実行につながるおそれがありました。Vulnerabilityassessmen
TanStack Queryの型安全なフックを生成するnpmパッケージ「@7nohe/openapi-react-query-codegen」の複数のリリースがサプライチェーンワームに侵害され、開発者およびCIシステムが認証情報窃取、リポジトリのバックドア化、パッケージ汚染の危険にさらされています。 Aikido S
onering(オンリング)と呼ばれるRustクレートに対して悪意ある更新が加えられ、ビルドプロセス中に開発者のマシンからソースコードの変更内容を外部に送信していたことが判明しました。 セキュリティ研究者は2026年6月10日、このパッケージのバージョン1.4.1でこの挙動を確認しました。onering(オンリング)
Shai-Huludが再びエスカレートしました。keyvのメンテナー権限を乗っ取った新たなnpmサプライチェーン攻撃が発生し、発見時点で少なくとも868個のパッケージに波及、合計で月間20億インストールを超える規模となりました。 2026年8月4日、攻撃者はkeyvのメンテナーのGitHubアカウントを乗っ取りました
攻撃者が、広く使われているJavaScript用キーバリューストレージライブラリ「Keyv」のメンテナーが持つGitHubアカウントを侵害し、npmパッケージを通じて認証情報を窃取するマルウェアを拡散させています。 この進行中のサプライチェーン攻撃は「Shai-Hulud」キャンペーンとして知られており、Keyvおよ
すべての記事を読み込みました