
マシン速度の攻撃には、マシン速度の検知と対応が必要
要約: 分析の結果、攻撃者は環境に侵入してから15分以内にデータの列挙や取得を始めていることがわかりました。しかも、それを見つけるはずだったツールは機能していませんでした。ここでは、この挙動を確認した3つの典型的な攻撃パターンを取り上げます。 盗まれた開発者トークン。汚染されたnpmパッケージや情報窃取マルウェア
要約: 分析の結果、攻撃者は環境に侵入してから15分以内にデータの列挙や取得を始めていることがわかりました。しかも、それを見つけるはずだったツールは機能していませんでした。ここでは、この挙動を確認した3つの典型的な攻撃パターンを取り上げます。 盗まれた開発者トークン。汚染されたnpmパッケージや情報窃取マルウェア
Ocean Securityは、正規のFrame.io通知とPDF内に隠したリンクを悪用し、偽のMicrosoft 365ログインページへ誘導するフィッシングキャンペーン「Phantom Preview」を確認しました。 Ocean Securityの研究者は2026年8月27日、AdobeのFrame.
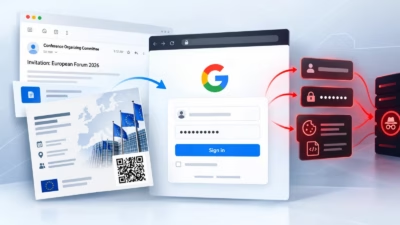
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
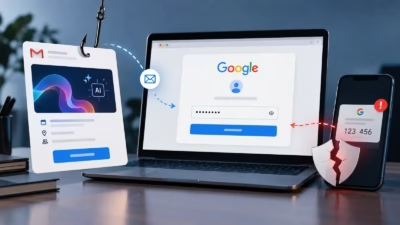
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
攻撃者はフィッシング用ドメインをほぼ無料で入れ替えられます。セキュリティチームは、隠しにくいサーバーやインフラを追跡すべきです。 以前、攻撃者の作業時間を計測したことがあります。ドメインを登録してから、委任と証明書の取得を
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
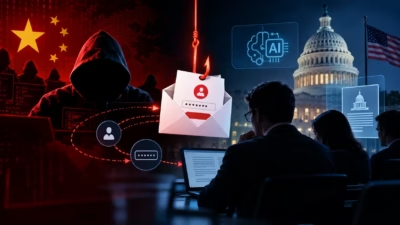
中国と関係があるとされる脅威アクター「TA419」が、米国の人工知能(AI)政策の専門家を標的に、高度にカスタマイズされた認証情報フィッシング攻撃を仕掛けていることがわかりました。 このキャンペーンでは、なりすまし、中間者型(AitM:Adversary-in-the-Middle)のインフラ、改変した Browse

パスキーは本来、フィッシングを根絶する究極の対策として考案されたものでした。ところが脅威アクターたちは、この技術に思いもよらぬ「裏の使い道」を見出しています。現在、攻撃者はITサポートを装って従業員に電話をかけるだけで攻撃を開始できます。パスキーや多要素認証(MFA)の設定が急務であるとでっち上げ
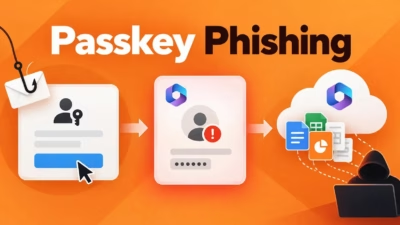
2026年5月以降に確認されているこの攻撃活動は、ソーシャルエンジニアリングに大きく依存しています。被害者はまず、組織のITヘルプデスクを装った人物から電話やSMS、あるいはMicrosoft Teamsのメッセージを受け取ります。 攻撃者は、アクセス権を失わないためにパスキーや多要素認証(MFA)、SSO設定を至急
米国企業は、それぞれ性質の異なるキャンペーンや脅威、手口に直面しています。しかし、変化し続けるインフラや攻撃手法の裏側で、これらの攻撃には共通点があります。それはSOC運用のどこに弱点があるのかということです。 では、セキュリティチームはどうすればそのギャップを埋め、ビジネスのレジリエンスを強化できるのでしょうか。
すべての記事を読み込みました