
Spectre v2の新たな亜種が判明、Intel・AMD・Arm製CPUでデータ漏えいの恐れ
オランダのアムステルダム自由大学(Vrije Universiteit Amsterdam)のVUSecグループと、イタリアのサンタンナ高等研究院(Scuola Superiore Sant’Anna)の研究者らが、Spectre v2攻撃の新たな亜種を公表しました。Intel、AMD、Arm製CPUを搭載するシステ
オランダのアムステルダム自由大学(Vrije Universiteit Amsterdam)のVUSecグループと、イタリアのサンタンナ高等研究院(Scuola Superiore Sant’Anna)の研究者らが、Spectre v2攻撃の新たな亜種を公表しました。Intel、AMD、Arm製CPUを搭載するシステ
大手チップメーカーのAMD、Arm、Nvidiaは火曜日、各社製品で最近発見された脆弱性について顧客に通知するため、新たなセキュリティ勧告を公表しました。 AMDは、LinuxのGPUカーネルドライバーに存在するNULLポインター参照の欠陥であるCVE-2026-43603に対する修正を発表しました。この脆弱性はシス
生成AI、特にAIエージェントが抱える大きなセキュリティ課題の一つは、こうしたシステムが実際に何を行ったのかを証明させることです。 Linux Foundationは、AIの活動をより透明かつ監査可能で信頼できるものにする、AIランタイムのエビデンスに関する新しいオープン標準によって、この課題に取り組もうとして
Linux Foundationは火曜、AIエージェントおよびその他の機密ワークロードがどのように実行されているかを検証可能な形で証明する新しいオープン仕様「TRACE(Trust, Runtime Attestation and Compliance Evidence)」の管理を担うと発表しました。 こ
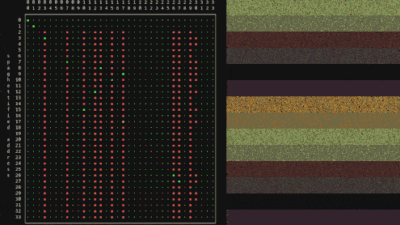
セキュリティ研究者のChristopher Domas氏は、AMDのDRAMコントローラ設定における脆弱性を実証する概念実証プロジェクト「skitter-creek-bath-salts」を公開しました。この脆弱性は、ハードウェアで強制されるメモリ分離を侵害する可能性があります。Hacking& Cracki
セキュリティ研究者のChristopher Domas氏は、特定の旧世代AMDプロセッサにおいて厳重に保護されたDRAM領域を露出させることが可能なメモリコントローラ攻撃を公表しました。 オープンソースプロジェクトskitter-creek-bath-saltsとともに公開されたこの研究は、AMD Family 15
インテルとAMDは火曜日、両社の製品を対象に合計80件を超える脆弱性に対するパッチを発表しました。 インテルは42件の新しいアドバイザリを公開し、72件の脆弱性を取り上げています。 同社は、PROSet/Wireless WiFiソフトウェアに存在する複数の深刻度「高」の欠陥を修正しました。これらは攻撃者による権限昇
security タイマー割り込みが分岐予測器汚染の窓を再び開く、Zen 2向けの実動エクスプロイトで実証済み
研究者らは、Spectre v2投機的実行サイドチャネル攻撃に対する最近の緩和策を回避する手法を発見し、Linuxマシンから機密情報を漏えいさせるエクスプロイトを開発しました。 この手法は、分岐予測器のサニタイズや分離に依存するAMDおよびIntel製プロセッサ上のSpectre v2対策に対して有効です。研究者らは
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性が保たれています。当サイトのパートナーへのリンクをクリックいただくことで、収益が発生する場合があります。 詳細はこちら 「Januscape」と名付けられたLinuxカーネルの脆弱性により、攻撃者が仮想マシン(VM)
すべての記事を読み込みました