
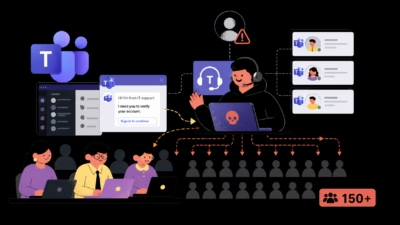
ハッカーがMicrosoft Teamsで社内IT担当者になりすまし、150人以上の従業員を標的に
Spring Ringと名付けられた組織的なソーシャルエンジニアリングキャンペーンが、外部のMicrosoft Teamsアカウントを使って企業のITヘルプデスク担当者になりすまし、2026年1月から4月にかけて少なくとも10の組織にまたがる150人以上の従業員を標的にしていたことが分かりました。 この攻撃は、攻撃者
Spring Ringと名付けられた組織的なソーシャルエンジニアリングキャンペーンが、外部のMicrosoft Teamsアカウントを使って企業のITヘルプデスク担当者になりすまし、2026年1月から4月にかけて少なくとも10の組織にまたがる150人以上の従業員を標的にしていたことが分かりました。 この攻撃は、攻撃者
Rubrik Zero Labsは、地下サイバー犯罪フォーラムで最近宣伝されていたマルウェア・アズ・ア・サービス(MaaS)「Azalea RAT」を特定し、分析しました。Azalea RATは、侵害後の幅広い機能を備えたモジュール型のマルウェアプラットフォームとして売り込まれています。リモート管理、ステルス機構、権限
脅威アクターが、世界中の消費者や中小企業(SMB)を標的に、金銭目的のマルバタイジングキャンペーンを展開していることがわかりました。このキャンペーンは、複数の配布・回避戦略を組み合わせて、Vidarインフォスティーラーと暗号資産マイニングマルウェアを送り込みます。Palo Alto Networks傘下のUnit 42
多段階のフィッシングキャンペーンがインド所得税庁を装い、Gh0st RATとAsyncRATの両方を展開していることが判明しました。攻撃者は別々のC2インフラを通じて冗長なアクセス経路を確保しています。 サイバー犯罪者たちが、インドの
新たなサイバー攻撃キャンペーンが世界中の一般消費者や中小企業を標的とし、機密性の高い暗号資産関連データを窃取すると同時に、プライバシー保護と追跡不能な取引に特化した分散型暗号資産であるモネロ(Monero)のマイニングも行っていることが分かりました。 こ

Howler Cellの研究者によると、ハッカーたちはAI開発ツールへの関心を悪用し、Anthropicが提供するClaude Codeのインストール画面を偽装した高度なSEOポイズニングキャンペーンを展開しています。この攻撃では、完全なファイルレス方式の.NETインフォスティーラーが配布されています。 このキャンペ

中〜高度の信頼性でパキスタンと関連するSideCopyに帰属されるAPTグループが、より広範なTransparent Tribe / APT36の傘下で活動しており、高度に標的を絞ったスピアフィッシングキャンペーンを展開しています。 Seqriteによると、このキャンペーンはアフガニスタン財務省(MoF)および全34
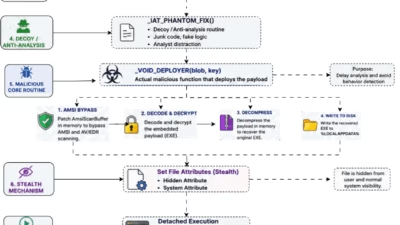
Point Wildの脅威インテリジェンスアーキテクトが、現代的なXWorm V7.4感染パイプラインを綿密にマッピングし、一見無害なPythonベースのインストールパッケージがいかに体系的に強力なリモート管理ツール(implant)に変異するかを実証しました。この特定のアーキテクチャ設計に固有の最大の危険性は、その

レガシーWindowsユーティリティであるMicrosoft HTML Application Host(MSHTA)を悪用したサイバー攻撃が急増しており、攻撃者はそれをLiving-off-the-Land binary(LOLBIN)として悪用し、VBScriptとJavaScriptを実行し続けています。 こ

セキュリティ実務者は、悪名高いTurla脅威集団が用いるツールであるKazuar...
すべての記事を読み込みました