
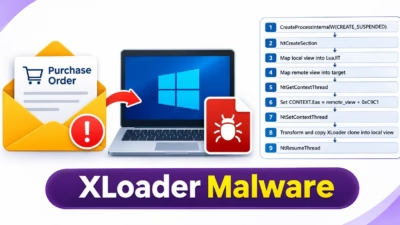
偽の発注書メールでXLoaderマルウェアをWindowsパソコンに感染させるハッカーたち
Morphisecの研究者が、XLoaderの新たな感染チェーンを発見しました。発端は、発注書や支払いをテーマにしたビジネスメールです。各メールにはRARアーカイブが添付されており、一見すると注文書のように見えますが、中身は難読化されたJScriptファイル1つだけです。 XLoaderはFormbookから派生した
Morphisecの研究者が、XLoaderの新たな感染チェーンを発見しました。発端は、発注書や支払いをテーマにしたビジネスメールです。各メールにはRARアーカイブが添付されており、一見すると注文書のように見えますが、中身は難読化されたJScriptファイル1つだけです。 XLoaderはFormbookから派生した
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
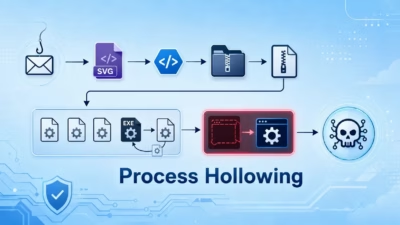
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し
.NETベースの情報窃取型マルウェア「Phantom Stealer」が、フィッシングメールや海賊版ソフトウェアのダウンロード、DiscordやTelegram上で共有される悪意あるリンクを通じて拡散しています。 セキュリティ研究者らは、複数の国にまたがる被害者を標的としたキャンペーンでPhantom Stealer
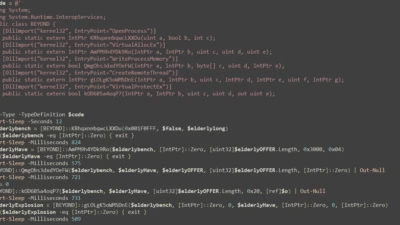
Phantom Stealerは、PNGファイルへのペイロード隠蔽、PowerShellによるプロセスインジェクション、テレメトリ抑制を組み合わせ、パスワードやブラウザデータ、暗号資産ウォレット、機密ローカルファイルを窃取する.NETベースの認証情報窃取マルウェアです。Antivirus& Malware 今
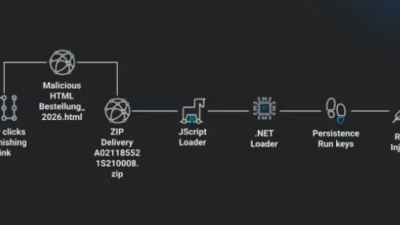
この手口は、北米を拠点とする多国籍ソフトウェア・SaaSプロバイダーを標的にした事例で最初に確認されました。同様の大企業も標的となるリスクがあることを示唆しています。 攻撃者は、購入注文書を装ったTARアーカイブの中に、第一段階となるWindows Script Host(JScript)ファイルを仕込んで配布します
GoogleのADドメインがマルウェア配布チェーンの完璧な隠れ蓑にマルウェアはオンラインから取得した本物のロゴを使い、偽の企業ページを動的に生成5段階の攻撃工程がほぼすべてメモリ内で実行され、痕跡をほとんど残さずサイバーセキュリティの研究者たちが、Googleの広告インフラを悪用して悪意ある活動を隠ぺいするマルウ
高度な手口を用いた新たなマルスパムキャンペーンが、GoogleのDoubleClick広告トラッキングインフラを悪用して、企業向けメールセキュリティゲートウェイをすり抜けようとしています。 Huntressの研究者が発見したこの攻撃は、高度にパーソナライズされた動的な誘導コンテンツを駆使し、5段階の複雑な感染チェーン
サイバー犯罪者たちは、AIデベロッパーツールの急増する人気を悪用し、 SEOポイズニング によってAnthropicのClaude Codeの新規ユーザーを積極的に狙っています。 Howler Cellのセキュリティリサーチャーたちは、経験の浅い非技術系ユーザーを偽のインストールページへ誘導する巧妙なキャンペーンを発
REF6598インtrusion setの最終段階として、PHANTOMPULSE と名付けられた高度なリモートアクセス型トロイの木馬(RAT)の実態が明らかになりました。 このマルウェアは悪意あるObsidianプラグインを通じて配布され、高度な検出回避技術、ブロックチェーンを利用したコマンド&コントロール(C2)
すべての記事を読み込みました