
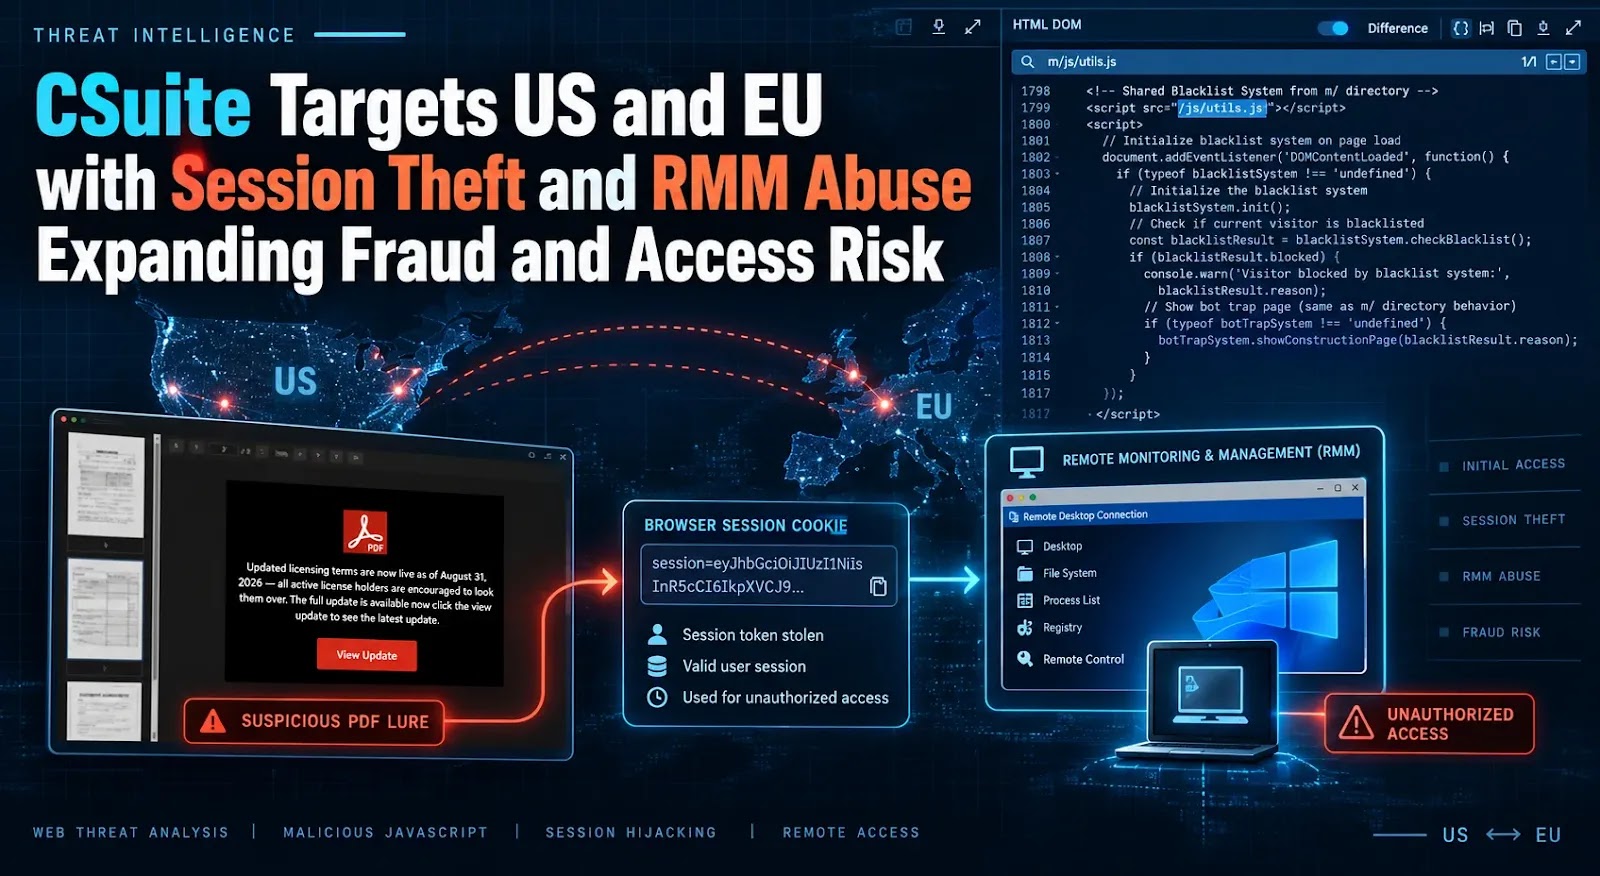
CSuiteが米国・EUを標的に、セッション窃取とRMM悪用で不正・侵入リスクが拡大
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
MSP型セキュリティサービスプロバイダー(MSSP)にとって、静かな月はむしろ成功の証と言えます。ランサムウェアの発生も、重大なアカウント侵害も、業務中断もなければ、それは防御がきちんと機能していたことを示しているからです。 しかし、見出しになるようなインシデントが起きなかったからこそ、クライアントから厄介な質問を受

本物のMicrosoftサインインページであっても、攻撃者に制御されたセッションにつながる可能性があります。N0vaフィッシュキットはデバイスコード認証を悪用し、被害者が多要素認証(MFA)を完了した場合でもアクセストークンとリフレッシュトークンを取得します。 ANY.RUNは2026年9月にN0vaを公表し、
米国企業は、それぞれ性質の異なるキャンペーンや脅威、手口に直面しています。しかし、変化し続けるインフラや攻撃手法の裏側で、これらの攻撃には共通点があります。それはSOC運用のどこに弱点があるのかということです。 では、セキュリティチームはどうすればそのギャップを埋め、ビジネスのレジリエンスを強化できるのでしょうか。
メールゲートウェイ、エンドポイント制御、そして従来型のファイル中心型サンドボックスは、いずれも企業の防御戦略における不可欠な要素であり続けています。 しかし、フィッシングキャンペーンが悪意あるファイル添付から離れ、完全にブラウザ内で完結する形へと移行するにつれて、セキュリティオペレーションセンター(SOC)にとって大
eSecurity Planet のコンテンツおよび製品の推奨は、編集上独立して行われています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 攻撃者たちは、正規のITサポートソフトウェアをリモートアクセスの経路として悪用するようになっています。RMMツールは
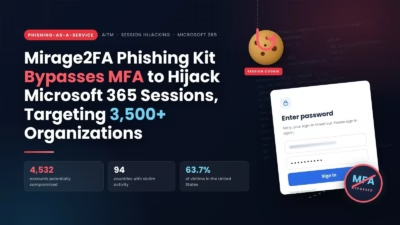
多くの防御担当者にとって、フィッシング検知への対応はパスワードの強制変更で完結します。しかしMirage2FAは、その対応そのものを無意味にするよう設計されています。 この設計は実際に規模を拡大しています。ANY.RUNはこのキャンペーンを、3,518の組織にまたがる4,532件の侵害可能性があるアカウント(標的にさ
北朝鮮ITワーカーによる工作活動は、必ずしもマルウェアやエクスプロイト、明白な侵入から始まるわけではありません。 その活動は、正規の従業員アカウントや承認済みデバイス、あるいはすでにオンボーディングを終えた開発者から生まれることもあります。 セキュリティアナリストにとって、これは調査の前提を変えるものです。課題は単に
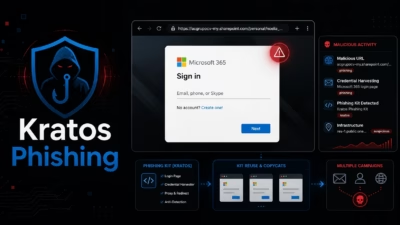
Microsoft 365の認証情報を窃取し、多要素認証(MFA)を回避する高度なPhishing-as-a-Service(PhaaS)プラットフォーム「Kratos」が、大規模な法執行作戦により摘発されました。 しかし、セキュリティ研究者らは、中枢インフラが解体されたからといって危険が去ったわけではないと警告して
ANY.RUNの専門家が調査した最近の攻撃で、攻撃者が20以上の乗っ取られたブラジル政府のウェブサイトを悪用し、銀行組織を標的とするキャンペーンを支援していた実態が明らかになりました。 信頼された公共部門のインフラの陰に隠れることで、PhantomEnigmaは悪質な活動を検知しにくくし、攻撃者に認証情報の窃取やアク
すべての記事を読み込みました