
AnyDesk Linux版に深刻な脆弱性、攻撃者がroot権限でリモートコードを実行可能に
AnyDesk Linux 8.0.2に存在する認証前のヒープバッファオーバーフロー脆弱性「AnyPwn」の実動エクスプロイトが新たに公開されました。この脆弱性を悪用すると、デスクトップ制御の承認が行われる前にリモートからコマンドを実行できます。 Linux版のサービスは通常root権限で動作しているため、攻撃が成功
AnyDesk Linux 8.0.2に存在する認証前のヒープバッファオーバーフロー脆弱性「AnyPwn」の実動エクスプロイトが新たに公開されました。この脆弱性を悪用すると、デスクトップ制御の承認が行われる前にリモートからコマンドを実行できます。 Linux版のサービスは通常root権限で動作しているため、攻撃が成功
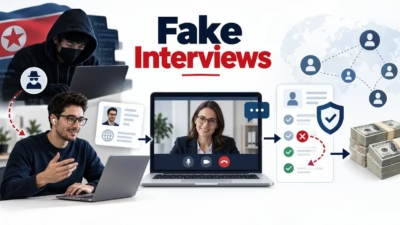
Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。 この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。 この活動
PaperCut Softwareは進行中の攻撃キャンペーンに関する最新のアップデートで、インターネットに公開されたPaperCut Application Serverを標的とする脅威アクターが、正規のリモートアクセスソフトウェアを密かにインストールしていることを明らかにしました。 リモートアクセ
北朝鮮の脅威グループKimsukyが、侵害したコンピューターへの侵入経路を複数残しておく手口を身につけました。その一部はごく普通のソフトウェアに偽装されています。ENKI WhiteHatの研究者らは、2026年上半期を通じて活発だった、韓国と日本のユーザーを標的とする一連のフィッシングキャンペー
北朝鮮とつながりを持つ脅威アクターKimsukyが、悪意あるWindowsショートカット、PowerShellペイロード、正規のリモートアクセスソフトウェア、さらにはGmailのメッセージや添付ファイルを窃取するために設計されたとみられるAI生成のChrome拡張機能を組み合わせたスピアフィッシングキャンペーンで、韓
Akiraランサムウェアのアフィリエイトが、侵害したシステムをネットワーク機能付きセーフモードで再起動することで、エンドポイント検知・対応(EDR)ソリューションを無効化していたことが分かりました。 この攻撃は8月4日に発生したもので、ハッカーは多要素認証(MFA)が設定されていない外部公開のSonicWall VP
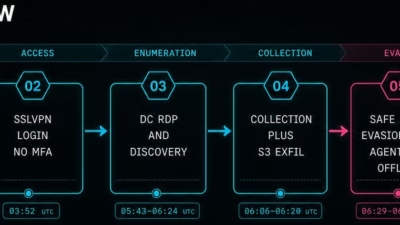
Akiraランサムウェアのアフィリエイトが、侵害したWindowsホストをネットワーク機能付きセーフモードで再起動し、エンドポイント保護を無効化する手口が確認されました。これはAkiraの活動に関連付けられている、EDR対策の一種です。 この侵入では、簡素化されたブート環境が仮想メモリエラーを引き起こしたためファイル
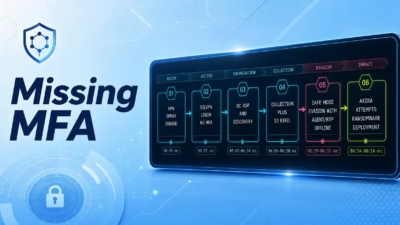
2026年8月初旬、たった一つの多要素認証(MFA)設定の欠落が、単純なクレデンシャルスプレー攻撃をAkiraランサムウェアによるほぼ完全なドメイン侵害へと発展させました。 今回の事案は、MFAが未設定のVPNがいかに容易にドメイン全体の偵察・データ窃取・防御回避・ランサムウェア展開の起点となり得るかを示しています。
セキュリティ 「セーフモード」という言葉に、新たな意味が加わりました Ak
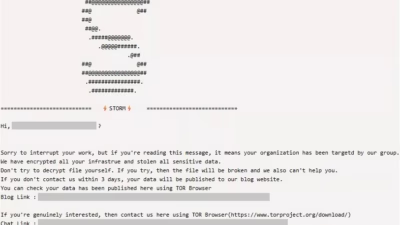
Microsoft Threat Intelligenceは、金銭目的の脅威アクターStorm-1175によるものとされる新たなランサムウェアキャンペーンを確認しました。同グループは2026年8月2日から、これまで未報告だったランサムウェア「StormEncryptor」の展開を開始しています。 今回の攻撃活動は、S
すべての記事を読み込みました