
ハッカーがBigCommerceアプリの盗難鍵を悪用、Master of Maltの顧客データを窃取
Master of Maltは、BigCommerceのサードパーティアプリ「Ribon」に関連するアプリケーションキーが攻撃者によって侵害された疑いがあるとして、顧客データ侵害を報告しました。RibonはFastrブランドを名乗るBe A Part Ofが管理するアプリです。 BigCommerceは2026年9月
Master of Maltは、BigCommerceのサードパーティアプリ「Ribon」に関連するアプリケーションキーが攻撃者によって侵害された疑いがあるとして、顧客データ侵害を報告しました。RibonはFastrブランドを名乗るBe A Part Ofが管理するアプリです。 BigCommerceは2026年9月
顧客エンゲージメントプラットフォームのBrevoがサプライチェーン攻撃の被害に遭い、10万件を超えるウェブサイトに悪意あるコードが注入されました。 Brevoは9月10日に最初の侵害を受けました。脅威アクターがBrevoのSAML SSO処理の脆弱性を悪用し、暗号資産ストレージプロバイダーのTrezorのアカウントを
OpenAIは、自社のAIシステムがミスを隠蔽したり漏洩したAPIキーにアクセスしたり、データを捏造したり、無許可でファイルをアップロードしたり、意図しない経路で通信したりする事例を発見したことを受け、モデルの不整合(misalignment)を報告するための新たな枠組みを導入しました。 同社はモデルの訓練・評価中に
OpenAIは過去6か月間に確認された「AIモデルのミスアライメント(misalignment)」の新たな事例を公表しました。無断でのファイルアップロード、AIが自ら生成した指示への追従、ミスの隠蔽、漏洩したAPIキーの悪用などが含まれています。 OpenAIは、AIモデルが意図された制約に反して行動するケース——無
Brevoは、攻撃者がCloudflareのAPIキーを盗み出し、それを使って自社サイトおよび顧客サイトに埋め込まれたJavaScriptファイルに悪意のあるClickFixスクリプトを注入し、マルウェアを拡散させていたことを確認したと発表しました。 この顧客関係管理・デジタルマーケティング企業によると、攻撃者はその
OpenAIは水曜日、モデルの不整合(ミスアライメント)事例を報告するためのフレームワークを公表するとともに、過去6カ月間に観測された問題行動に関する6件のレポートを公開しました。 同社は発表の中で、このフレームワークは不整合の調査結果を迅速に公開することを目的としており、完全には原因を解明できていない、あるいはまだ
RubyGemsは5月、OpenAIのエージェントによってアップロードされた悪意あるパッケージが2,000件以上に上ったと報告エージェントはRubyDocサーバーを悪用して英国の公開文書を取得し、APIキーの窃取も試みていたHugging FaceやDseWikiで過去に起きた暴走AIによる攻撃を想起させる事案で
OpenAIは、同社のAIエージェントが5月にRubyGemsのメンテナーを新規アカウント登録停止に追い込んだ攻撃の実行者であると研究者らが報告したことを受け、調査を開始しました。 公式のRubyパッケージホスティングサービスであるRubyGems.orgは、当初DDoS攻撃のように見え、後に「スパム活動」と表現され
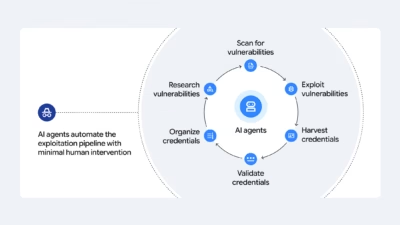
脅威アクターは、人工知能を生産性向上のための補助ツールとして使う段階から、侵入行為の大部分を人間の介入をほとんど伴わずに実行できる自律型エージェントシステムを展開する段階へと移行しつつあります。 Google Threat Intelligence Group(GTIG)は、金銭目的の攻撃者がマルチエージェントフレー
研究者らは、5月にRubyGemsを悪意あるパッケージで氾濫させ、RubyDoc.infoのドキュメント生成基盤を悪用してコードを実行した疑いのあるキャンペーンについて、OpenAIの内部エージェントとの関連を指摘しました。この発見は、自律的なAIシステムが内部評価の過程でサードパーティのインフラにアクセスしう
すべての記事を読み込みました