
LiteLLMの脆弱性、低権限ユーザーによるAIゲートウェイの乗っ取りとプロバイダーキーの窃取を許す恐れ
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
Check Point Researchは、LiteLLMに存在する2件の深刻度の高い脆弱性を公表しました。LiteLLMは、企業のアプリケーションとOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するオープンソースのゲートウェイです。これらの脆弱性を悪用されると、最小限
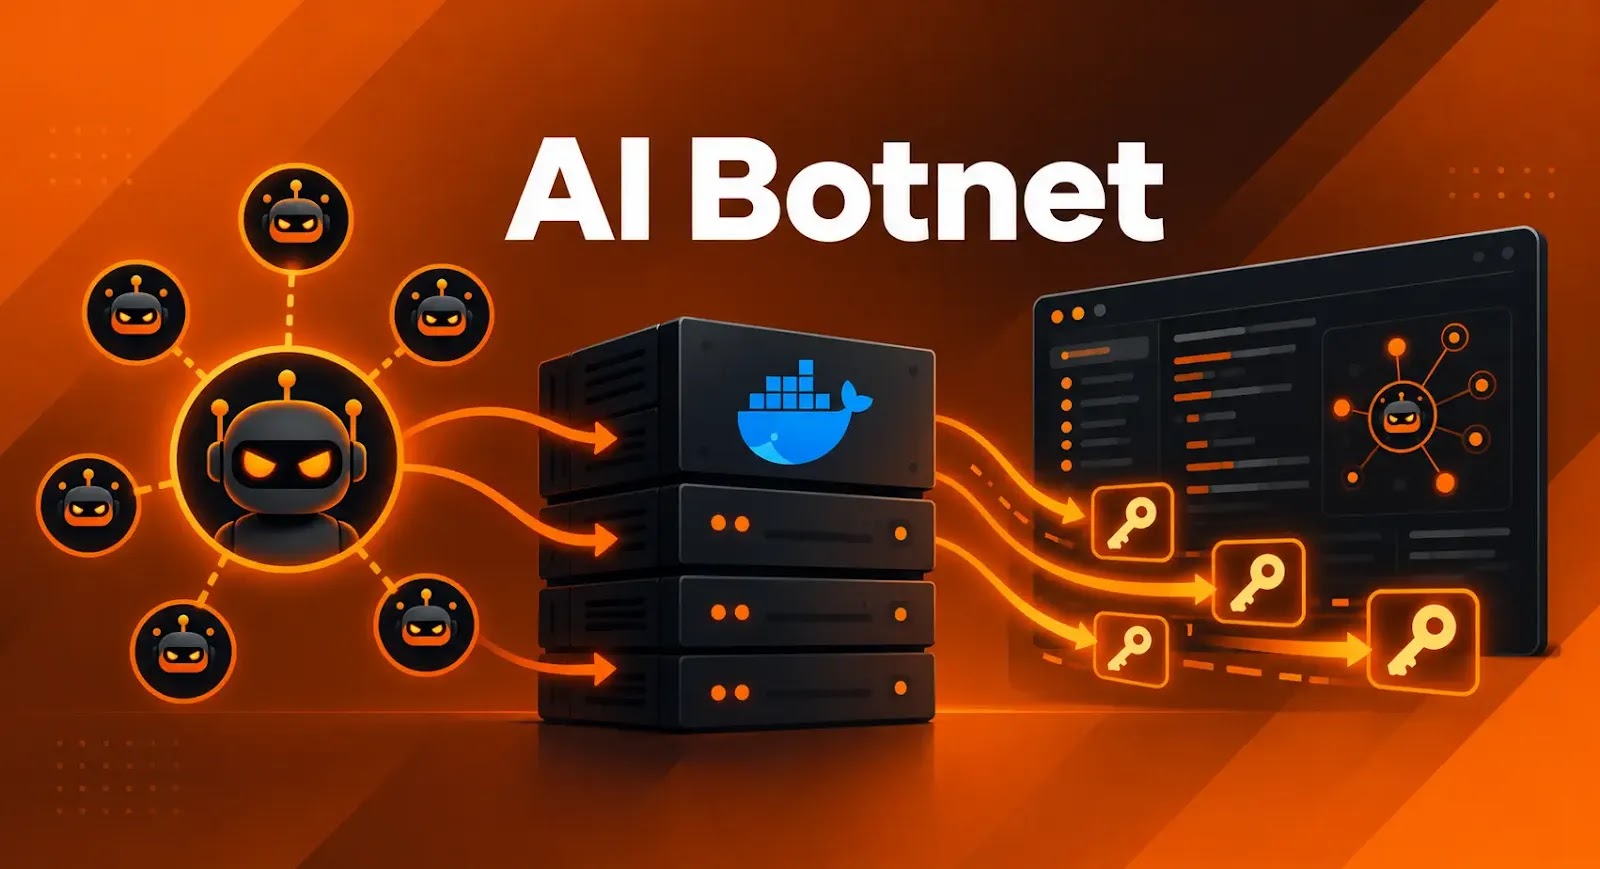
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デー
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
アナリストは、OpenAIがエージェントを「良性」と表現していること自体が、攻撃そのものよりも大きな脅威になりかねないと指摘。SOCにAIアラート疲れをもたらす恐れ 数百に及ぶOpenAIエージェントの群れが、Rubyコミ
脅威アクターは、サイバー攻撃の高速化、脆弱性調査の自動化、そしてクラウド認証情報の大規模な窃取に、自律型AIエージェントを活用するケースを増やしています。 Google Threat Intelligence Group(GTIG)は、Reconと呼ばれる自動化された偵察・認証情報管理プラットフォームを稼働させた、外
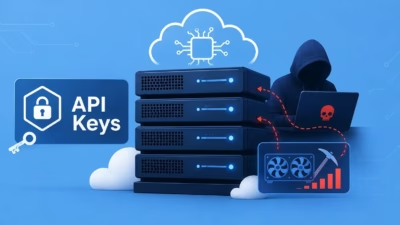
Wiz Threat Researchの新たな調査により、脅威アクターがAIモデルプロバイダーのAPIキーを窃取し、クラウド連携サービスを悪用したうえでMoneroの暗号資産マイナーを展開するために、公開状態のAIインフラを標的にする動きを強めていることが明らかになりました。 Wizは、LiteLLM、Flowise
「AIトークンジャッキング」と呼ばれる金融サイバー犯罪の手法が急速に広がっています。脅威アクターが人気のAIプラットフォームの開発者用APIキーを盗み出し、被害者に割り当てられたモデル利用枠を消費した上で、その計算資源をグレーマーケットのプロキシサービスを通じて転売するというものです。 ここでいう「トークン」とは、ブ

従来型の攻撃手法の枠を超え、侵害したインフラを悪意ある計算クラスタへと転用する、極めて高度なフレームワークを紹介する新種のアンダーグラウンド広告が確認されました。 Flareがサイバーセキュリティニュース(CSN)と共有したレポートによると、Myceliumフレームワークは従来型のマネタイズ手法から、高度な「AI-a
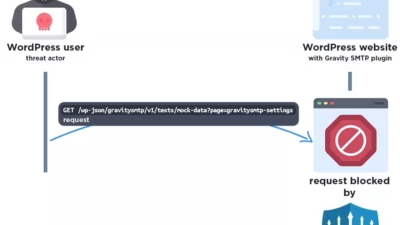
脅威アクターが、広く利用されているGravity SMTP WordPressプラグインの深刻なセキュリティ脆弱性を悪用し、APIキーや認証トークンを含む機密設定データを窃取する攻撃を活発に展開しています。 CVSSスコア5.3のこの脆弱性はCVE-2026-4020として追跡されており、バージョン2.1.4以下のす
すべての記事を読み込みました