
MacSyncマルウェア、公開iCloudカレンダーを悪用して新たなペイロードを配信
macOSを標的とする情報窃取マルウェア「MacSync」の新たな亜種が、公開されているiCloudカレンダーのイベントを利用して新しいペイロードを配信していることが分かりました。 MacSyncはSwiftベースのマルウェアで、2025年4月に確認されて以降、最近ではClickFixキャンペーンにおいてHomebr
macOSを標的とする情報窃取マルウェア「MacSync」の新たな亜種が、公開されているiCloudカレンダーのイベントを利用して新しいペイロードを配信していることが分かりました。 MacSyncはSwiftベースのマルウェアで、2025年4月に確認されて以降、最近ではClickFixキャンペーンにおいてHomebr
macOS向け情報窃取マルウェア「PamStealer」の新たな亜種が、偽の暗号資産ウォレットアプリを通じて配布されていることが分かりました。サーバー側で復号処理を補助する仕組みとSwift製のペイロードを使い、認証情報やブラウザデータ、Keychain項目、機密性の高いユーザーファイルを窃取します。 今回のキャンペ
MaaS(Malware-as-a-Service)モデルで販売されているmacOS向けの情報窃取・リモートアクセスステージャー「MacSync」が、ClickFix型の偽装手口や検索エンジン広告への不正広告掲載、偽ソフトウェアダウンロードページを通じてApple製品ユーザーを標的にしています。 このマルウェアはソフ
eSecurity Planet の記事内容および製品に関する推奨事項は、編集上の独立性を保っています。当サイトのパートナーへのリンクをクリックいただくことで、収益が発生する場合があります。 詳しくはこちら MacSync Stealerはウェブインフラを次々とローテーションさせていますが、マイクロソ
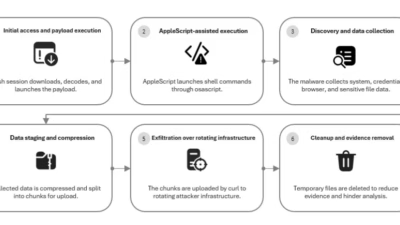
MacSync Stealerに関連する30以上のドメインが確認され、macOSを標的としたローテーション式インフラの実態が明らかになりました。このインフラはペイロード配信、コマンド&コントロール(C2)、認証情報窃取、ステージング、そして分割形式でのデータ流出を支えています。Dictionaries& En
macOSを標的とする情報窃取型マルウェア「MacSyncスタイラー」が、ペイロード配信、C2(コマンド&コントロール)、データ窃取に用いる30以上の切り替え型ドメインと関連付けられていることが分かりました。 RST Cloudが以前に行った調査では、これより少数の悪性ドメインが特定されており、公にC2インフラが暴露
TLDR:公式のClaude拡張機能3種類。ダウンロード数35万件超。すべてにリモートコード実行の脆弱性がありました。今回は改めて注意を促す内容です。私たちはこれまで、無名の開発者による悪意ある拡張機能や大規模なサプライチェーン侵害について取り上げることが多くありましたが、最も信頼されている開発者であっても、企業に大き
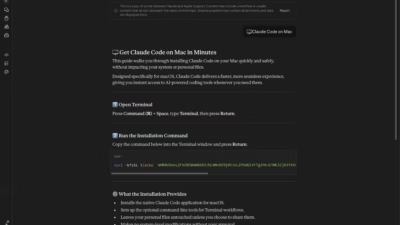
MacSyncと呼ばれる新たに発覚したmacOSマルウェアキャンペーンは、偽のClaude AIインストールガイドを悪用して6段階のステアラー兼リモートアクセス型トロイの木馬を展開します。Huntressが報告したこのキットは、ブラウザの認証情報、キーチェーンの秘密情報、暗号資産ウォレットを標的としています。マルウェ
TLDR:Anthropic公式の拡張機能3つ。ダウンロード数35万件以上。すべてがリモートコード実行の脆弱性を抱えていました。皆さんこんにちは。私たちはこれまで、無名の開発者による悪意ある拡張機能や大規模なサプライチェーン侵害についてよく取り上げてきましたが、今回は最も信頼されている開発者であっても、企業に深刻な被害
新たなClickFixキャンペーンが、Anthropic社のClaudeプラットフォームを悪用してMacSyncスティーラーを配布していることが判明しました。MacSyncスティーラーはmacOSを標的とする情報窃取型マルウェアで、認証情報や機密ファイル、暗号資産ウォレットのデータを収集する能力を備えています。 Zs
すべての記事を読み込みました