
朝食にExchange、Turlaの「Cereal」ツールは子ども向けではない
侵害されたExchangeサーバーで最も注目すべき活動は、ユーザーの受信トレイに届くメッセージとは限りません。 ある国の政府機関で、職員が国際軍事同盟の同僚にメールを送るとします。メッセージは通常どおりMicrosoft Exchangeサーバーを経由して送信され、不審な点は何も見当たりません。ところが、メー
侵害されたExchangeサーバーで最も注目すべき活動は、ユーザーの受信トレイに届くメッセージとは限りません。 ある国の政府機関で、職員が国際軍事同盟の同僚にメールを送るとします。メッセージは通常どおりMicrosoft Exchangeサーバーを経由して送信され、不審な点は何も見当たりません。ところが、メー
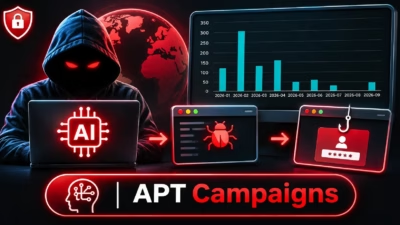
ESETのAPT活動レポートの抜粋によると、国家支援型のハッキンググループは2026年4月から9月にかけて、マルウェアの配布、偽の採用活動、ソフトウェアサプライチェーン攻撃の手口を拡大しました。 北朝鮮と連携する攻撃者は、ソフトウェア開発者、テクノロジー企業、暗号資産関連企業、政府機関を標的にしました。 標的となった
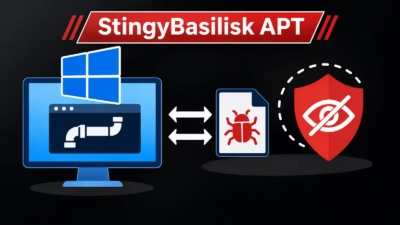
これまで知られていなかったスパイ活動型のグループ「StingyBasilisk」が、少なくとも2022年4月から、標的ネットワークで秘密裏に活動を続けていました。 初期侵入経路は不明で、既知のAPTグループとの関連も、現時点では確実には特定できていません。 2026年2月以降、攻撃者はSMB経由でネットワーク内を横
Positive Technologiesの研究者らが、少なくとも2022年4月から活動している隠密性の高いハッキング集団「StingyBasilisk」を発見しました。 2026年初めのインシデント対応中に見つかったこの攻撃では、カスタムマルウェアや暗号化通信、正規のWindows機能を駆使して、検知を避けながらア
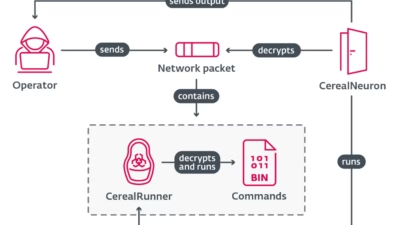
要約 セキュリティ研究者は、政府機関のMicrosoft Exchangeサーバーを狙うモジュール型の.NETツールセット「Turla Cereal」マルウェアを発見しました。攻撃者はカザフスタンとルーマニアの政府機関を侵害しましたが、外部のコマンドサーバーは一切設置していません。この「Turla
DebianとUbuntuは、APTパッケージマネージャーの脆弱性CVE-2026-109518に対処するセキュリティアップデートを公開しました。この脆弱性を悪用すると、HTTP通信を制御できる攻撃者がダウンロード中のパッケージをすり替え、root権限で任意のコードを実行できます。 セキュリティ勧告は2026年11月
ESETは、ロシア寄りの攻撃グループ「Gorbag」の動向を追跡しています。このグループは少なくとも2025年2月以降、スピアフィッシングの添付ファイルと、データを窃取したあとに自らを消去するスティーラーを使い、ウクライナの組織に侵入を繰り返してきました。 侵害されたメール送信元から届いたスピアフィ
イラン政府が支援する脅威グループ「Prince of Persia」が今年、数カ月にわたる活動停止を経て、米国内からコマンド&コントロール(C&C)サーバーの1台を運用していたことが、Semperisの調査で明らかになりました。 このAPTアクターは「Infy」とも呼ばれ、約20年にわたって活動を続けています
イランの国家支援型サイバー脅威グループが、マルウェアの配布やサイバースパイ活動を支えるため、米国内に置いたコマンド&コントロール(C2)サーバーを使用していることが明らかになりました。 この活動を特定したのは、Semperisのセキュリティ研究者です。研究成果は10月22日に公開されました。問題のイラン系グルー
重大度の高い脆弱性は、より短期間で悪用されるようになっています。ランサムウェアは依然として最大の脅威で、米国は世界で最も標的にされた国です。攻撃ではAIの利用も増えていますが、その大半は自律型ではなく、人間が手作業で操作する形にとどまっています。 Rapid7が公表した2026年第3四半期の脅威分析は、現在の脅威の状
すべての記事を読み込みました