
AIマルウェアがコードを書き換え続け、従来のシグネチャベース検知を回避
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
APT28、Fancy Bear、Forest Blizzardとしても知られるロシア国家主導の脅威アクターBlueDeltaが、ヨーロッパ各地の政府機関、外交機関、防衛製造企業を標的としたスパイ活動において、HOOKEDGEと名付けられた軽量なWindows向けバックドアを展開していることが分かりました。 Poly
ロシア政府に関連する脅威アクター「BlueDelta」(APT28、Fancy Bear、Forest Blizzardとしても知られる)が、欧州の外交・政府・防衛関連組織を狙ったサイバースパイ活動において、Windows向けの軽量バックドア「HOOKEDGE」を使用していたことが判明しました。 研究者らは、この攻撃
ロシア国家と関連のある脅威アクター「BlueDelta」は、軽量なWindowsバックドア「HOOKEDGE」を用いて、ルーマニア、スペイン、トルコの防衛産業、政府機関、外交機関を狙う新たなスパイ活動を展開しています。 2025年9月下旬から2026年4月上旬にかけて追跡されたこの活動では、マクロを有効化したMicr
ロシア国家に関連する脅威アクター「BlueDelta」(APT28、Fancy Bear、Forest Blizzardとも呼ばれる)が、HOOKEDGEと呼ばれる軽量なWindowsバックドアを用いたフィッシングキャンペーンを展開していることが明らかになりました。 この活動は2025年9月下旬から2026年4月上旬
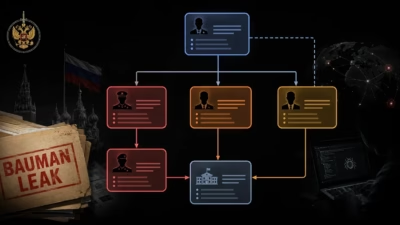
リークした文書によると、バウマン・モスクワ国立工科大学の第4学部は、ロシア軍情報機関およびサイバー作戦のための長期的な人材育成パイプラインとして機能していたことが明らかになりました。 記録によれば、これは体系化されたプログラムであり、通称GRUとして知られるロシア参謀本部と関連する組織向けに、将来のサイバー要員やアナ
流出した内部記録の集積により、バウマン記念モスクワ国立工科大学の内部に埋め込まれた、体系的なロシア軍サイバー作戦要員育成パイプラインとみられる実態が明らかになりました。 文書によれば、同大学に秘密裏に設置された「第4学部」は、諜報収集、攻撃的サイバー作戦、情報戦、技術防御などの訓練を学生に施し、選抜された卒業生をGR
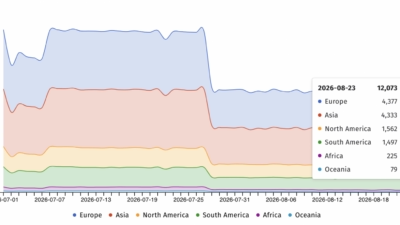
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、米連邦政府機関に対し、Zimbra Collaboration Suite(ZCS)において実際に悪用が確認されている脆弱性を3日以内に修正するよう命じました。 Zimbraセキュリティチームは、この脆弱性(CVE-2026-73570として追跡)を、7月

ポーランドのコンピュータ緊急対応チームであるCERT Polskaは、Zimbra Collaboration Suite(ZCS)に存在する深刻な脆弱性の悪用が攻撃者によって開始されたと警告しました。 ZCSは世界中で数億人・数多くの組織に利用されている人気のメールおよびコラボレーションソフトウェアスイートで、数千

新たに公表されるセキュリティ上の欠陥への対応猶予は、ますます短くなっています。エクスプロイトコードは瞬く間に出回り、悪用可能性は公表直後から検証可能となり、しかも組織側が精査すべき弱点の数は増える一方です。Rapid7の「Q2 2026年脅威動向レポート」によれば、深刻度が「高」または「重大」に分類さ
すべての記事を読み込みました