
サイバー攻撃、韓国のメディア・自動車セクターを標的に
韓国の自動車・メディア企業を狙った巧妙な攻撃により、あるスパイ活動グループが被害者のネットワークへのアクセスを獲得していたことが判明しました。一部のケースでは、2025年初頭からアクセスが継続していたとみられています。Rapid7が今週公開した分析によると、同社はこの攻撃を北朝鮮の高度持続的脅威(APT)グループによる
韓国の自動車・メディア企業を狙った巧妙な攻撃により、あるスパイ活動グループが被害者のネットワークへのアクセスを獲得していたことが判明しました。一部のケースでは、2025年初頭からアクセスが継続していたとみられています。Rapid7が今週公開した分析によると、同社はこの攻撃を北朝鮮の高度持続的脅威(APT)グループによる
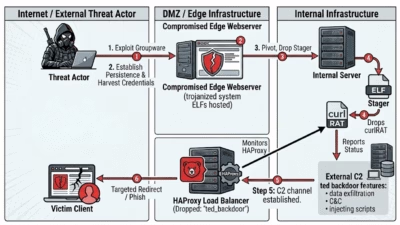
北朝鮮系と見られるハッカー集団が、トロイの木馬化したLinuxシステムサービスとHAProxyバックドアを用いて、韓国の各種組織を数年にわたり監視していた可能性があります。Rapid7の研究者らは、これまで知られていなかった一連の悪性ツール群を発見しました。これらのツールは韓国の自動車業界とメディ
この攻撃キャンペーンは韓国の自動車業界およびメディア業界の組織を標的とし、侵害したエッジサーバーを利用して認証情報の窃取、被害者の監視、Web通信への悪意あるコンテンツの注入、長期にわたるアクセスの維持を行っていました。 この作戦の中心にあるのが、「ted backdoor」と名付けられた改造版HAProxyロードバ
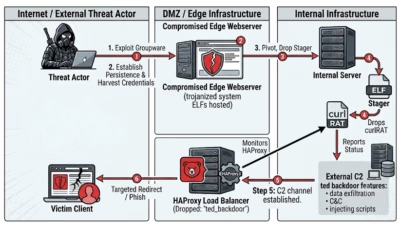
DPRK(北朝鮮)に連なる脅威アクターと中程度の確度で関連付けられる、これまで報告例のなかったLinux向けスパイツールキットが、韓国の自動車業界とメディア業界の組織を侵害するために使用されていたことが分かりました。 今回のキャンペーンで注目すべき点は、HAProxy自体の脆弱性を悪用していないことです。 代わりに、
Security Centerは、実在の学術イベント資料を悪用してRokRATのリモートアクセス型トロイの木馬を配布する標的型スピアフィッシングキャンペーン「Operation Capsule Vault」を発見しました。 この活動は、北朝鮮と関係が深いとされる脅威グループAPT37と関連している可能性が非常に高いと
「Operation Capsule Vault」は、2026年6月22日に送信されたスピアフィッシングメールから始まりました。このメールは、正規の学術イベントで配布される資料に関する通知を装ったものでした。 今回の誘い文句は、6月12日にソウルCOEXで開催された「なぜ今、元山(ウォンサン)・葛麻(カルマ)観光なの
Genians Security Centerのサイバーセキュリティ研究者が、「NarwhalRAT」と名付けられた高度なPythonベースのマルウェアを拡散する現在進行中の脅威キャンペーンを確認しました。 この攻撃は、Microsoftアカウントチームの公式通知を装った標的型スピアフィッシングメールから始まります。

AI支援コードコミットにリンクされた悪意のあるnpm依存関係が、機密データを盗み暗号ウォレットを公開していることが判明しました。 ReversingLabsの研究者によると、検証ツールに偽装されたこのパッケージは、攻撃者が感染した環境からシークレットを流出させ、資金にアクセスすることを可能にしていました。 Prompt

APT37は、Facebook、Telegram、およびトロイの木馬化されたWondershare PDFelementインストーラーを悪用して、RokRATのようなバックドアを配信し、機密データを流出させZoho WorkDriveを通じて社会工学的駆動型のサイバー諜報キャンペーンを実行しています。 この作戦は、

APT37は、FacebookとTelegramを悪用し、改ざんされたWondershare PDFelementインストーラーを使用して、ステルスアクセスを獲得し、防衛関連の目標から機密データを流出させる新しい標的型侵入キャンペーンを実行しています。 このオペレーションは、APT37の社会工学とエビジョン技術の継
すべての記事を読み込みました