
これまでにないほど増え続けるCVE。それでも悪用されるのは相変わらず古い脆弱性です。
Sponsored content SPONSORED CONTENT BY 脆弱性の開示件数は記録を更新し続けています。米国国立標準技術研究所(NIST)の報告によれば、CVEの登録件数は2020年から2025年にかけて263%も増加しており、2026年第1四半期にはすでに前年同期比で3割近く多
Sponsored content SPONSORED CONTENT BY 脆弱性の開示件数は記録を更新し続けています。米国国立標準技術研究所(NIST)の報告によれば、CVEの登録件数は2020年から2025年にかけて263%も増加しており、2026年第1四半期にはすでに前年同期比で3割近く多

Help Net Securityの本ビデオでは、Arctic Wolfでインシデントレスポンス担当VPを務めるKerri Shafer-Page氏が、ランサムウェア対応の意思決定ツリーについて解説しています。同氏は事前に決めておくべき4つの領域を挙げており、まずは封じ込めから説明します。 システムをネットワークから
IT ヘルプデスクを装ったビッシング(音声フィッシング)電話、盗み取られたセッショントークン、そして住宅用プロキシ経由で行われるサインインが、Microsoft 365をはじめとする各種SaaSアカウントを狙ったデータ窃取・恐喝攻撃の背後にあることが、Arctic Wolfの調査で明らかになりました。
脅威アクターがPaperCut NG/MFに存在する2件の重大な脆弱性、CVE-2026-81578とCVE-2026-82078を積極的に悪用しています。 これらのエクスプロイトを使えば、攻撃者は印刷管理サーバーを乗っ取り、認証情報を窃取した上で、企業ネットワーク内にMeterpreterのペイロードを展開できます
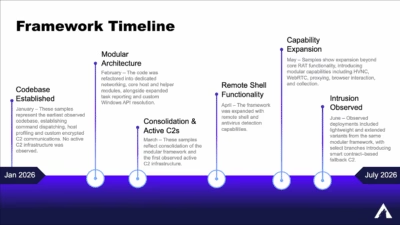
ブロックチェーンから新しいアドレスを直接取得できるとなると、マルウェアの司令サーバーを遮断するだけでは不十分な場合があります。Arctic Wolfの専門家は、Dark Caracalグループに属する未知のモジュール型マルウェア「GoCaracal」を発見しました。このマルウェアは、Ethereu
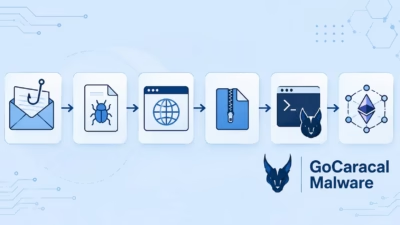
Arctic Wolf Labsは、Go言語で書かれた新型マルウェアフレームワーク「GoCaracal」を発見しました。ベネズエラの通信事業者に対する標的型侵入活動で使用が確認されています。 この活動は、レバノン総合治安局(General Directorate of General Security)と関連があると
Dark Caracalとつながりのある攻撃者らが、GoCaracalと呼ばれる新たに発見されたGo言語ベースのマルウェアフレームワークにおいて、堅牢なフォールバック機構としてEthereumのスマートコントラクトを利用していることが判明しました。 Arctic Wolf Labsは、2026年6月にベネズエラの通信
レバノンと関係の深い脅威グループ「Dark Caracal」が、これまで知られていなかったマルウェアフレームワークをサイバースパイ活動の武器庫に追加し、データ窃取と侵害システムへの持続的なアクセス維持において能力を拡張しています。Arctic Wolfの研究者らはこの新型マルウェアを発見したのは、ベネズエラで発生した標
Arctic Wolfは、米国、カナダ、欧州にわたる医療、教育、製造、政府機関、専門サービスなどの業界の組織を標的とした、進行中のMicrosoft 365フィッシングキャンペーンを確認しました。 このキャンペーンは、「ペイロール・パイレーツ」として知られる活動クラスター「Storm-2755」と技術面・挙動面で重な
中国系の監視プラットフォーム「LightSpy」が、検証済みのルーター感染を伴う少なくとも117台のサーバーを使う規模にまで拡大していることが分かりました。Black Hat USAにおいて、Arctic Wolfの研究者Dmitry Bestuzhev氏とDmitry Melikov氏は、LightSpyが1
すべての記事を読み込みました