
Casbaneiroバンキング型トロイの木馬、偽の403応答と分散サーバーで検知を回避
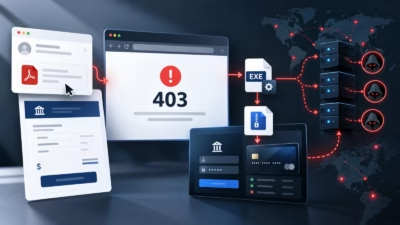
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
セキュリティ研究者らが、npmのサプライチェーン攻撃キャンペーン「MALFEX」の詳細を明らかにしました。このキャンペーンでは8つの悪意あるパッケージを使い、Windowsシステムにリモートアクセス型マルウェアや認証情報窃取マルウェアを送り込みます。 この活動は、2023年8月からパッケージを公開している単一の攻撃者
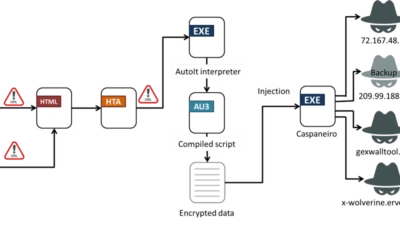
ラテンアメリカ全域の利用者を標的とするCasbaneiro銀行トロイの木馬キャンペーンが確認されました。フィッシングの誘導文、地域制限を設けた配信インフラ、そして悪意ある活動を隠蔽するための分散型コマンド&コントロール(C2)サーバーを組み合わせています。 2026年8月に観測されたこの攻撃では、偽の請求書や法的通知
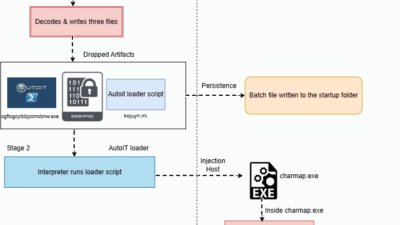
ソーシャルエンジニアリングによるバッチファイル、隠蔽されたPowerShell実行、AutoIt悪用、プロセスインジェクションを連鎖させ、Microsoftの正規プロセスであるcharmap.exeの内部に.NETリモートアクセス型トロイの木馬を潜伏させる5段階のAsyncRATキャンペーンが確認されました。 感染は
攻撃者は有名企業になりすまし、さまざまなリモートアクセス型トロイの木馬(RAT)や情報窃取型マルウェアを配布する大規模なフィッシングキャンペーンを展開しています。このキャンペーンは最大限の検知回避を狙って設計されており、脅威アクターが従来の実行ファイル型攻撃から進化を続けている実態を浮き彫りにしています。偽装フォントフ
ハッカー集団が信頼されたファイル形式や軽量スクリプト環境を悪用し、検知を回避する手口を増やしています。今回新たに確認されたキャンペーンでは、Luaベースのローダーが利用されていました。 攻撃者はTrueType(.ttf)フォントファイルに偽装し、Remcos RAT、Agent Tesla、XWorm、Snake
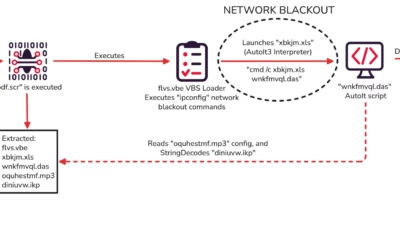
死角の逆用 サイバー攻撃者が、防御システムへの感染を隠蔽する巧妙な手口を新たに編み出しました。標的のコンピュータをわずか数秒間だけインターネットから切断するというものです。この一時的な接続断の隙に、マルウェアは次の攻撃ステージを実行します。その間、ローカルのネットワークセキュリティツールはこの動作を監視できません。

Konni APTは最近、KakaoTalkアカウントをハイジャックして、非常に...
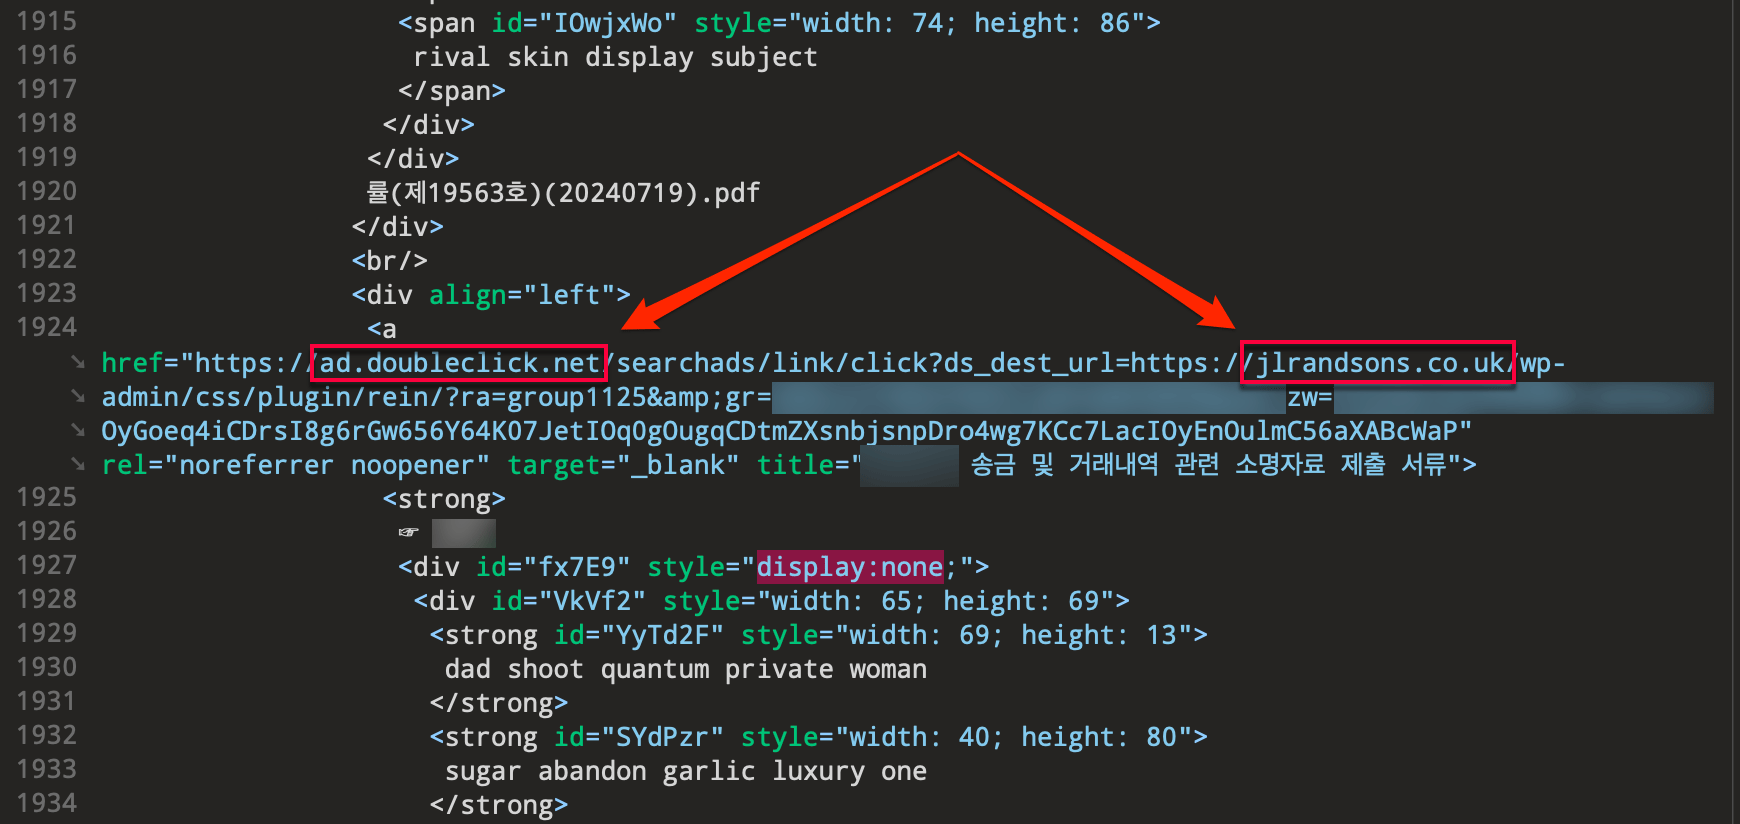
Genians Security Centerは、正規の広告インフラを悪用してE...
すべての記事を読み込みました