
詐欺師が偽アンチウイルス更新ページに残したAIの痕跡
Malwarebytesの調査によると、AIはウェブ開発スキルにほとんど自信のない詐欺師が説得力のある偽アンチウイルス更新ページを構築するのを手助けしているようです。 研究者らは、ベルギーのユーザーを狙ったAvastを装う詐欺ページを発見しました。このページは、同種のサイトの中でも際立って精巧に作られ
Malwarebytesの調査によると、AIはウェブ開発スキルにほとんど自信のない詐欺師が説得力のある偽アンチウイルス更新ページを構築するのを手助けしているようです。 研究者らは、ベルギーのユーザーを狙ったAvastを装う詐欺ページを発見しました。このページは、同種のサイトの中でも際立って精巧に作られ
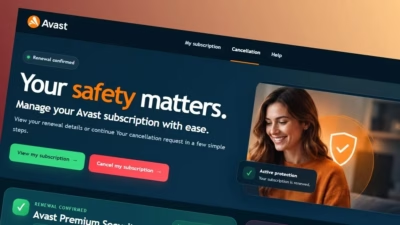
アンチウイルス更新詐欺は、多くの場合「サブスクリプションが自動更新されました」というメッセージから始まります。指示に従って解約手続きを進めようとすると、連絡先情報を集めるために作られた偽ページに誘導されます。実際には更新の請求など存在しません。 自分が使っているアンチウイルスソフトの名前が書かれたメッセージを受け
セキュリティ研究者「Nightmare Eclipse」が、Avast、CrowdStrike、Nvidiaの各製品を標的とする3件のゼロデイエクスプロイトを公開しました。 Chaotic Eclipse、Infinite Nightmare、MSNightmareといった別名でも知られるこの研究者は、Microso
セキュリティ 業界共通の「悪夢」 不満を抱えたセキュリティ研究者として知られるNightmare
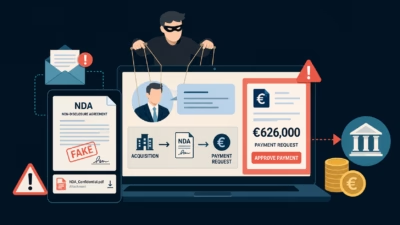
脅威アクターがGenの経営幹部や大手コンサルティングファームになりすまし、標的型のビジネスメール詐欺(BEC)型の手口で偽造した秘密保持契約(NDA)を使って法務部門の従業員を孤立させ、香港の企業へ626,735.45ユーロを送金するよう圧力をかけていたことが分かりました。 「Phantom Deal」と名付けられた
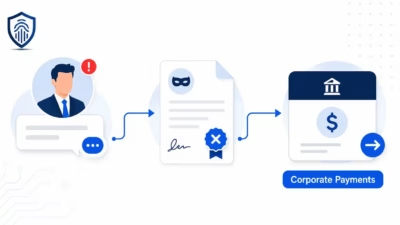
サイバー犯罪者がGenの経営幹部や信頼できるビジネスアドバイザーになりすまし、偽の企業買収話を使って62万6,000ユーロ超を狙う標的型詐欺キャンペーンを展開しました。 「Phantom Deal」と名付けられたこのキャンペーンは、ダブリンにいる実在のGen幹部を装った人物からのWhatsAppメッセージから始まりま
PrettyPrategueと名付けられたプルーフ・オブ・コンセプト(PoC)エクスプロイトが公開され、Gen DigitalのAvastアンチウイルスに存在するとされるゼロデイ脆弱性を悪用することで、ローカルユーザーがWindowsのセキュリティアカウントマネージャー(SAM)データをダンプし、NT AUTHORI

最先端の詐欺対策をすべての人に提供するという取り組みのもと、デジタルセキュリティ...
FunkSecランサムウェア用の復号ツールが、アンチウイルスプロバイダーAvas...

Avastは、セキュリティ研究とアンチウイルスアプリに加え、Chrome拡張機能やモバイルアプリなどの他のツールも提供しています。しかし、最近の報告では、Avastがユーザーデータを収集し、閉鎖されたエンティティを通じて販売していたことが判明しました。FTCの命令により、Avastは補償金を支払い、今後のデータ収集には明示的な同意が必要とされています。
すべての記事を読み込みました