
セキュリティ研究者、KVMのゲスト・ホスト間エスケープ脆弱性を発見したと主張
offbeat
offbeat
AWSは、AIエージェントのオーケストレーションに使われるオープンソースのプラットフォーム「Loom」に存在する3件の脆弱性について、セキュリティアップデートを公開しました。エンドポイントセキュリティソリューション これらの脆弱性を悪用されると、認証なしで管理者権限を乗っ取られたり、OAuth2の認証情報が漏えいした
AWSは、オープンソースのAIエージェント基盤「Loom」とAmazon SageMaker Unified Studioに影響する4件のセキュリティ脆弱性について、修正をリリースしました。 これらの脆弱性を悪用されると、影響を受ける環境で認証バイパス、OAuth2トークンの窃取、クラウド認証情報の漏えい、内部ネット
AWSは、オープンソースのAIエージェントオーケストレーション基盤「Loom」と「Amazon SageMaker Unified Studio」に影響する4件の脆弱性について、セキュリティ修正をリリースしました。クロスサイトスクリプティング対策 これらの脆弱性を悪用されると、攻撃者は認証を回避し、OAuth2トーク
AWS は、オープンソースのAI エージェントオーケストレーション基盤「Loom」と Amazon SageMaker Unified Studio に影響する 4 件のセキュリティ脆弱性の修正をリリースしました。 これらの脆弱性を悪用されると、影響を受ける環境で認証バイパス、OAuth2 トークンの窃取、クラウド認
「TIKTOUK」と名付けられた認証情報収集ツールキットが確認されました。このツールキットは、WordPressの偵察、公開されたファイルの収集、プラグインに保存された認証情報の復号、JavaScript内のシークレットのスキャンを組み合わせています。 ツールキットは2本のPythonスクリプト wp2s_poll.
AIエージェントの導入が拡大するなか、企業はセキュリティガバナンスや人間の説明責任、監督体制のあり方を見直す必要に迫られています。 AWSの「Reimagine 2026」は、組織がシステム自体にガバナンスを組み込み、成果に対する説明責任を人間に持たせるべきだと主張しています。この調査結果は、23業種・128組織の
Amazon Bedrock AgentCoreのPythonソフトウェア開発キット(SDK)に2件の脆弱性が見つかりました。攻撃者がAIサンドボックス内でコマンドを実行し、影響を受けるワークロードに付与されたAWS認証情報にアクセスできた恐れがあります。 脆弱性が存在したのは、パッケージのインストールを担うS
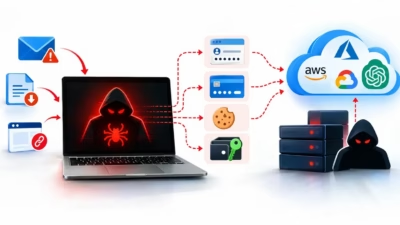
開発者のノートPCや個人用パソコンがインフォスティーラーに感染すると、組織のクラウド、ソースコード、AIサービスへの侵入口になる恐れがあります。 このマルウェアは端末内のパスワード、APIキー、ログイントークンを探し出し、攻撃者に送信します。攻撃者はこれらを使って、企業のシステムにアクセスできます。 Wizは9月25
AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。 Palo Alto Networks傘下のUnit 42が公開した調査によると、研究
すべての記事を読み込みました