
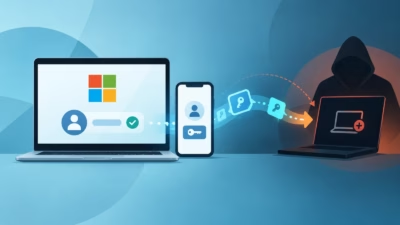
「GhostCode」、Microsoftのデバイスコードを悪用してM365トークンを窃取し不正デバイスを登録
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
開発者たちは改めて思い知らされました。秘密情報がひとたびアプリケーションに組み込まれて出荷されると、攻撃者はサーバーに侵入せずともそれを見つけ出せるということを。 Anthropicによると、フランス語話者の脅威アクターが分散システムを用いて180万件のAndroid APKをダウンロード・逆コンパイルし、Tr

Anthropicは、金銭目的のサイバー犯罪グループやロシア・中国と関連する国家支援型のスパイ活動グループを含む複数の脅威アクターが、同社のAIモデル「Claude」を悪用目的で利用しようとしていたと明らかにしました。 同AI企業によると、2025年12月から2026年8月までの期間に、サイバー攻撃・影響工作、監視、
Microsoft Graph APIを悪用し、侵害されたMicrosoft 365カレンダーを秘匿された双方向のコマンド&コントロール(C2)チャネルへと変換する、新たに発見されたWindowsマルウェアが確認されました。 Group-IBの研究者らは、この高度に洗練されたマルウェア検体を「HollowGraph」と
Microsoftは、Active Directory Federation Services(AD FS)における権限昇格の脆弱性が実際に悪用されていることを明らかにしました。この脆弱性はCVE-2026-56155として追跡されています。 この欠陥は2026年7月14日、Microsoftとして過去最大規模となる
攻撃者がOAuthクライアントIDを偽装してクラウド環境へのアクセス権を得る、検知の難しい手法の利用を拡大させていると、サイバーセキュリティの専門家が警告しています。 Proofpointのアナリストによる調査によれば、サイバー犯罪者はMicrosoftのクラウドベースID・アクセス管理ソリューションであるMicros
Microsoftは、「Autopilots」と呼ばれる新カテゴリのAIエージェントを発表しました。Autopilotsは、管理されたアイデンティティのもとで自律的に動作する常時稼働型エージェントで、エンタープライズ環境全体においてユーザーに代わって行動します。 この新カテゴリの中心となるのが「Microsoft S

Microsoftは過去30日間で、組織がゼロトラストセキュリティ戦略を実装するのを支援するアイデンティティおよびネットワークアクセス製品ファミリー「Entra」に、複数の新機能をリリースしました。 一般提供開始の機能 アイデンティティと認証のアップデート フィッシング耐性MFAが、Microsof

Microsoftは、米国政府を含む少なくとも25の組織を侵害した、別の中国によ...

脅威アクターは、技術インフラを攻撃するのではなくヘルプデスクの脆弱性を悪用し、従...
すべての記事を読み込みました