
新種のフィッシング攻撃、Blob URLを悪用してセキュリティスキャナーから悪意あるページを隠蔽
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
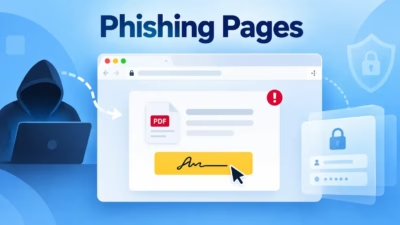
攻撃者は、ホスティングされた認証情報収集ページに被害者を誘導する代わりに、blob URLを使って被害者のブラウザ内で直接フィッシングページを生成しています。 この手法により、検出が非常に難しくなります。フィッシングページが通常のインターネットアクセス可能なウェブページとして存在しないためです。 セキュリティツールは
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。詳細はこちら 巧妙な新しい認証情報フィッシングキャンペーンが、日常的な不在着信ボイスメール通知になりすまし、警戒心のない従業員をだまして