
「ブリーズ・コメット」、ブラジルおよび世界の金融システムに猛威
あるサイバー犯罪グループがブラジルの金融システムに侵入し、決済インフラを悪用して自らに不正送金を行っています。たいていのハッカーが狙うのは金銭です。そして多くの場合、遠回しな方法でそれを手に入れようとします。脆弱な立場の個人を偽の通貨取引所への投資に誘い込んだり、企業のファイルをすべて暗号化してロックし、身代金を要求し
あるサイバー犯罪グループがブラジルの金融システムに侵入し、決済インフラを悪用して自らに不正送金を行っています。たいていのハッカーが狙うのは金銭です。そして多くの場合、遠回しな方法でそれを手に入れようとします。脆弱な立場の個人を偽の通貨取引所への投資に誘い込んだり、企業のファイルをすべて暗号化してロックし、身代金を要求し
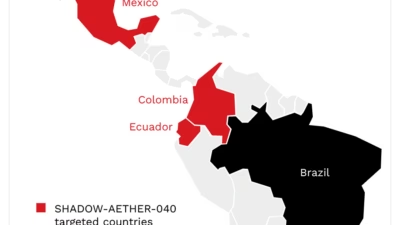
バンキング型トロイの木馬は通常、個人の一般顧客を標的にします。しかし、BREEZE COMETというグループが選んだのは、それよりもはるかに大規模な標的でした。Google Threat Intelligence Groupが最近、この危険な組織の実態を暴きました。同グループは2024年以降、ブラ
金銭目的の脅威アクター「BREEZE COMET」がブラジルの金融、小売、eコマース企業に侵入し、決済プラットフォームへの特権アクセスを悪用して、綿密にタイミングを計った複数の波状攻撃で数百件の不正取引を実行していたことが分かりました。 この活動は、公にPlump SpiderおよびSHADOW-AETHER-064
ブラジルの金融機関が、BREEZE COMETという名称で追跡されているサイバー犯罪グループによる脅威の高まりに直面しています。Mandiantは2024年以降、ブラジルの金融サービス、小売、eコマース企業を狙った攻撃を調査してきました。 このグループは金銭目的であり、決済処理が可能なシステムへの侵入に焦点を当ててい
はじめに 2024年以降、Mandiantはブラジルの金融サービス、小売、eコマース企業を狙った一連の侵害事案を調査してきました。Google Threat Intelligence Group(GTIG)はこの活動を、ブラジルの決済システムや銀行ソフトウェアを操作して不正送金を行う、金銭目的の脅威アクター