
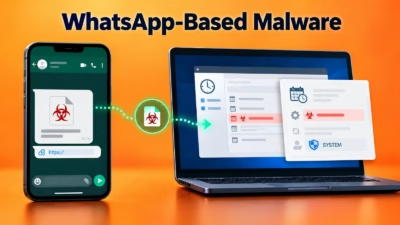
WhatsApp経由で配布されるマルウェア、Windowsタスクスケジューラに侵入しSYSTEM権限で実行
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。 実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダー
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。 実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダー
ウクライナの コンピュータ緊急対応チーム(CERT-UA)は、2026年9月に100以上の改ざんされたWebサイトを確認しました。これらのサイトは、偽のCloudflare認証ページを通じてLUNEXSTEALERを配布していました。 同機関はこの活動をUAC-0277として追跡しています。攻撃者は正規のWebサイト
100以上の侵害されたWebサイトを使ってLUNEXSTEALERを拡散するキャンペーンが確認されました。LUNEXSTEALERはWindows向けの情報窃取型マルウェアで、攻撃者にブラウザーの遠隔操作を許すブラウザー拡張機能をインストールします。 この拡張機能「LUNARAXE」は、Chromiumベースのブラウ
中国との関連が指摘されるランサムウェア集団「Warlock」が、SharePointの脆弱性を悪用して初期侵入に成功し、水道事業者、通信事業者、地方政府機関、大学を標的にしました。 この攻撃者は過去2カ月間、欧州、アフリカ、中南米のポルトガル語圏およびスペイン語圏の国々に狙いを定めていたとみられます。 同集団は202
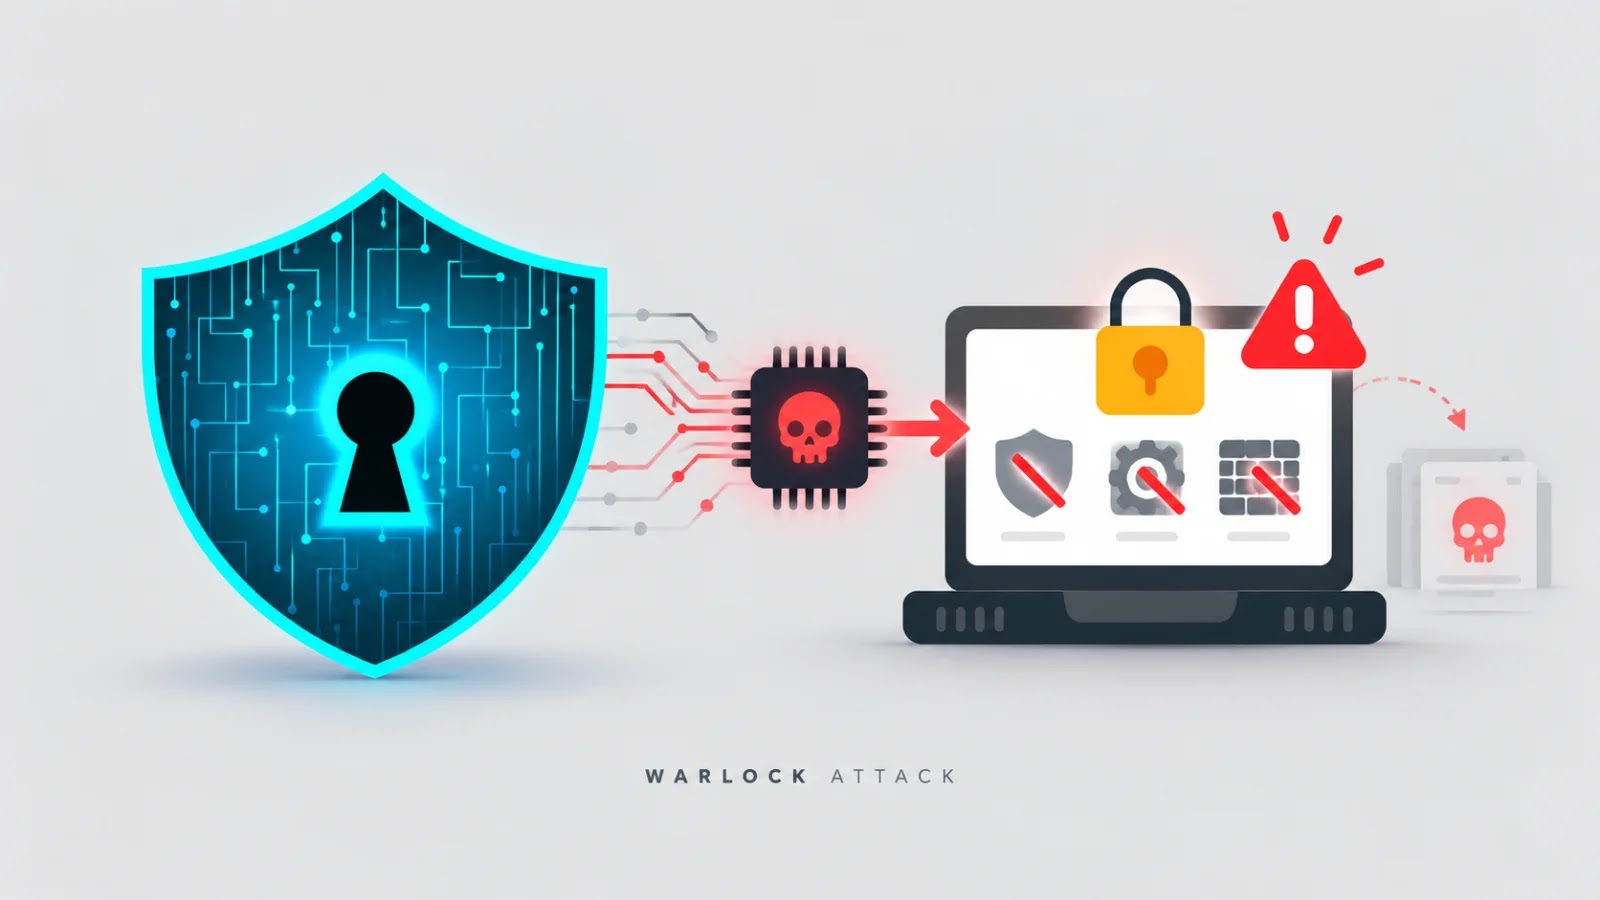
Warlockランサムウェアの背後にいる中国系グループが、Microsoft SharePointの脆弱性を突いた組織への侵入を続けています。さらに現在は、脆弱な署名付きドライバーを使い、ネットワークを暗号化する前にセキュリティツールを停止させています。Symantecはこの攻撃者を「Longlegs」として追跡して
中国系のランサムウェア集団が、Microsoft製品の脆弱性を悪用し、スペイン語圏・ポルトガル語圏の大規模組織や重要組織から金銭を脅し取ろうとしています。Warlockランサムウェアグループ(SymantecはLonglegs、MicrosoftはStorm-2603として追跡)は、これまで特定の型に当てはまらない集団
セキュリティ研究者らは、ハッカーが初期侵入にVPN認証情報を利用し、RMM(リモート監視管理)ツールを展開していると警告しています。 セキュリティ研究者らは、Settraと呼ばれる新たに発見されたランサムウェアの亜種が、仮想プライベートネットワーク(VPN)環境や侵害された認証情報を初期侵入の足がか
Huntressによると、Settraという名称の新しいランサムウェア亜種が、小売業および製造業を標的としたインシデントで展開されていることが確認されました。 この亜種は6月に初めて観測されており、Huntressの研究者は、7月に消費者サービス・小売業界の組織を、9月に製造業の企業を狙った攻撃においてSett
SETTRAと呼ばれる新たに確認されたランサムウェアの攻撃活動が、正規のリモート監視管理(RMM)プラットフォームであるMeshAgentを持続的な足場の確保に悪用し、さらに復旧妨害や防御回避の手法を組み合わせることで、Windows暗号化攻撃の被害を最大化していることが分かりました。 Huntressは2026年7
セキュリティ研究者らが、最近確認されたWindows標的の脅威「Settraランサムウェア」に関する新たな詳細を明らかにしました。このランサムウェアは、ファイルを暗号化する前に復旧手段を破壊しようとする特徴を持っています。 Huntressは2件のSettra被害事例を調査しました。1件は7月に消費者サービス・小売業
すべての記事を読み込みました