
ハッカーがTensorlakeパッケージを乗っ取り、サプライチェーンマルウェア「Shai-Hulud」を拡散
攻撃者が2026年10月8日、npmパッケージtensorlakeの悪意あるバージョンを公開しました。自己複製型サプライチェーンワーム「Shai-Hulud」の新たな亜種が仕込まれています。 問題のリリースはtensorlakeのバージョン0.5.144です。開発者のシークレットを窃取し、ブラウザに保存された暗号資産
攻撃者が2026年10月8日、npmパッケージtensorlakeの悪意あるバージョンを公開しました。自己複製型サプライチェーンワーム「Shai-Hulud」の新たな亜種が仕込まれています。 問題のリリースはtensorlakeのバージョン0.5.144です。開発者のシークレットを窃取し、ブラウザに保存された暗号資産
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
「SC」と呼ばれるステルス性の高いWordPressマルウェアファミリーが、目に見えるファイルを削除されても数秒で復活することが分かりました。このマルウェアはペイロードをウェブサイトのファイル、データベース、スケジュールタスク、共有メモリに分散させており、どれか1つでも残っていれば、残りの感染を丸ごと復元できます。
RemoteThreatは火曜日、ステルスモードから姿を現しました。攻撃的サイバーオペレーション向けプラットフォームの開発に向け、Osage University PartnersとDataTribeから700万ドルのプレシード資金を調達しています。 同社を創業したのは、いずれもIBM X-Forceのレッドチームを
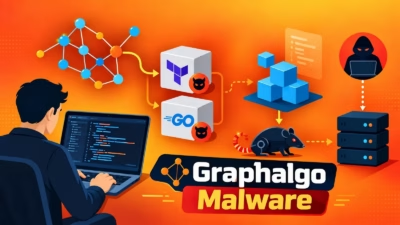
継続中のGraphalgoソフトウェアサプライチェーン攻撃キャンペーンに関連する脅威アクターが、npmおよびPyPIの枠を超えて活動範囲を拡大していることが分かりました。悪意あるTerraformプロバイダーとGoモジュールを使い、Go言語で書かれた標的型リモートアクセス型トロイの木馬(RAT)を配布しています。 今
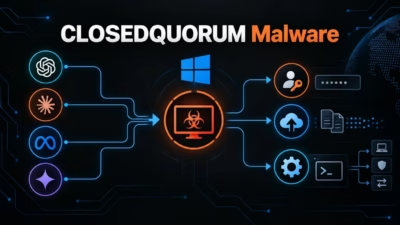
Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。 このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。 Talosは、C
CLOSEDQUORUMは複数のモデルに問い合わせて判断を集計し、最多得票のアクションを自動実行することで、攻撃者による継続的な指示を不要にします。 AIを利用する攻撃者はこれまで、速度と規模の面で大きな恩恵を受けてきまし
security
「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。 このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
すべての記事を読み込みました