
ハッカー、偽の宿泊客クレームでホテルを標的に ブロックチェーン悪用型RATマルウェアを配布
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。 この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)イン
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
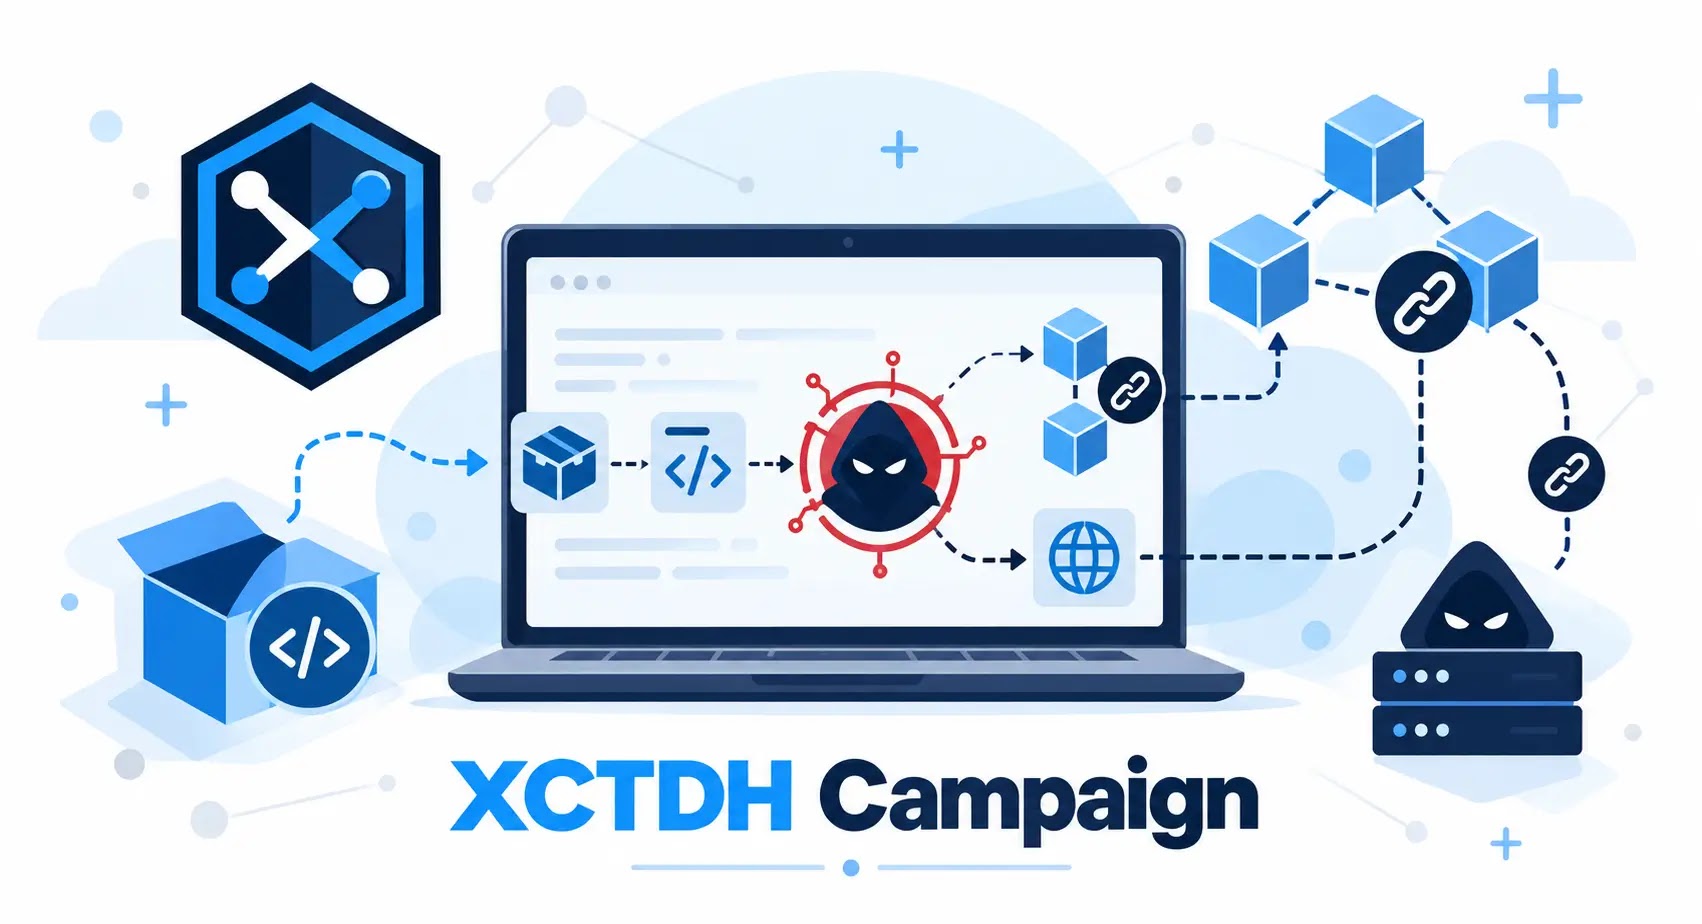
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
AvisLoaderは、従来の指令サーバー(C2)インフラが遮断された場合でも攻撃者がアクセスを維持できるよう設計された、新たに確認されたWindows向けマルウェアローダーです。アンチウイルスとマルウェア このマルウェアは、固定のドメインやIPアドレス、あるいは中央集権型サーバーに依存する代わりに、暗号化されたピア
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
巧妙なnpmサプライチェーン攻撃キャンペーンが、悪意あるJavaScriptパッケージ10種と関連していることが判明しました。これらのパッケージは合計で数百万件のダウンロードを記録しながら、npmのライフサイクルスクリプト保護機能を回避していました。 この攻撃の中心となっているのは、正規ライブラリであるsorted-
中国と関係の深い脅威アクターが、質の低い中国語カジノサイトやアダルトサイトを利用してPeckBirdyのコマンド&コントロール(C2)インフラを隠蔽していることが分かりました。企業はギャンブル関連ドメインを日常的に優先度低として扱う傾向があるため、これが検知上の課題を生み出しています。 Infobloxのテレメトリに
SpiceRATのコマンド&コントロール(C2)インフラのより広範なクラスターが、中央アジア一帯の政府機関、通信事業者、エネルギー関連企業を狙うSilkParasiteサイバースパイ活動と結び付けられました。 今回のインフラ調査結果により、中国系とみられるクラスターに以前から関連付けられていたサーバー群を取り巻く活動
すべての記事を読み込みました