
「我々にとって初めてのケース」:攻撃者が詩を使い、数千台のサーバーをマルウェアに感染させる
攻撃者がGitHubに投稿された詩を読み取るマルウェアを開発詩はC2サーバーの所在を示す暗号になっているサーバーはマルウェアに、クリプトジャッカーやスキャナーの展開を指示サイバー空間の果てしない荒野のどこかで、デジタル版ロバート・ラングドンが古い詩を解読し、主人の居場所と次の指示を突き止めようとしています。少し大
攻撃者がGitHubに投稿された詩を読み取るマルウェアを開発詩はC2サーバーの所在を示す暗号になっているサーバーはマルウェアに、クリプトジャッカーやスキャナーの展開を指示サイバー空間の果てしない荒野のどこかで、デジタル版ロバート・ラングドンが古い詩を解読し、主人の居場所と次の指示を突き止めようとしています。少し大
5台のサーバーで公開状態になっていたディレクトリから、iPhoneを侵害して暗号資産ウォレットの機密情報を収集するために構築された、稼働中のDarkSword/Coruna攻撃プラットフォームが明らかになりました。 Censysの研究者は、配信インフラ、インプラント、ウォレットへのインジェクションモジュール、そして再
Black Lotus Labsによると、乗っ取られた数千台のサーバーが、GitHubに投稿された詩を参照して、コマンド&コントロール(C2)サーバーを割り出していました。 この詩を読み取るマルウェアは「PoeLLM」と名付けられています。公開状態のAIサービスやオープンソースツールに侵入し、そこで暗
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し
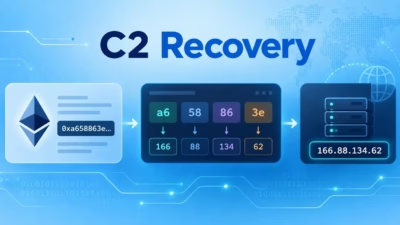
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ
オープンソースのAIサービスを狙い、詩を技術的な手がかりとして拡大を続けるボットネットを構築するマルウェアが、4月以降に3,400台超のサーバーを侵害しました。Lumen TechnologiesのBlack Lotus Labsが水曜日に公表したレポートで明らかにしました。 この詩は、攻撃者が書いてGi
公開状態のAIサービスを狙った暗号資産マイニングキャンペーンで、PoeLLM マルウェアが使われています。このマルウェアは、乗っ取ったサーバーをスキャナーやエクスプロイトの発射台に変えてしまいます。 このマルウェアには珍しい特徴があります。GitHub上に置かれた詩からキーワードを抽出し、コマンド&コントロー
サイバー犯罪者がFacebookやTikTokに偽の割引情報を投稿し、買い物客をフィッシングサイトへ誘導しています。サイトでは決済カード情報やワンタイムパスワードが盗み取られると、Group-IBが警告しました。 「Milk Dragon」(別名NaiLong)と呼ばれるこのフィッシングキットは、20
Microsoftのサイバーセキュリティ研究者は、巧妙な新種のマルウェアフレームワークにより、攻撃者が侵害したネットワーク内に長期間潜伏できるとして警告を発しました。 「NeedyMantis」と名付けられたこのマルウェアは、少なくとも2025年10月から活動しています。 Microsoft Threat
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
すべての記事を読み込みました