
インド政府、SideCopyのハッカーがReverseRATマルウェアで組織を標的にしていると警告
インド当局は、APT(持続的標的型攻撃)グループ「SideCopy」が、教育機関を含むインドの組織を標的にしていると警告しました。攻撃はスピアフィッシングを使い、Windowsシステムに「ReverseRAT」を感染させます。 2026年10月15日に出された注意喚起は、このリモートアクセス型トロイの木馬(RAT)の
インド当局は、APT(持続的標的型攻撃)グループ「SideCopy」が、教育機関を含むインドの組織を標的にしていると警告しました。攻撃はスピアフィッシングを使い、Windowsシステムに「ReverseRAT」を感染させます。 2026年10月15日に出された注意喚起は、このリモートアクセス型トロイの木馬(RAT)の
MATCHBOILは、単純なC#製ダウンローダーから、定期的なコマンド&コントロール(C2)通信に対応する、より回避性の高いインプラントへと進化しました。 UAC-0099が運用するこのマルウェアには、サンドボックス検知や市販の.NET難読化ツール、偽装用のインターフェース、改良された永続化の仕組みが加わりました。2
ClickFixキャンペーンがLorem Ipsum Loaderを使ってPythonベースのトンネリング用インプラントをインストールし、攻撃者に被害者ネットワークへの秘匿的な侵入経路を提供しています。ランサムウェア展開の足がかりにもなりかねません。 9月下旬に調査されたインシデントでは、防御側がランサムウェアの展開
マルウェア「XWorm」が、情報窃取にとどまらない脅威へと進化しています。攻撃者はログイン済みのブラウザセッションを操作できるほか、マイクやWebカメラ、位置情報にもアクセスできるようになりました。 NetskopeのThreat Labsのレポートによると、同マルウェアの「HBrowser」プラグインを使えば、攻撃
Varonis Threat Labsは最近、ラテン語で「鳥」を意味する言葉にちなんで名付けられた新しい Windows 向けローダー「AvisLoader」を発見しました。ClickFix のおとり、補助ツール、管理画面(Command Center)とともに、公開状態のステージングサーバー上で見つかったものです。
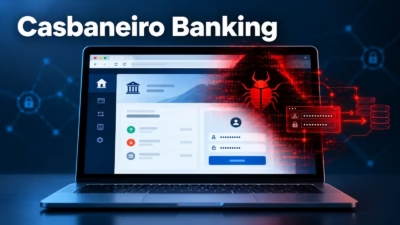
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
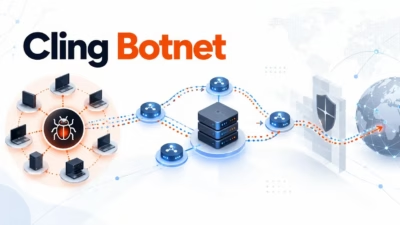
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
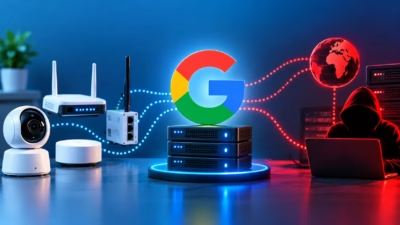
新たに確認された IoT ボットネット「Cling」は、コマンド&コントロール(C2)通信を正規の STUN トラフィックに偽装しています。Google の公開 STUN インフラから届いたように見せかけたパケットも使われています。 この手法により、攻撃者はインターネットに公開された侵害デバイスを操りながら、リアルタ
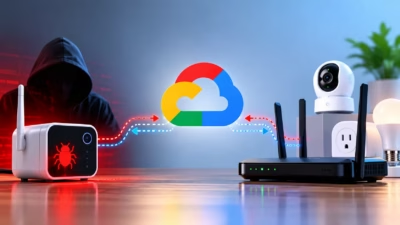
新たに確認されたIoTボットネット「Cling」は、インターネットに公開された脆弱なデバイスを悪用し、コマンド&コントロール(C2)通信を正規のSTUNトラフィックに偽装します。その中には、Googleの公開STUNインフラから送信されたように見えるパケットも含まれています。 この手法により、攻撃者はコラボレーション
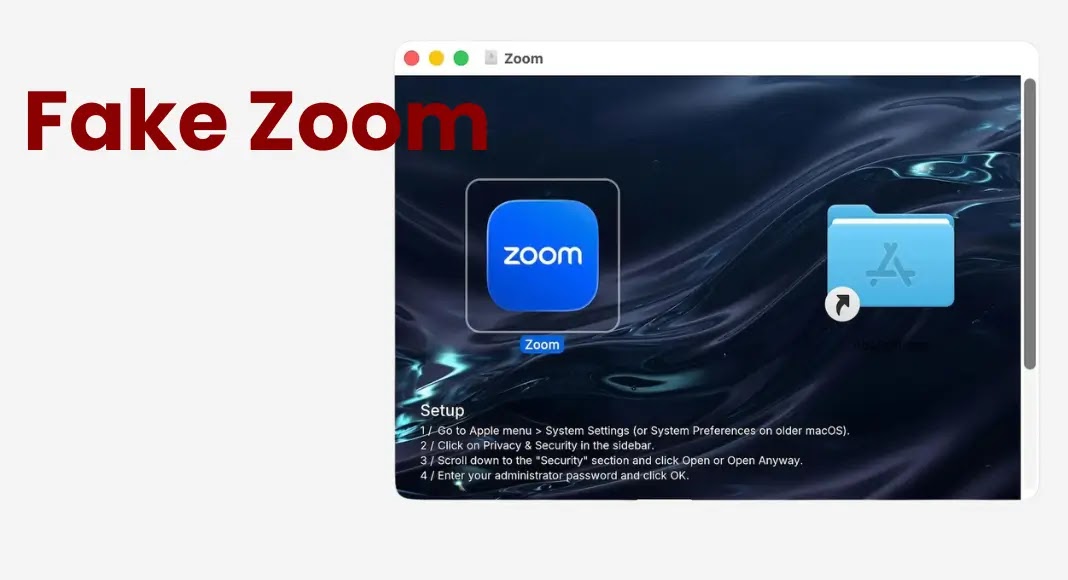
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す
すべての記事を読み込みました