
GitLab、10月に2件目のCVSS 10.0のRCE脆弱性を修正 再びセキュリティアップデートが必要に
10月12日にサーバーへパッチを適用したGitLabの管理者は、再度アップデートする必要があります。そのときの修正版を実行しているインストール環境に、深刻度が最大の脆弱性がもう1件見つかったためです。GitLabは2026年10月21日、リモートコード実行(RCE)の脆弱性「CVE-2026-110264」に対する
10月12日にサーバーへパッチを適用したGitLabの管理者は、再度アップデートする必要があります。そのときの修正版を実行しているインストール環境に、深刻度が最大の脆弱性がもう1件見つかったためです。GitLabは2026年10月21日、リモートコード実行(RCE)の脆弱性「CVE-2026-110264」に対する
家庭用メディアサーバーがボットネットの一部に ごく普通の家庭用メディアサーバーが、暗号資産のマイニングや、他人の通信を密かに中継する道具として悪用される恐れがあります。研究者はPlex Media Serverに存在する4件の脆弱性を発見し、「Plex2Shell」と名付けました。これらを組み合わ
概要 インターネット監視企業のCensysは水曜日に公開したレポートで、深刻な脆弱性を抱えることが多い、インターネットに露出したAIツールを狙い、攻撃者が企業ネットワークに侵入する恐れがあると警告しました。 AIエコシステムは複雑化しており、公開サービスが多数のバックエンド製品に依存し、その多くがセキュリティチーム
フランスでインターネットに公開されていた冷凍・冷蔵コントローラーが、スーパーマーケットの食品供給を狙ったサイバーインシデントを受けて、急速に姿を消しています。 Censysの研究者らによると、フランスの数百店のスーパーマーケットを狙った10月11
Censysの調査によると、公開インターネットに露出しているAI関連ソフトウェアは、2025年10月の164,088 IPアドレスから2026年7月には267,915 IPアドレスへと、9カ月で63%増加しました。同社のインターネットスキャンでは、他の分野の動きははるかに緩やかでした。露出している産業
5台のサーバーで公開状態になっていたディレクトリから、iPhoneを侵害して暗号資産ウォレットの機密情報を収集するために構築された、稼働中のDarkSword/Coruna攻撃プラットフォームが明らかになりました。 Censysの研究者は、配信インフラ、インプラント、ウォレットへのインジェクションモジュール、そして再
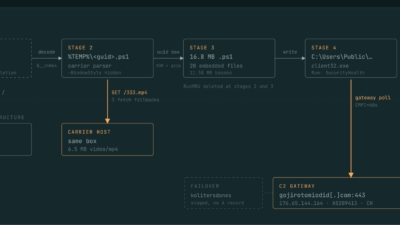
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
by Nam Phong · September 3, 2026

新たな脅威の台頭 GitHub上に誤って流出した6件のiOSの脆弱性は、瞬く間に強力な攻撃兵器へと姿を変えました。現在、少なくとも7つの独立した脅威グループがこのエクスプロイトを積極的に利用しています。この脅威は商用のDarkSwordエクスプロイトチェーンによるもので、iOS 18.4から18.

DarkSwordの流出したiOSエクスプロイトチェーンが、ワンクリックのSafariエクスプロイトと巧妙な偽Apple IDログインページを組み合わせた、動きの速いサーバークラスターの原動力となっています。これにより、数百万台のiPhoneユーザーがシームレスなデバイス侵害と認証情報窃取のリスクにさらされています。
すべての記事を読み込みました