
偽のChrome VPN拡張機能737本、単一の攻撃オペレーションに関連
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
正規の広告ブロック用ブラウザ拡張機能を装った情報窃取型マルウェア(インフォスティーラー)が、数百万人にダウンロードされています。背景には、Googleが Chromeウェブストアでこれらに「お墨付き」を与えていた事情があります。この事実を明らかにしたのは、Bay Area Labsです。同社は「Poper Blocke
公式のChromeストアおよびFirefoxストアで配布されている「Twitch Enhanced Viewer | JeetBot」というブラウザ拡張機能が、ユーザーのTwitch OAuthセッショントークンを商用ボットサービスに送信していることが分かりました。 この拡張機能はインストール数が3万件を超えており、
Twitch向け機能拡張ツールとして提供されているブラウザ拡張機能が、3万人以上のユーザーが持つ有効なOAuthセッショントークンを、ロシア語ボットサービスに関連するプロキシインフラへ転送していたことが判明しました。 Socket社の脅威リサーチチームは、この拡張機能「Twitch Enhanced Viewer |
2024年のクリスマスイブ、40万人が利用するChrome拡張機能Cyberhavenが侵害されました。攻撃者は悪意あるアップデートを配信し、Facebook、ChatGPTなど各種プラットフォームの認証情報やセッショントークンを盗み出しました。2025年のクリスマスイブ、同じ手口が再び繰り返されました。今回の標的は、
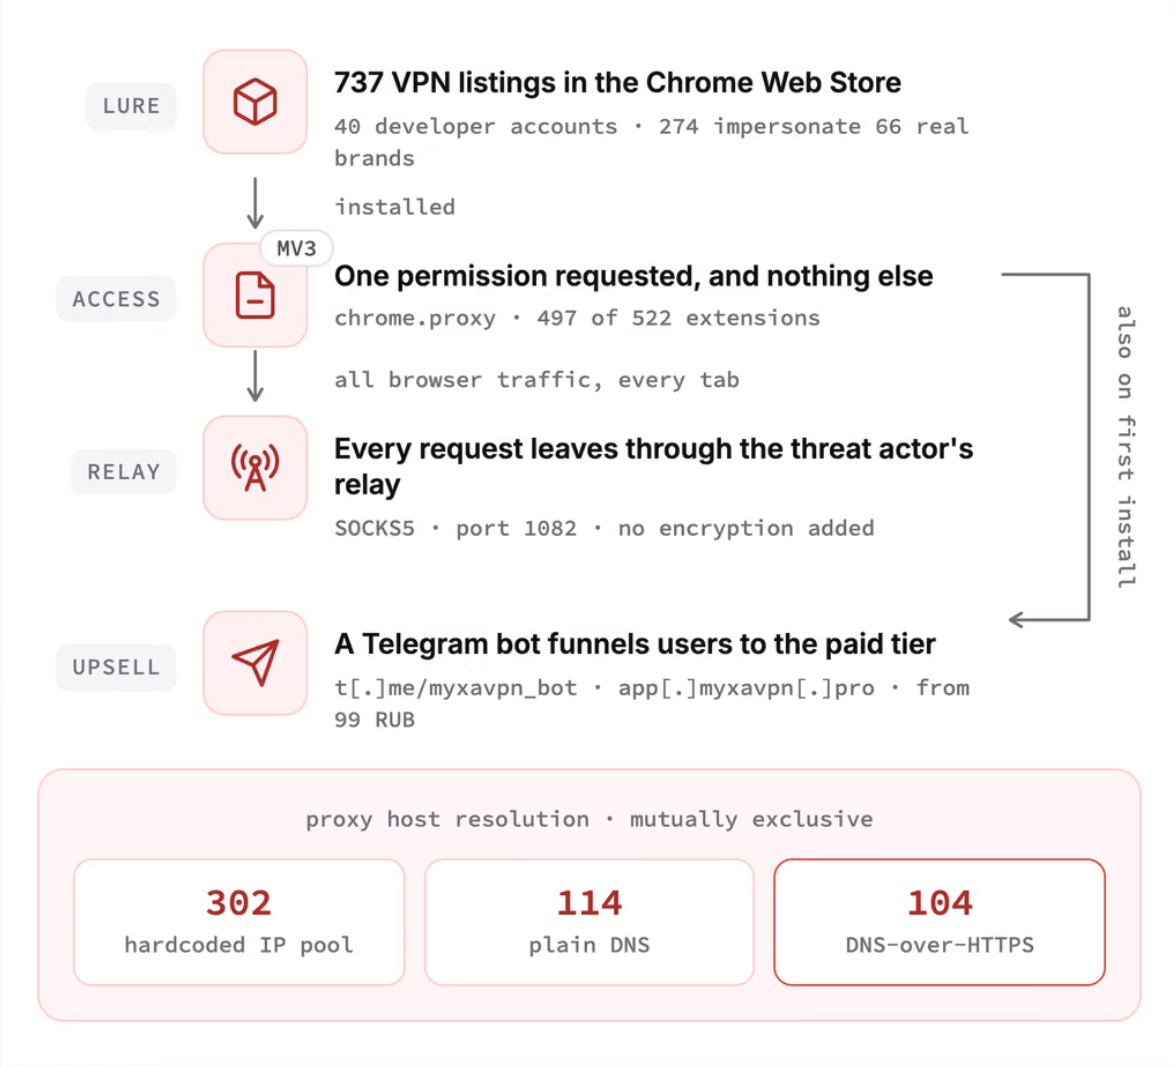
Chromeウェブストアで公開されていた737件を超えるブラウザ拡張機能が、著名なVPN・プロキシサービスになりすまし、利用者のトラフィックを単一の事業者が運営するSOCKS5プロキシ経由で送信していたことが分かりました。 これらの拡張機能の中には、Proton VPN、NordVPN、Surfshark、Expre
Chromeウェブストアを舞台とした、ある不正操作が明らかになりました。「無料VPN」を謳う拡張機能を、単一のプロキシプロバイダーが管理するブラウザ全体のトラフィック中継装置に変えてしまうというものです。 このキャンペーンは、少なくとも40の開発者アカウントによって公開された737個の拡張機能で構成されており、うち2
Googleは7月10日(金)、ModHeader拡張機能をChromeウェブストアから削除しました。しかしそれとは別に、各組織は管理下・非管理下を問わずブラウザに既存のインストールが残っていないか調査し、削除する必要があります。 Stripe OLT SOCは、約90万人のユーザーを抱えるChromeウェブストア拡
Chrome ウェブストアに悪意のある拡張機能が登場し、AIアンサーエンジン「Perplexity AI」を装いながら、ユーザーの検索トラフィックを傍受してブラウジング情報を収集していたことが明らかになりました。 「Search for perplexity ai」と名乗るこの拡張機能は、ユーザーを正規の検索サービス

ライブ壁紙拡張機能は、ブラウザの見た目を手軽に変える無害なツールのように思えますが、研究者たちがChromeウェブストアに潜む危険な拡張機能を152件発見しました。ライブ壁紙を装ったこれらのアドオンは、広告監視機能を隠蔽し、自身のトラフィックをGoogleの自然検索から流入したかのように見せかけて
すべての記事を読み込みました