
LUNEXSTEALER、悪意あるChrome拡張機能でブラウザーを遠隔操作
100以上の侵害されたWebサイトを使ってLUNEXSTEALERを拡散するキャンペーンが確認されました。LUNEXSTEALERはWindows向けの情報窃取型マルウェアで、攻撃者にブラウザーの遠隔操作を許すブラウザー拡張機能をインストールします。 この拡張機能「LUNARAXE」は、Chromiumベースのブラウ
100以上の侵害されたWebサイトを使ってLUNEXSTEALERを拡散するキャンペーンが確認されました。LUNEXSTEALERはWindows向けの情報窃取型マルウェアで、攻撃者にブラウザーの遠隔操作を許すブラウザー拡張機能をインストールします。 この拡張機能「LUNARAXE」は、Chromiumベースのブラウ
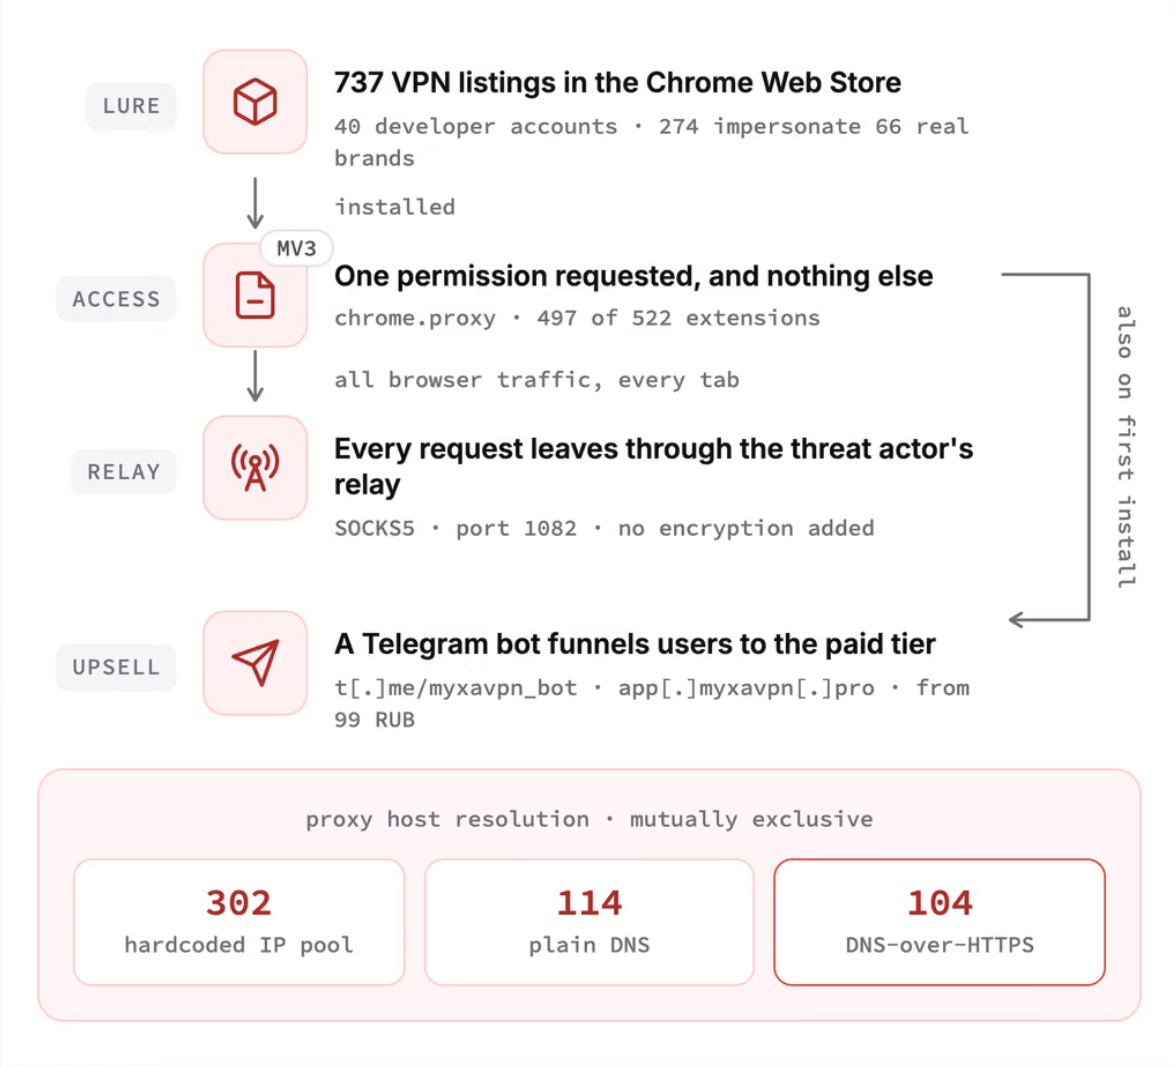
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
Fortinetは火曜日、重大な欠陥を含む同社製品の10件の脆弱性に対するパッチをリリースしました。 1つ目の重大な脆弱性はCVE-2026-84390(CVSSスコア9.6)として追跡されており、FortiMonitorOnSight Webポータルに影響する、ソースコード内への機密情報の混入に関する問題です。 リ
Fortinet社のFortiPAM Chrome拡張機能に存在する深刻な脆弱性により、悪意のあるWebサイトが特権ブラウザセッションの設定を乗っ取り、ブラウザのプロキシを設定したり、攻撃者が指定したタブを開いたり、画面録画を外部に持ち出したりできる可能性があったことがわかりました。 CVE-2026-84388とし
インストールされると、Google ChromeやMicrosoft Edgeを、ブラウザデータの窃取、セッションの乗っ取り、被害者のコンピュータ上でのコマンド実行を可能にする永続的なバックドアに変えてしまいます。 PEEPは初期侵入型のマルウェアファミリーではありません。攻撃者はまず、標的システムへの管理者権限、あ
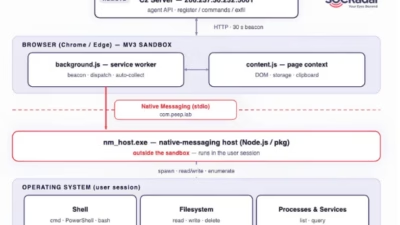
PEEPと名付けられた新種のChromiumベースのポスト・エクスプロイテーション・ツールキットが確認されました。Google ChromeやMicrosoft Edgeを永続的なリモートアクセス基盤に変貌させ、攻撃者がブラウザデータを窃取し、セッションを乗っ取り、ファイルを管理し、侵害されたエンドポイント上でシェル
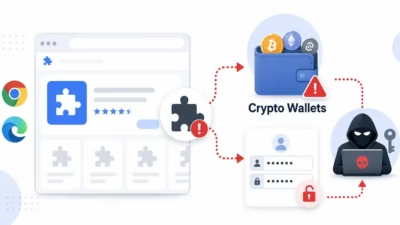
研究者らは、類似したコード、インフラ、手口を共有する18個の悪質なGoogle Chrome拡張機能と、1個のMicrosoft Edge拡張機能を特定しました。 Socketはこの活動を「Superior」キャンペーンとして追跡しています。これは2024年2月にDomainToolsが最初に報告し、その後Secur
2024年のクリスマスイブ、40万人が利用するChrome拡張機能Cyberhavenが侵害されました。攻撃者は悪意あるアップデートを配信し、Facebook、ChatGPTなど各種プラットフォームの認証情報やセッショントークンを盗み出しました。2025年のクリスマスイブ、同じ手口が再び繰り返されました。今回の標的は、
すべての記事を読み込みました